
 English
 Español
 Français
 Deutsch
 日本語
 한국어
 العربية
AWS를 위한 Pentera 대안: 공격을 실행하지 않고 공격 경로 검증하기
자동화된 보안 검증이 무엇을 위해 만들어졌는지, 그리고 Pathbreak가 해결책과 확인까지 포함해 AWS 공격 경로를 읽기 전용으로 검증하는 방식을 설명하여, 둘이 어떻게 함께 쓰이는지 보여 줍니다.
글 읽기 →IAM 권한 상승, 교차 계정 신뢰, 적대적 노출 검증, 지속적 위협 노출 관리에 관한 현장 기록입니다.
자동화된 보안 검증이 무엇을 위해 만들어졌는지, 그리고 Pathbreak가 해결책과 확인까지 포함해 AWS 공격 경로를 읽기 전용으로 검증하는 방식을 설명하여, 둘이 어떻게 함께 쓰이는지 보여 줍니다.
글 읽기 →
Wiz 같은 CNAPP가 무엇을 위해 만들어졌는지, Prowler의 Attack Paths 기능이 무엇을 하는지, 그리고 Pathbreak가 더하는 것, 즉 영향 범위 기준으로 순위가 매겨진 검증된 경로, 해결책, 확인을 설명합니다.
글 읽기 →
지속적 위협 노출 관리의 검증 단계가 AWS 계정에서 어떻게 작동하는지 랩 수치와 함께 설명합니다. 4,942개의 후보 경로와 위험의 80퍼센트를 제거한 두 가지 변경입니다.
글 읽기 →
AWS에서 AEV가 무엇을 뜻하는지, 스캐닝 및 침해 및 공격 시뮬레이션과 어떻게 다른지, 클라우드용 AEV 도구가 무엇을 해야 하는지, 그리고 주요 벤더들이 이를 어떻게 접근하는지 설명합니다.
글 읽기 →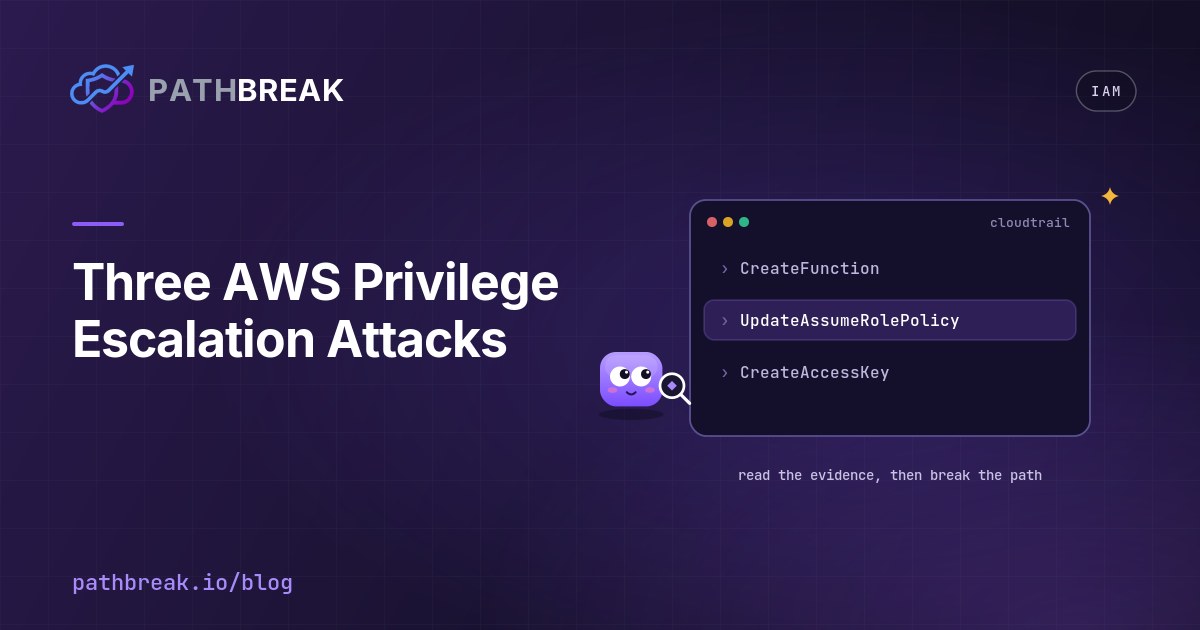
실제 IAM 권한 상승 체인 세 가지: Lambda에 역할 전달, 역할의 신뢰 정책 재작성, 다른 사용자의 액세스 키 생성. 각각의 CloudTrail 이벤트와 이를 차단하는 변경을 정리합니다.
글 읽기 →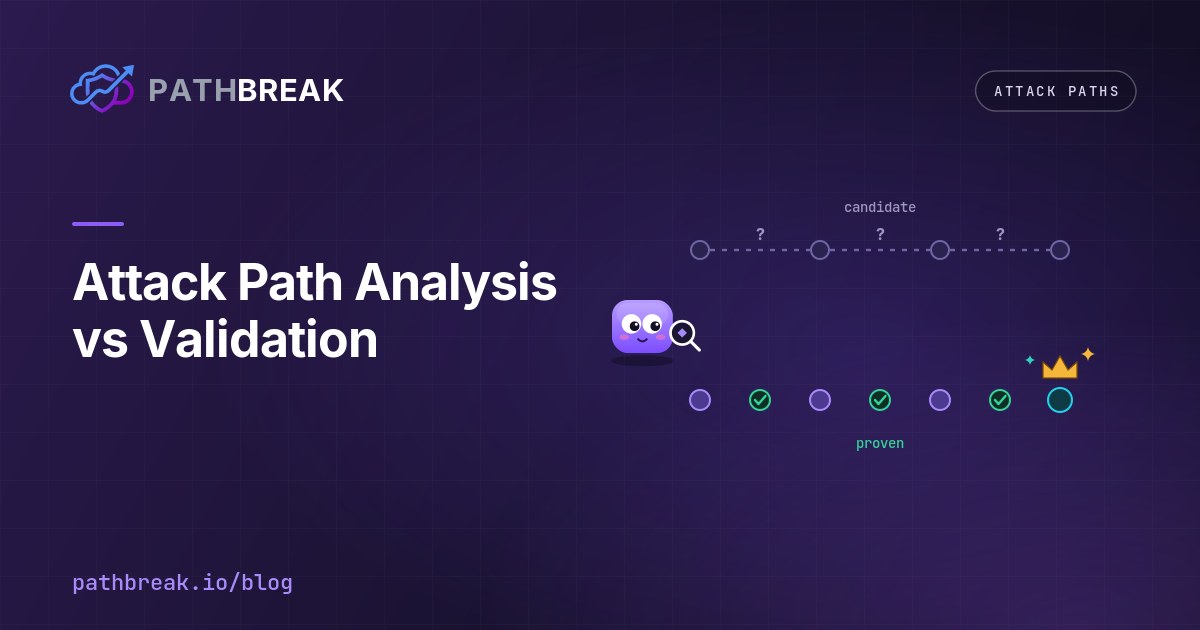
분석은 공격자가 사용할 수 있는 체인을 찾고, 검증은 그중 어느 것이 실제 AWS 권한 부여에 비추어 성립하는지 증명합니다. 하나의 IAM 체인을 도달 가능 단계에서 증명 단계까지 따라갑니다.
글 읽기 →
pathbreak-audit는 AWS IAM을 읽어 악용 가능한 권한과 유해한 조합을 보유한 역할과 사용자를 각각의 해결책과 함께 나열하는 무료 오픈 소스 명령줄 도구입니다.
글 읽기 →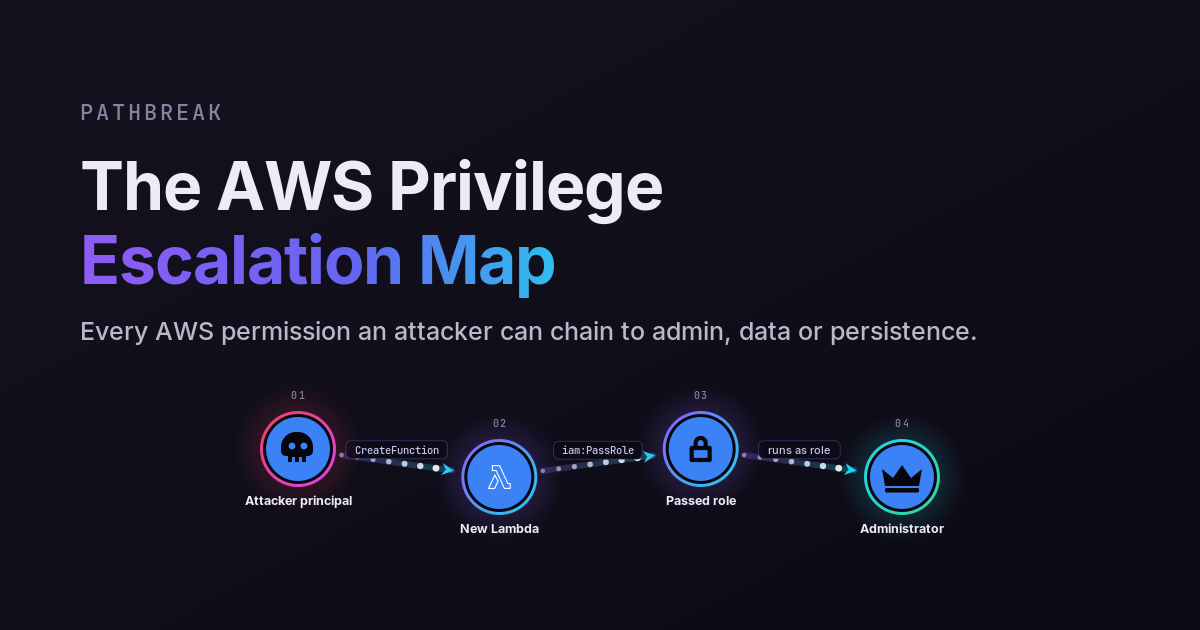
공격자가 관리자, 데이터, 지속성으로 연결할 수 있는 모든 AWS 권한과, 각각을 포착하는 탐지, 그리고 경로를 차단하는 변경 사항을 담았습니다.
글 읽기 →
공격자가 AWS에서 낮은 권한의 아이덴티티에서 관리자까지 올라가게 하는 권한 패턴과, 그 경로를 찾아 차단하는 방법입니다.
글 읽기 →
공격자가 AWS 계정 전반에서 AssumeRole을 연결해 핵심 자산에 도달하는 방식과, 그 체인을 끊는 단 하나의 신뢰 에지입니다.
글 읽기 →
적대적 노출 검증이 무엇을 테스트하는지, BAS와 어떻게 다른지, 그리고 각각이 CTEM 프로그램에서 어디에 적합한지 다룹니다.
글 읽기 →
우리는 관리자나 민감한 데이터까지 이어지는 공격 경로와, 각 경로를 차단하는 단 하나의 변경 사항을 찾기 위해 Pathbreak를 만들었습니다.
글 읽기 →AWS 권한 상승에 관한 새로운 연구와 Pathbreak 소식을 가끔 보내드립니다. 언제든 구독을 취소할 수 있습니다.
먼저 확인 링크를 보내드리며, 언제든 구독을 취소할 수 있습니다.