
 English
 Español
 Français
 Deutsch
 日本語
 한국어
 العربية
AWS における Pentera の代替: 攻撃を実行せずに攻撃経路を検証する
自動セキュリティ検証が何のために作られているか、そして Pathbreak が修正と確認を含めて AWS の攻撃経路を読み取り専用で検証する方法を解説し、両者がどのように組み合わさるかを示します。
記事を読む →IAM の権限昇格、クロスアカウントの信頼関係、Adversarial Exposure Validation、Continuous Threat Exposure Management に関する現場からのノート。
自動セキュリティ検証が何のために作られているか、そして Pathbreak が修正と確認を含めて AWS の攻撃経路を読み取り専用で検証する方法を解説し、両者がどのように組み合わさるかを示します。
記事を読む →
Wiz のような CNAPP が何のために作られているか、Prowler の Attack Paths 機能が何をするか、そして Pathbreak が加えるもの、つまり影響範囲でランク付けされた検証済みの経路、修正、そしてその確認を解説します。
記事を読む →
継続的な脅威エクスポージャー管理の検証段階が AWS アカウントでどのように機能するかを、ラボの数値で解説します。4,942 件の候補経路と、リスクの 80% を取り除く 2 つの変更です。
記事を読む →
AWS における AEV の意味、スキャンや侵害および攻撃シミュレーションとの違い、クラウド向け AEV ツールが行うべきこと、そして主要ベンダーの取り組み方を解説します。
記事を読む →
実際の IAM 権限昇格チェーン 3 つ: Lambda へのロールの受け渡し、ロールの信頼ポリシーの書き換え、別のユーザーのアクセスキーの作成。それぞれの CloudTrail イベントと、それを断ち切る変更を紹介します。
記事を読む →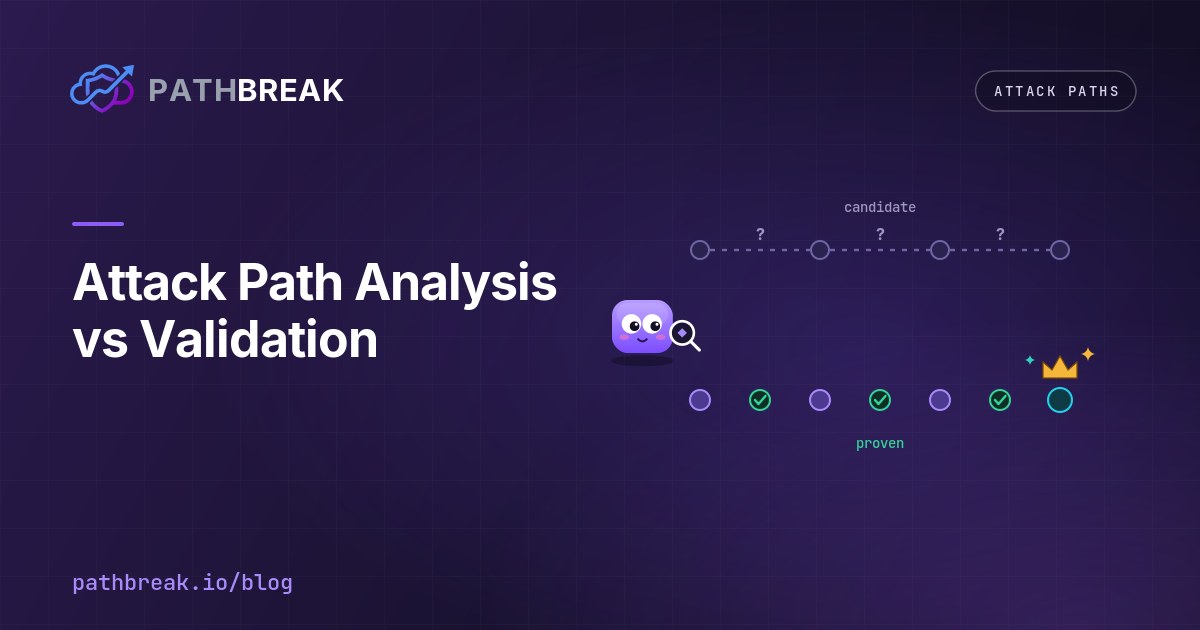
分析は、攻撃者が使える可能性のあるチェーンを見つけます。検証は、そのうちどれが実際の AWS の認可に対して成立するかを証明します。1 つの IAM チェーンを、到達可能から証明済みまでたどります。
記事を読む →
pathbreak-audit は、AWS IAM を読み取り、悪用可能な権限や有害な組み合わせを保持するロールとユーザーを、それぞれの修正方法とともに一覧化する、無料のオープンソースコマンドラインツールです。
記事を読む →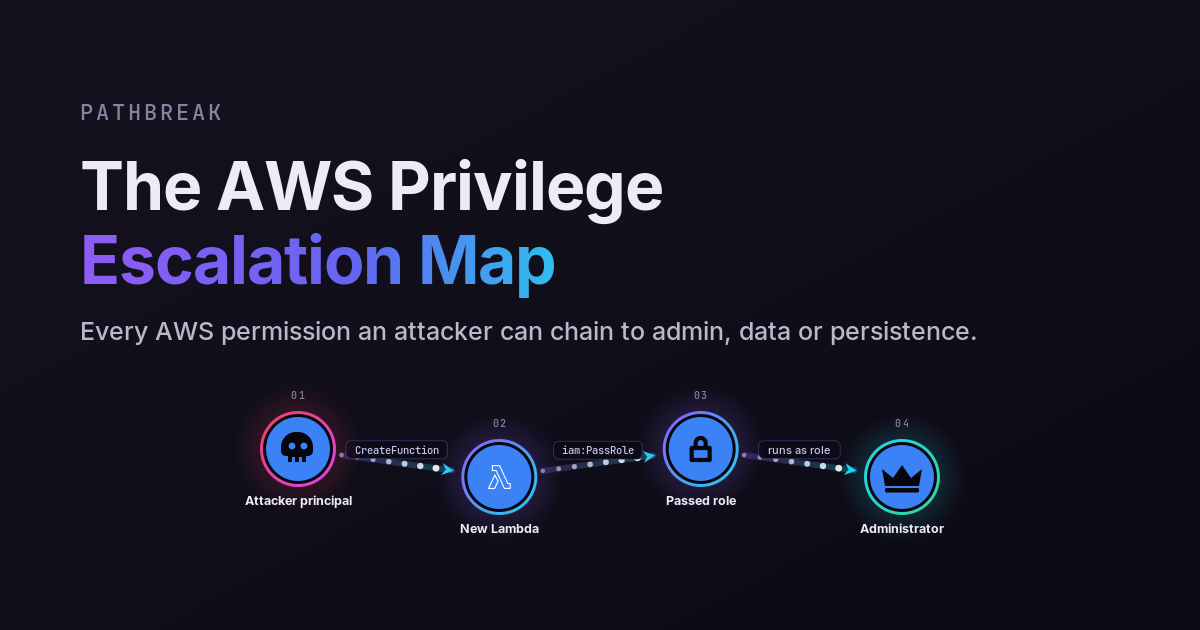
攻撃者が管理者権限、データ、永続化へと連鎖させ得るすべての AWS 権限を、それぞれを捕捉する検知と、その経路を断ち切る変更とともに掲載しています。
記事を読む →
攻撃者が AWS で低権限のアイデンティティから管理者へと登りつめる権限パターンと、その経路を見つけて断ち切る方法。
記事を読む →
攻撃者が AWS アカウントをまたいで AssumeRole を連鎖させ、最重要資産へ到達する仕組みと、その連鎖を断ち切るたった 1 本の信頼のエッジ。
記事を読む →
Adversarial Exposure Validation が検証するもの、BAS との違い、そして CTEM プログラムの中でそれぞれがどこに位置づけられるか。
記事を読む →
私たちは、管理者権限や機密データまで通じる攻撃経路と、そのそれぞれを断ち切るたった 1 つの変更を見つけるために Pathbreak を作りました。
記事を読む →AWS 権限昇格に関する新しい調査や Pathbreak の最新情報を、ときどきお届けします。いつでも配信停止できます。
最初に確認リンクをお送りします。配信はいつでも停止できます。