
 English
 Español
 Français
 Deutsch
 日本語
 한국어
 العربية
トラストとセキュリティ
最終更新: 2026 年 9 月 23 日
Pathbreak は、攻撃者がお客様のクラウド内でどのように権限を昇格し得るかをマッピングします。だからこそ、アクセスとデータの扱いは製品そのものと同じくらい重要です。このページでは、Pathbreak がそれを任せられるようどう設計されているかを説明します。製品と当社の保証が成長するのに合わせて、このページは最新の状態に保ちます。
最小権限の読み取り専用アクセス
Pathbreak は、お客様が付与し管理する、最小権限の読み取り専用アクセスでクラウドに接続します。お客様が選んだアカウントにスコープを絞り、いつでも取り消せます。攻撃経路をマッピングし検証するために必要な以上のものは求めません。
Pathbreak が読み取るもの
Pathbreak は、権限がどのように昇格され得るかをマッピングするために、IAM ポリシー、ロール、信頼関係、リソース設定といったアイデンティティとポリシーのメタデータを読み取ります。リソース設定には、インスタンスの user-data、関数の環境変数、スタックの出力など、認証情報が漏えいしがちな箇所が含まれます。漏えいしたキーを見つけることが仕事の一部だからです。オブジェクトストレージやデータベースの中身は読み取りません。検出されたシークレットはその種類と場所が報告され、値は保持されません。スキャンで漏えいした AWS アクセスキーが見つかった場合、Pathbreak は修正でそのキーを特定できるよう、キー ID(公開された AKIA 識別子)を保持します。シークレットアクセスキーは決して読み取りも保存もしません。
エージェントは読み取り専用
Pathbreak は、実際の認可を端から端まで解決することで攻撃経路を検証します。経路を悪用することはありません。エージェントは読み取り専用で、連鎖が悪用可能かどうかを確認するだけであり、お客様のリソースに対して何も実行されません。経路を見つけると、それを断ち切る正確な変更をお渡しするので、適用するかどうかはお客様が判断します。
分離と暗号化
お客様のデータは分離され、転送中も保管時も暗号化されます。Pathbreak 内部でのデータへのアクセスは、サービスの運用に必要な範囲に限定されます。
検出結果はお客様だけのもの
Pathbreak がお客様の環境で見つけた露出や攻撃経路は、お客様自身のチームだけが閲覧でき、他のすべてのお客様から分離され、他の目的に使われることは決してありません。モデルの学習に使うことも、共有することもなく、他のいかなる製品にも流用しません。サービスの提供に必要な期間、かつお客様との契約の条件のもとでのみ保持し、ご要望があれば削除します。
お客様が選んだモデルで動作
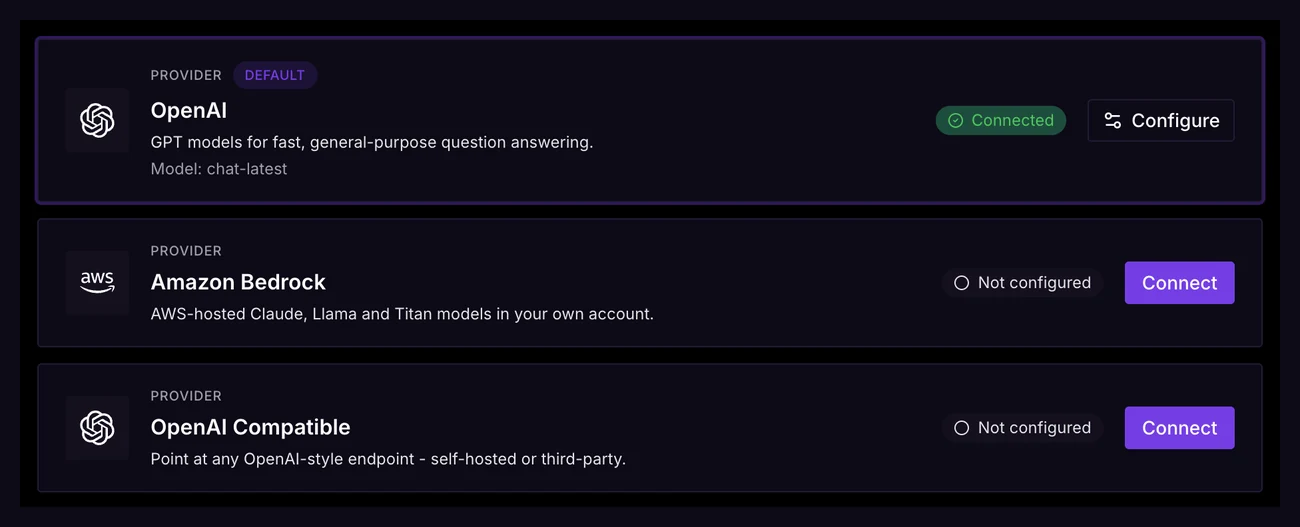
Pathbreak のエージェントは大規模言語モデルによって動作し、どのモデルを、どこで実行するかはお客様が決めます。接続先は、Anthropic、OpenAI、Google Gemini、お客様自身の AWS アカウント内の Amazon Bedrock、またはお客様がホストする任意の OpenAI 互換エンドポイントから選べます。プロバイダーの認証情報は暗号化して保管されます。モデルをお客様自身のアカウントやエンドポイントで実行する場合、モデルのトラフィックはお客様が管理するインフラの内側にとどまり、グラフと検出結果は分離されたお客様の Pathbreak テナント内に保管されます。経路の判定がモデルに依存することは決してありません。経路はお客様の実際の認可に照らして決定論的に解決され、モデルは言語、探索、説明を担います。
シングルサインオンと最小権限のロール
Pathbreak にオープンなセルフサービス登録はありません。DNS で自社ドメインの所有権を証明し、シングルサインオンでお客様自身の ID プロバイダー(現在は OpenID Connect、SAML はご要望に応じて)を持ち込み、それを必須にすることで、社内のパスワードサインインを停止できます。ロールベースの権限を割り当て、必要であればカスタムロールも設定できるので、各メンバーが見るべきアカウントと操作だけを見られます。これは、私たちがお客様のクラウドに適用するのと同じ最小権限の姿勢を、製品そのものに適用したものです。
可視化されたサポートアクセス
当社のスタッフが問題解決のためにお客様の組織に入る必要が生じた場合、その対応は時間制限付きで、別途記載がない限り読み取り専用であり、書面による理由を要し、お客様のテナント内のページに記録されます。すべてのセッションがそこに一覧表示されます。
取引する相手
Pathbreak は攻撃者がクラウド内をどう移動し得るかをマッピングするため、私たちは一般的なソフトウェアよりも高い基準でお客様を選びます。販売先は検証済みの組織のみで、個人には販売しません。すべてのお客様は、国連統合リスト、英国 OFSI 統合リスト、EU 統合リスト、米国 OFAC の特別指定国民リストおよび BIS エンティティリストを含む、国際的な制裁リストおよび取引禁止当事者リストに照らして審査されます。包括的に禁輸措置の対象となる法域にはサービスを提供せず、リスクの高い取引には実質的所有者の確認を含む強化デューデリジェンスを実施します。有効なお客様は、更新時および制裁リストの変更時に再審査します。当社は自社の技術を輸出規制の対象となり得るものとして扱い、それに応じたデューデリジェンスを適用します。
コンプライアンスと認証
ISO 27001 と SOC 2 はいずれも進行中です。当社の情報セキュリティマネジメントシステムは認証に先立ってすでに運用されており、調達の一環として、NDA のもとでお客様のセキュリティチームに当社のコントロールをご説明し、裏付け文書を共有できます。このページと当社の保証は、製品の成熟に合わせて拡充していきます。
エンタープライズ調達向けに構築
Pathbreak へのアクセスには検証済みの企業ドメインが必要で、上記のとおりシングルサインオンとロールベースの権限を備えています。データ処理契約(DPA)はご要望に応じてご用意し、エンタープライズのオンボーディングの一環としてベンダーセキュリティ質問票にも回答します。お客様のレビューに必要でここに記載のない事項については、お問い合わせください。
サブプロセッサー
サービスの運用のために、少数のサードパーティプロバイダーを利用しています。ウェブサイト、CRM、顧客とのコミュニケーションには HubSpot、プラットフォーム本体にはクラウドホスティングプロバイダーを使用しています。エージェントを動かす大規模言語モデルは、上記のとおり、お客様が選んだプロバイダー上で、お客様自身の認証情報のもとで動作します。完全かつ最新のサブプロセッサー一覧はご要望に応じてご提供します。
当社自身のプラットフォームも同じ基準で
当社は自社のインフラを堅牢化しており、セキュリティ研究者からの報告を歓迎します。連絡方法とスコープについては、セキュリティポリシーおよび機械可読の security.txt をご覧ください。
データ保護とプライバシー
個人データの取り扱いについてはプライバシーポリシーに、Pathbreak の利用条件については利用規約に定めています。Pathbreak Ltd はイングランドおよびウェールズに登記されており、会社番号は 17265710 です。
お問い合わせ
セキュリティや信頼性に関するお問い合わせは security@pathbreak.io まで。その他のお問い合わせは hello@pathbreak.io まで。