
 English
 Español
 Français
 Deutsch
 日本語
 한국어
 العربية
Confiance et sécurité
Dernière mise à jour : 23 septembre 2026
Pathbreak cartographie comment un attaquant pourrait élever ses privilèges à l'intérieur de votre cloud. Cela rend la façon dont nous traitons votre accès et vos données aussi importante que le produit lui-même. Cette page explique comment Pathbreak est conçu pour mériter votre confiance à ce sujet. Nous tenons cette page à jour à mesure que le produit et nos garanties se développent.
Accès en lecture seule et au moindre privilège
Pathbreak se connecte à votre cloud avec un accès en lecture seule et au moindre privilège, que vous accordez et contrôlez. Vous en limitez le périmètre aux comptes de votre choix, et vous pouvez le révoquer à tout moment. Nous ne demandons rien de plus que ce dont nous avons besoin pour cartographier et valider les chemins d'attaque.
Ce que Pathbreak lit
Pathbreak lit les métadonnées d'identité et de stratégie, telles que les stratégies IAM, les rôles, les relations de confiance et la configuration des ressources, afin de cartographier comment des privilèges pourraient être élevés. La configuration des ressources inclut les endroits où des informations d'identification sont couramment exposées, comme les données utilisateur d'instance, les variables d'environnement de fonction et les sorties de pile, car trouver des clés exposées fait partie du travail. Pathbreak ne lit pas le contenu de votre stockage objet ni de vos bases de données. Les secrets détectés sont signalés par type et par emplacement, et les valeurs ne sont pas conservées. Lorsqu'une analyse trouve une clé d'accès AWS exposée, Pathbreak conserve l'identifiant de clé (l'identifiant public AKIA) afin de pouvoir nommer la clé dans la remédiation. Il ne lit ni ne stocke jamais la clé d'accès secrète.
L'agent est en lecture seule
Pathbreak valide un chemin d'attaque en résolvant l'autorisation réelle de bout en bout. Il n'exploite pas le chemin. L'agent est en lecture seule : il confirme si une chaîne est exploitable, et rien n'est exécuté contre vos ressources. Lorsqu'il trouve un chemin, il vous remet le changement exact qui le coupe, afin que vous décidiez de ce qu'il faut appliquer.
Isolation et chiffrement
Vos données sont conservées isolées et chiffrées en transit et au repos. L'accès à ces données au sein de Pathbreak est limité à ce qui est nécessaire pour exploiter le service.
Vos constats n'appartiennent qu'à vous
Les expositions et les chemins d'attaque que Pathbreak trouve dans votre environnement ne sont visibles que par votre propre équipe, isolés de tout autre client, et ne sont jamais utilisés à d'autres fins. Nous ne les utilisons pas pour entraîner des modèles, nous ne les partageons pas, et ils n'alimentent aucun autre produit. Nous ne les conservons que le temps nécessaire pour fournir le service et selon les termes de votre contrat, et vous pouvez nous demander de les supprimer.
Fonctionne avec le modèle de votre choix
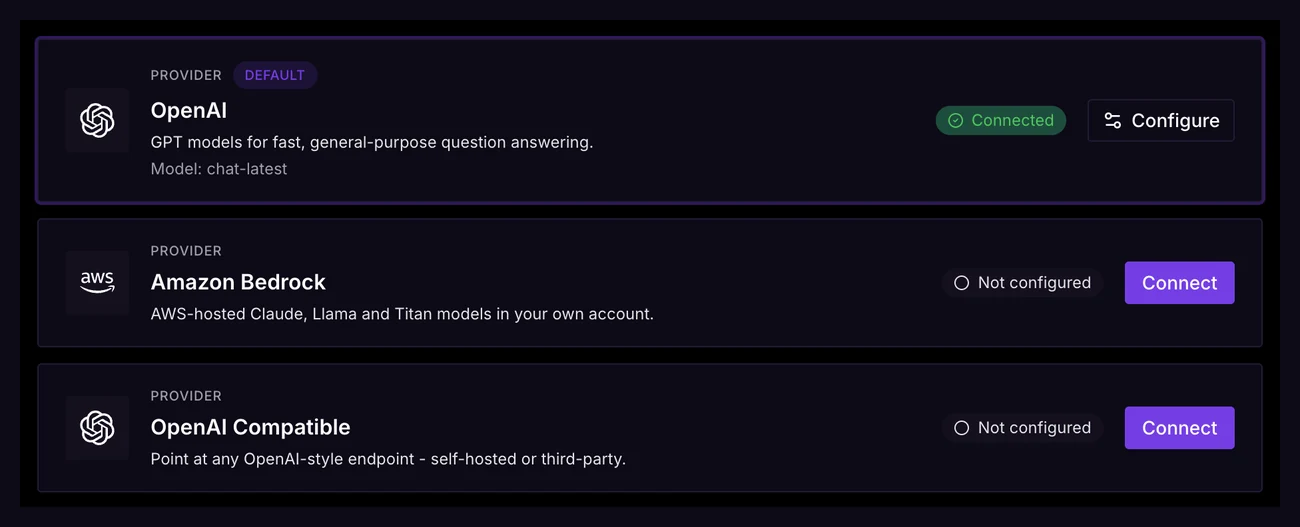
L'agent de Pathbreak est animé par un grand modèle de langage, et vous décidez lequel et où il s'exécute. Dirigez-le vers Anthropic, OpenAI, Google Gemini, Amazon Bedrock dans votre propre compte AWS, ou tout endpoint compatible OpenAI que vous hébergez vous-même. Les informations d'identification de votre fournisseur sont stockées chiffrées. Si vous exécutez le modèle dans votre propre compte ou sur votre propre endpoint, le trafic du modèle reste au sein d'une infrastructure que vous contrôlez ; le graphe et les constats résident dans votre tenant Pathbreak isolé. Le verdict sur un chemin ne dépend jamais du modèle : les chemins sont résolus de façon déterministe à partir de votre autorisation réelle, et le modèle se charge du langage, de l'exploration et de l'explication.
Authentification unique et rôles au moindre privilège
Pathbreak ne propose pas d'inscription en libre-service ouverte. Vous prouvez la propriété des domaines de votre entreprise via DNS, apportez votre propre fournisseur d'identité avec l'authentification unique (OpenID Connect aujourd'hui, SAML sur demande), et l'exigez afin que la connexion par mot de passe cesse pour vos collaborateurs. Attribuez des permissions basées sur les rôles, avec des rôles personnalisés si nécessaire, afin que chaque membre de l'équipe ne voie que les comptes et les actions qui le concernent. C'est la même posture de moindre privilège que nous appliquons à votre cloud, appliquée au produit lui-même.
Un accès du support que vous pouvez voir
Si notre personnel doit un jour entrer dans votre organisation pour aider à résoudre un problème, la visite est limitée dans le temps, en lecture seule sauf mention contraire, nécessite un motif écrit, et figure sur une page dans votre tenant. Chaque session y est répertoriée.
Avec qui nous faisons affaire
Pathbreak cartographie comment un attaquant pourrait se déplacer dans un cloud, c'est pourquoi nous tenons nos clients à un niveau d'exigence plus élevé que les logiciels ordinaires. Nous ne vendons qu'à des organisations vérifiées, pas à des particuliers, et chaque client est contrôlé au regard des listes de sanctions internationales et des listes de parties interdites, y compris la Liste récapitulative de l'ONU, la liste consolidée de l'OFSI du Royaume-Uni, la Liste consolidée de l'UE, et les listes des ressortissants spécialement désignés de l'OFAC et des entités du BIS des États-Unis. Nous ne fournissons pas le service aux juridictions sous embargo complet, et les relations à risque plus élevé font l'objet d'une diligence renforcée, y compris un examen des bénéficiaires effectifs. Nous recontrôlons les clients actifs lors de leur renouvellement et lorsque les listes de sanctions changent. Nous considérons notre technologie comme potentiellement soumise au contrôle des exportations et appliquons la diligence en conséquence.
Conformité et certifications
ISO 27001 et SOC 2 sont toutes deux en cours. Notre système de management de la sécurité de l'information fonctionne déjà en avance sur la certification, et nous pouvons présenter nos contrôles à votre équipe de sécurité et partager la documentation justificative sous NDA dans le cadre de l'achat. Cette page et nos garanties se développent à mesure que le produit gagne en maturité.
Conçu pour l'achat en entreprise
L'accès à Pathbreak nécessite un domaine d'entreprise vérifié, avec l'authentification unique et des permissions basées sur les rôles comme décrit ci-dessus. Nous mettons à disposition un accord de traitement des données sur demande, et nous répondons aux questionnaires de sécurité des fournisseurs dans le cadre de l'intégration en entreprise. Pour tout ce dont votre revue a besoin et qui n'est pas couvert ici, demandez-nous.
Sous-traitants
Nous faisons appel à un petit nombre de prestataires tiers pour exploiter le service, notamment HubSpot pour notre site web, notre CRM et nos communications avec les clients, ainsi que notre fournisseur d'hébergement cloud pour la plateforme elle-même. Le grand modèle de langage qui anime l'agent fonctionne chez le fournisseur que vous choisissez, avec vos propres informations d'identification, comme décrit ci-dessus. Une liste complète et à jour des sous-traitants est disponible sur demande.
Nous tenons notre propre plateforme au même standard
Nous renforçons notre propre infrastructure et accueillons les rapports des chercheurs en sécurité. Consultez notre politique de sécurité et notre security.txt lisible par machine pour savoir comment nous joindre et ce qui est dans le périmètre.
Protection des données et confidentialité
La façon dont nous traitons les données personnelles est exposée dans notre politique de confidentialité, et les conditions d'utilisation de Pathbreak figurent dans nos conditions d'utilisation. Pathbreak Ltd est immatriculée en Angleterre et au Pays de Galles, sous le numéro de société 17265710.
Questions
Pour toute question relative à la sécurité ou à la confiance, contactez security@pathbreak.io. Pour tout le reste, hello@pathbreak.io.