
 English
 Español
 Français
 Deutsch
 日本語
 한국어
 العربية
Confianza y seguridad
Última actualización: 23 de septiembre de 2026
Pathbreak mapea cómo un atacante podría escalar privilegios dentro de tu nube. Eso hace que la forma en que gestionamos tu acceso y tus datos sea tan importante como el propio producto. Esta página explica cómo está construido Pathbreak para merecer esa confianza. Mantenemos esta página al día a medida que el producto y nuestras garantías crecen.
Acceso de solo lectura con privilegios mínimos
Pathbreak se conecta a tu nube con acceso de solo lectura y privilegios mínimos que tú concedes y controlas. Lo acotas a las cuentas que elijas, y puedes revocarlo en cualquier momento. No pedimos más de lo que necesitamos para mapear y validar rutas de ataque.
Qué lee Pathbreak
Pathbreak lee metadatos de identidad y de políticas, como políticas de IAM, roles, relaciones de confianza y configuración de recursos, para mapear cómo podrían escalarse los privilegios. La configuración de recursos incluye los lugares donde suelen quedar expuestas las credenciales, como los datos de usuario (user-data) de instancias, las variables de entorno de funciones y las salidas de stacks, porque encontrar claves expuestas forma parte del trabajo. No lee el contenido de tu almacenamiento de objetos ni de tus bases de datos. Los secretos detectados se reportan por tipo y ubicación, y los valores no se conservan. Cuando un escaneo encuentra una clave de acceso de AWS expuesta, Pathbreak conserva el ID de la clave (el identificador público AKIA) para poder nombrarla en la remediación. Nunca lee ni almacena la clave de acceso secreta.
El agente es de solo lectura
Pathbreak valida una ruta de ataque resolviendo la autorización real de principio a fin. No explota la ruta. El agente es de solo lectura: confirma si una cadena es explotable, y no se ejecuta nada contra tus recursos. Cuando encuentra una ruta, te entrega el cambio exacto que la corta, para que tú decidas qué aplicar.
Aislamiento y cifrado
Tus datos se mantienen aislados y cifrados en tránsito y en reposo. El acceso a ellos dentro de Pathbreak se limita a lo necesario para operar el servicio.
Tus hallazgos son solo tuyos
Las exposiciones y rutas de ataque que Pathbreak encuentra en tu entorno solo son visibles para tu propio equipo, están aisladas de las de cualquier otro cliente y nunca se usan para nada más. No las usamos para entrenar modelos, no las compartimos y nunca alimentan ningún otro producto. Las conservamos solo durante el tiempo necesario para prestar el servicio y según los términos de tu acuerdo, y puedes pedirnos que las eliminemos.
Funciona con el modelo que elijas
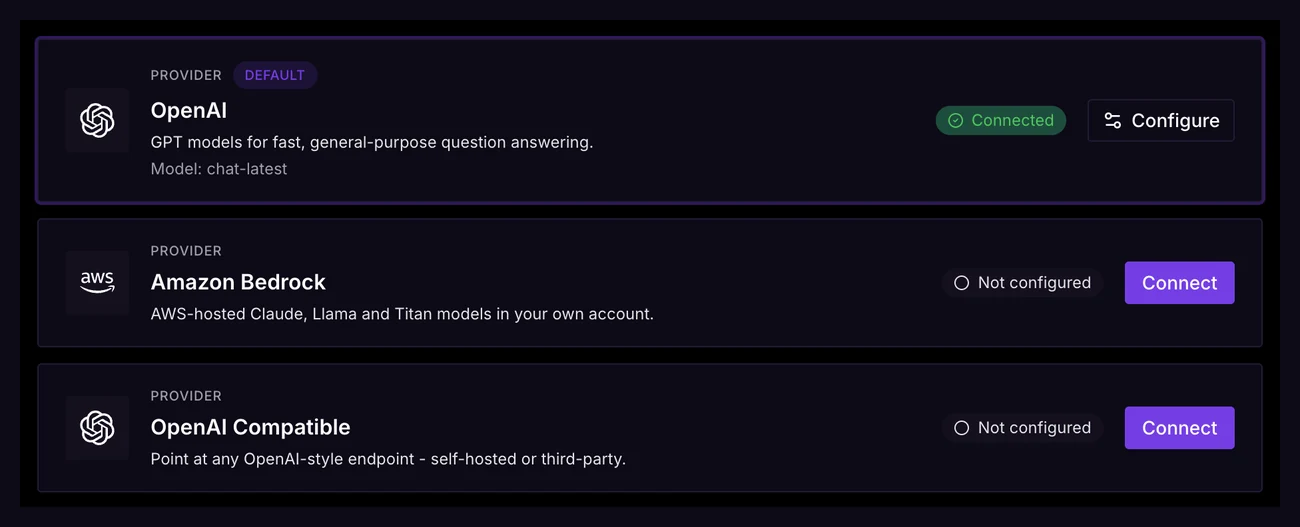
El agente de Pathbreak funciona con un modelo de lenguaje grande, y tú decides cuál y dónde se ejecuta. Apúntalo a Anthropic, OpenAI, Google Gemini, Amazon Bedrock dentro de tu propia cuenta de AWS, o cualquier endpoint compatible con OpenAI que alojes tú mismo. Las credenciales de tu proveedor se almacenan cifradas. Si ejecutas el modelo en tu propia cuenta o en tu propio endpoint, el tráfico del modelo permanece dentro de una infraestructura que tú controlas; el grafo y los hallazgos residen en tu tenant aislado de Pathbreak. El veredicto sobre una ruta nunca depende del modelo: las rutas se resuelven de forma determinista frente a tu autorización real, y el modelo se encarga del lenguaje, la exploración y la explicación.
Inicio de sesión único y roles con privilegios mínimos
Pathbreak no ofrece registro autoservicio abierto. Pruebas la propiedad de los dominios de tu empresa mediante DNS, traes tu propio proveedor de identidad con inicio de sesión único (OpenID Connect hoy, SAML si lo solicitas) y lo exiges para que el inicio de sesión con contraseña deje de estar disponible para tu gente. Asigna permisos basados en roles, con roles personalizados si los necesitas, para que cada miembro del equipo vea solo las cuentas y acciones que le corresponden. Es la misma postura de privilegios mínimos que aplicamos a tu nube, aplicada al propio producto.
Acceso de soporte que puedes ver
Si alguna vez nuestro personal necesita entrar en tu organización para ayudar con un problema, la visita tiene un tiempo limitado, es de solo lectura salvo que se indique lo contrario, requiere un motivo por escrito y queda registrada en una página dentro de tu tenant. Todas las sesiones figuran ahí.
Con quién hacemos negocios
Pathbreak mapea cómo un atacante podría moverse por una nube, así que exigimos a nuestros clientes un listón más alto que el software corriente. Vendemos solo a organizaciones verificadas, no a particulares, y cada cliente se coteja con listas internacionales de sanciones y de partes vetadas, incluidas la Lista Consolidada de la ONU, la lista consolidada de la OFSI del Reino Unido, la Lista Consolidada de la UE, y las listas de Nacionales Especialmente Designados de la OFAC y de Entidades del BIS de Estados Unidos. No prestamos el servicio a jurisdicciones bajo embargo integral, y las relaciones de mayor riesgo reciben una diligencia reforzada, incluida la revisión de la titularidad real. Volvemos a cotejar a los clientes activos cuando renuevan y cuando cambian las listas de sanciones. Tratamos nuestra tecnología como potencialmente sujeta a control de exportación y aplicamos la diligencia correspondiente.
Cumplimiento y certificaciones
ISO 27001 y SOC 2 están ambas en curso. Nuestro sistema de gestión de seguridad de la información ya está operativo antes de la certificación, y podemos explicar a tu equipo de seguridad nuestros controles y compartir documentación de soporte bajo NDA como parte del proceso de compra. Esta página y nuestras garantías crecen a medida que el producto madura.
Diseñado para la compra empresarial
El acceso a Pathbreak requiere un dominio de empresa verificado, con inicio de sesión único y permisos basados en roles como se describe arriba. Ponemos a disposición un Acuerdo de Tratamiento de Datos (DPA) si lo solicitas, y respondemos a los cuestionarios de seguridad de proveedores como parte del proceso de incorporación empresarial. Para cualquier cosa que necesite tu revisión y que no esté cubierta aquí, pregúntanos.
Subencargados del tratamiento
Usamos un número reducido de proveedores externos para operar el servicio, incluido HubSpot para nuestro sitio web, el CRM y las comunicaciones con clientes, y nuestro proveedor de alojamiento en la nube para la propia plataforma. El modelo de lenguaje grande que impulsa al agente funciona con el proveedor que elijas, bajo tus propias credenciales, como se describe arriba. Una lista completa y actualizada de subencargados está disponible si la solicitas.
Aplicamos a nuestra propia plataforma el mismo estándar
Reforzamos nuestra propia infraestructura y agradecemos los informes de investigadores de seguridad. Consulta nuestra Política de seguridad y el security.txt legible por máquina para saber cómo contactarnos y qué está dentro del alcance.
Protección de datos y privacidad
Cómo tratamos los datos personales se detalla en nuestra Política de privacidad, y los términos de uso de Pathbreak están en nuestros Términos del servicio. Pathbreak Ltd está registrada en Inglaterra y Gales, con número de sociedad 17265710.
Preguntas
Para cualquier cosa sobre seguridad o confianza, escribe a security@pathbreak.io. Para todo lo demás, hello@pathbreak.io.