
 English
 Español
 Français
 Deutsch
 日本語
 한국어
 العربية
신뢰 & 보안
최종 업데이트: 2026년 9월 23일
Pathbreak는 공격자가 고객의 클라우드 안에서 어떻게 권한을 상승시킬 수 있는지를 매핑합니다. 그렇기 때문에 저희가 고객의 액세스와 데이터를 다루는 방식은 제품 그 자체만큼이나 중요합니다. 이 페이지는 Pathbreak가 그것을 믿고 맡길 수 있도록 어떻게 설계되었는지 설명합니다. 제품과 저희의 보증이 성장함에 따라 이 페이지도 최신 상태로 유지합니다.
최소 권한의 읽기 전용 액세스
Pathbreak는 고객이 부여하고 통제하는 최소 권한의 읽기 전용 액세스로 클라우드에 연결합니다. 고객이 선택한 계정으로 범위를 한정하며, 언제든지 액세스를 철회할 수 있습니다. 공격 경로를 매핑하고 검증하는 데 필요한 것 이상은 요청하지 않습니다.
Pathbreak가 읽는 것
Pathbreak는 권한이 어떻게 상승될 수 있는지 매핑하기 위해 IAM 정책, 역할, 신뢰 관계, 리소스 구성 같은 자격 증명 및 정책 메타데이터를 읽습니다. 노출된 키를 찾는 것이 업무의 일부이기 때문에, 리소스 구성에는 인스턴스 user-data, 함수 환경 변수, 스택 출력처럼 자격 증명이 흔히 노출되는 위치가 포함됩니다. 고객의 객체 스토리지나 데이터베이스 내용은 읽지 않습니다. 탐지된 비밀 정보는 유형과 위치로 보고되며, 그 값은 보관하지 않습니다. 스캔에서 노출된 AWS 액세스 키를 발견하면, 수정 조치에서 해당 키를 지칭할 수 있도록 Pathbreak는 키 ID(공개 AKIA 식별자)를 보관합니다. 시크릿 액세스 키는 절대 읽거나 저장하지 않습니다.
에이전트는 읽기 전용입니다
Pathbreak는 실제 권한을 처음부터 끝까지 확인하여 공격 경로를 검증합니다. 경로를 익스플로잇하지는 않습니다. 에이전트는 읽기 전용입니다. 체인이 익스플로잇 가능한지 확인할 뿐, 고객의 리소스에 대해 아무것도 실행하지 않습니다. 경로를 찾으면 그 경로를 끊는 정확한 변경을 알려드리고, 무엇을 적용할지는 고객이 결정합니다.
격리와 암호화
고객의 데이터는 격리되어 보관되며 전송 중과 저장 시 모두 암호화됩니다. Pathbreak 내부에서 그 데이터에 대한 접근은 서비스 운영에 필요한 범위로 제한됩니다.
고객의 발견 항목은 오직 고객의 것입니다
Pathbreak가 고객 환경에서 찾아낸 노출 항목과 공격 경로는 오직 고객 자신의 팀에게만 보이며, 다른 모든 고객으로부터 격리되고, 다른 어떤 용도로도 사용되지 않습니다. 저희는 그것을 모델 학습에 사용하지 않으며, 공유하지 않고, 다른 어떤 제품에도 반영하지 않습니다. 서비스를 제공하는 데 필요한 기간 동안, 그리고 고객과의 계약 조건에 따라서만 보관하며, 고객은 삭제를 요청할 수 있습니다.
고객이 선택한 모델에서 구동됩니다
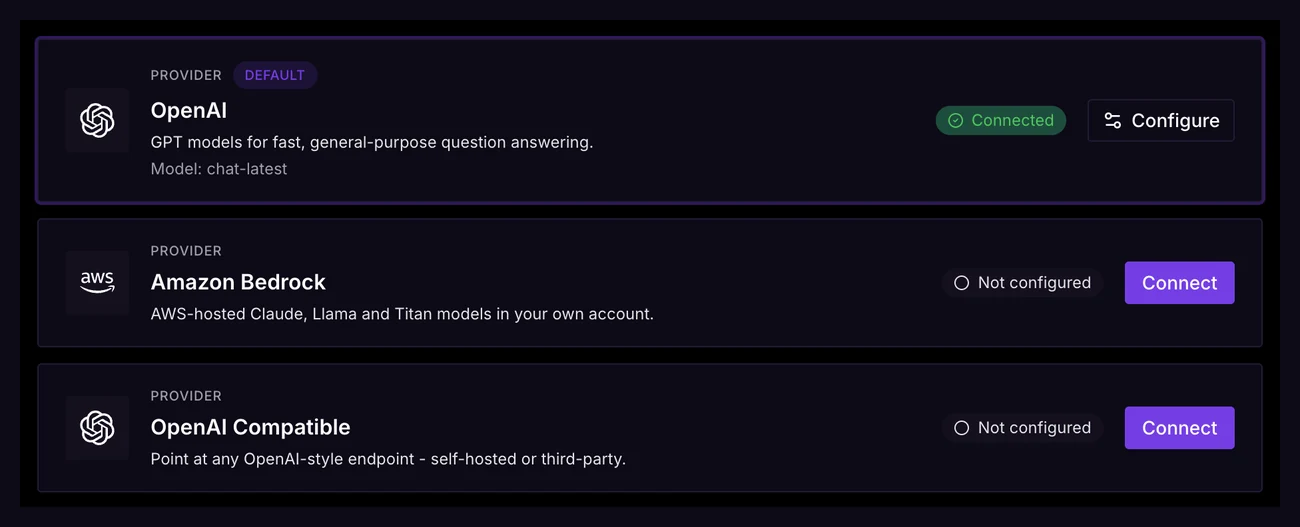
Pathbreak의 에이전트는 대규모 언어 모델로 구동되며, 어떤 모델을 어디에서 실행할지는 고객이 결정합니다. Anthropic, OpenAI, Google Gemini, 고객 자신의 AWS 계정 내 Amazon Bedrock, 또는 고객이 직접 호스팅하는 OpenAI 호환 엔드포인트를 지정하세요. 고객의 제공사 자격 증명은 암호화되어 저장됩니다. 고객이 자신의 계정이나 자신의 엔드포인트에서 모델을 실행하면, 모델 트래픽은 고객이 통제하는 인프라 안에 머물고, 그래프와 발견 항목은 격리된 Pathbreak 테넌트에 저장됩니다. 경로에 대한 판정은 결코 모델에 좌우되지 않습니다. 경로는 고객의 실제 권한에 대해 결정론적으로 확인되며, 모델은 언어, 탐색, 설명을 담당합니다.
싱글 사인온과 최소 권한 역할
Pathbreak에는 공개된 셀프서비스 가입이 없습니다. DNS로 회사 도메인의 소유권을 증명하고, 싱글 사인온으로 자신의 자격 증명 공급자를 사용하며(현재 OpenID Connect, SAML은 요청 시 제공), 이를 필수로 설정하여 구성원의 비밀번호 로그인을 중단시키세요. 필요하면 커스텀 역할을 포함해 역할 기반 권한을 할당하여, 각 구성원이 보아야 할 계정과 작업만 보도록 하세요. 저희가 고객의 클라우드에 적용하는 것과 동일한 최소 권한 태세를 제품 자체에도 적용합니다.
볼 수 있는 지원 접근
저희 직원이 문제 해결을 돕기 위해 고객의 조직에 들어가야 할 경우, 그 방문은 시간이 제한되고, 별도로 명시하지 않는 한 읽기 전용이며, 서면 사유가 필요하고, 고객 테넌트 내 페이지에 기록됩니다. 모든 세션이 그곳에 기록됩니다.
저희가 함께 거래하는 대상
Pathbreak는 공격자가 클라우드를 어떻게 이동할 수 있는지를 매핑하므로, 저희는 일반 소프트웨어보다 더 높은 기준을 고객에게 적용합니다. 저희는 개인이 아닌 검증된 조직에만 판매하며, 모든 고객은 UN 통합 목록, 영국 OFSI 통합 목록, EU 통합 목록, 미국 OFAC 특별 지정 국민(SDN) 및 BIS Entity List를 포함한 국제 제재 및 거래 금지 당사자 목록과 대조해 심사합니다. 포괄적 금수 조치 대상 관할권에는 서비스를 제공하지 않으며, 고위험 거래에는 실소유자 검토를 포함한 강화된 실사를 적용합니다. 활성 고객은 갱신 시, 그리고 제재 목록이 변경될 때 재심사합니다. 저희는 자사 기술을 수출 통제 대상이 될 수 있는 것으로 간주하고 그에 따라 실사를 적용합니다.
컴플라이언스와 인증
ISO 27001과 SOC 2는 모두 진행 중입니다. 저희의 정보 보안 관리 체계는 인증에 앞서 이미 운영되고 있으며, 조달 과정의 일부로 NDA 하에 고객 보안 팀에 통제 내용을 안내하고 뒷받침 자료를 공유할 수 있습니다. 제품이 성숙해 감에 따라 이 페이지와 저희의 보증도 함께 성장합니다.
엔터프라이즈 조달에 맞게 설계됨
Pathbreak 액세스에는 검증된 회사 도메인이 필요하며, 위에서 설명한 대로 싱글 사인온과 역할 기반 권한을 갖추고 있습니다. 데이터 처리 계약(DPA)은 요청 시 제공하며, 엔터프라이즈 온보딩의 일부로 공급업체 보안 설문에 응답합니다. 여기에 다루지 않은, 고객 검토에 필요한 사항이 있으면 문의해 주세요.
하위 처리자
저희는 서비스를 운영하기 위해 소수의 제3자 제공사를 사용하며, 여기에는 웹사이트, CRM, 고객 커뮤니케이션을 위한 HubSpot과, 플랫폼 자체를 위한 클라우드 호스팅 제공사가 포함됩니다. 에이전트를 구동하는 대규모 언어 모델은 위에서 설명한 대로 고객이 선택한 제공사에서 고객 자신의 자격 증명으로 실행됩니다. 완전한 최신 하위 처리자 목록은 요청 시 제공합니다.
저희 플랫폼도 같은 기준으로 지킵니다
저희는 자사 인프라를 강화하며 보안 연구자들의 제보를 환영합니다. 저희에게 연락하는 방법과 범위에 포함되는 내용은 보안 정책과 기계 판독 가능한 security.txt에서 확인하세요.
데이터 보호와 개인정보
개인정보를 다루는 방식은 개인정보 처리방침에, Pathbreak 이용 조건은 이용약관에 명시되어 있습니다. Pathbreak Ltd는 잉글랜드 및 웨일스에 등록되어 있으며, 법인 번호는 17265710입니다.
문의
보안이나 신뢰에 관한 모든 사항은 security@pathbreak.io로 문의하세요. 그 외 모든 사항은 hello@pathbreak.io로 연락 주세요.