
 English
 Español
 Français
 Deutsch
 日本語
 한국어
 العربية
الثقة والأمن
آخر تحديث: 23 سبتمبر 2026
يرسم Pathbreak كيف يمكن لمهاجم أن يصعّد الامتيازات داخل سحابتك. وهذا يجعل طريقة تعاملنا مع وصولك وبياناتك لا تقل أهمية عن المنتج نفسه. تشرح هذه الصفحة كيف بُني Pathbreak ليكون جديراً بالثقة في التعامل معها. ونبقي هذه الصفحة محدّثة مع نمو المنتج وضماناتنا.
وصول بأقل امتياز وبالقراءة فقط
يتصل Pathbreak بسحابتك بوصول بأقل امتياز وبالقراءة فقط تمنحه أنت وتتحكم فيه. تحصره في الحسابات التي تختارها، ويمكنك سحبه في أي وقت. ولا نطلب أكثر مما نحتاجه لرسم مسارات الهجوم والتحقق منها.
ماذا يقرأ Pathbreak
يقرأ Pathbreak بيانات وصف الهوية والسياسات، مثل سياسات IAM والأدوار وعلاقات الثقة وإعدادات الموارد، لرسم كيفية تصعيد الامتيازات. وتشمل إعدادات الموارد الأماكن التي تُكشف فيها بيانات الاعتماد عادةً، مثل user-data الخاص بالنسخ ومتغيرات بيئة الدوال ومخرجات الحزم، لأن العثور على المفاتيح المكشوفة جزء من المهمة. وهو لا يقرأ محتويات تخزين الكائنات أو قواعد البيانات لديك. وتُبلَّغ الأسرار المكتشفة بحسب النوع والموقع، ولا يُحتفظ بالقيم. وعندما يجد فحص مفتاح وصول AWS مكشوفاً، يحتفظ Pathbreak بمعرّف المفتاح (معرّف AKIA العام) حتى يتمكن من تسمية المفتاح في المعالجة. وهو لا يقرأ أو يخزّن مفتاح الوصول السري أبداً.
الوكيل بالقراءة فقط
يتحقق Pathbreak من مسار الهجوم عبر حسم التفويض الحقيقي من البداية إلى النهاية. وهو لا يستغل المسار. فالوكيل بالقراءة فقط: يؤكد ما إذا كانت السلسلة قابلة للاستغلال، ولا يُنفَّذ أي شيء على مواردك. وعندما يجد مساراً، يسلّمك التغيير الدقيق الذي يقطعه، فتقرر أنت ما تطبّقه.
العزل والتشفير
تبقى بياناتك معزولة ومشفّرة أثناء النقل وفي حالة السكون. والوصول إليها داخل Pathbreak محصور بما يلزم لتشغيل الخدمة.
نتائجك ملكك وحدك
نقاط الكشف ومسارات الهجوم التي يجدها Pathbreak في بيئتك مرئية لفريقك وحده، ومعزولة عن كل عميل آخر، ولا تُستخدم لأي غرض آخر أبداً. فنحن لا نستخدمها لتدريب النماذج، ولا نشاركها، ولا تُغذّي أي منتج آخر. ونحتفظ بها فقط بالقدر اللازم لتقديم الخدمة وبموجب شروط اتفاقك، ويمكنك أن تطلب منا حذفها.
يعمل على النموذج الذي تختاره
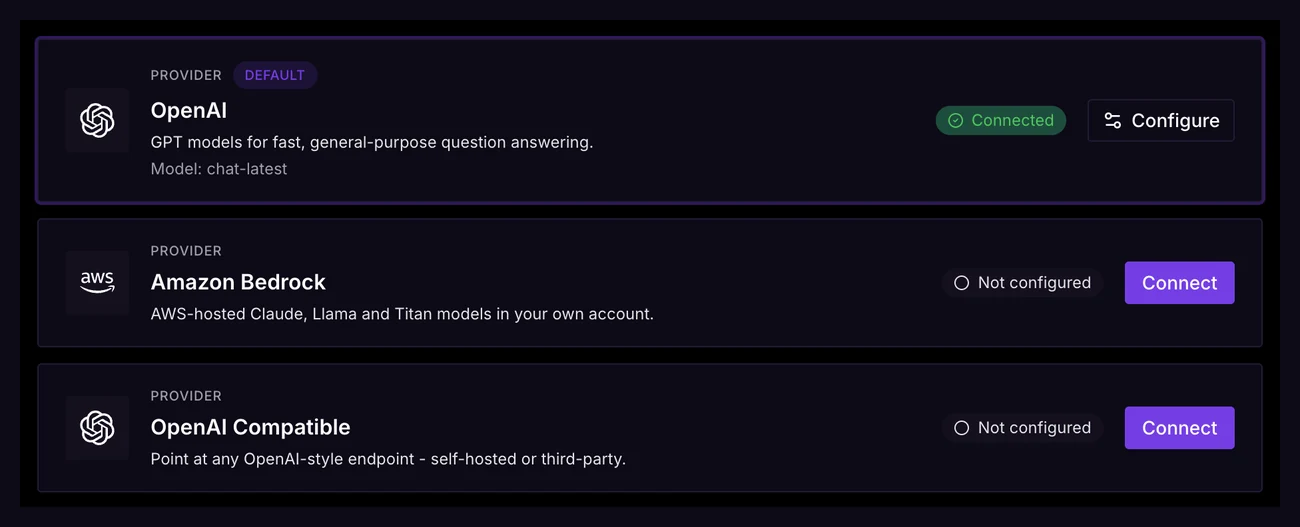
يعمل وكيل Pathbreak بنموذج لغوي كبير، وأنت من يقرر أيّه وأين يعمل. وجّهه إلى Anthropic أو OpenAI أو Google Gemini أو Amazon Bedrock داخل حساب AWS الخاص بك، أو أي نقطة نهاية متوافقة مع OpenAI تستضيفها بنفسك. وتُخزَّن بيانات اعتماد موفّرك مشفّرة. وإذا شغّلت النموذج في حسابك الخاص أو على نقطة نهايتك الخاصة، تبقى حركة بيانات النموذج داخل بنية تحتية تتحكم فيها أنت؛ ويبقى الرسم البياني والنتائج داخل مستأجرك المعزول في Pathbreak. والحكم على المسار لا يعتمد أبداً على النموذج: فالمسارات تُحسم حتمياً مقابل تفويضك الحقيقي، ويتولى النموذج اللغة والاستكشاف والشرح.
تسجيل دخول موحّد وأدوار بأقل امتياز
لا يوجد تسجيل ذاتي مفتوح في Pathbreak. تُثبت ملكية نطاقات شركتك عبر DNS، وتربط موفّر الهوية الخاص بك مع تسجيل الدخول الموحّد (OpenID Connect اليوم، SAML عند الطلب)، وتجعله إلزامياً فيتوقف تسجيل الدخول بكلمة المرور لدى موظفيك. عيّن أذونات قائمة على الأدوار، مع أدوار مخصصة إن احتجتها، فيرى كل زميل الحسابات والإجراءات التي يُفترض به رؤيتها فقط. إنها وضعية أقل الامتيازات نفسها التي نطبّقها على سحابتك، مطبَّقة على المنتج ذاته.
وصول دعم يمكنك رؤيته
إذا احتاج موظفونا يوماً إلى الدخول إلى مؤسستك للمساعدة في مشكلة، تكون الزيارة محدَّدة الوقت، وبالقراءة فقط ما لم يُذكر خلاف ذلك، وتتطلب سبباً مكتوباً، وتُدرَج في صفحة داخل مستأجرك. وكل جلسة مُدرَجة هناك.
مع من نتعامل
يرسم Pathbreak كيف يمكن لمهاجم أن يتحرك عبر سحابة، لذا نُخضع عملاءنا لمعيار أعلى من البرمجيات العادية. نحن نبيع لمؤسسات موثَّقة فقط، لا للأفراد، ويُفحَص كل عميل مقابل قوائم العقوبات الدولية وقوائم الأطراف المحظورة، بما في ذلك قائمة الأمم المتحدة الموحّدة، وقائمة OFSI الموحّدة في المملكة المتحدة، وقائمة الاتحاد الأوروبي الموحّدة، وقائمة OFAC الأمريكية للمواطنين المصنّفين تحديداً وقوائم كيانات BIS. ولا نقدّم الخدمة للولايات القضائية الخاضعة لحظر شامل، وتخضع العلاقات الأعلى خطورة لعناية معزَّزة، بما في ذلك مراجعة المالك المستفيد. ونعيد فحص العملاء النشطين عند التجديد وعند تغيّر قوائم العقوبات. ونعامل تقنيتنا باعتبارها خاضعةً محتملاً للرقابة على التصدير ونطبّق العناية الواجبة وفقاً لذلك.
الامتثال والشهادات
كل من ISO 27001 و SOC 2 قيد الإنجاز. ونظام إدارة أمن المعلومات لدينا يعمل بالفعل قبل الحصول على الشهادة، ويمكننا أن نطلع فريق الأمن لديك على ضوابطنا ونشارك المستندات الداعمة بموجب اتفاقية عدم إفصاح كجزء من المشتريات. وتنمو هذه الصفحة وضماناتنا مع نضوج المنتج.
مصمَّم لمشتريات المؤسسات
يتطلب الوصول إلى Pathbreak نطاق شركة موثّقاً، مع تسجيل دخول موحّد وأذونات قائمة على الأدوار كما هو موضّح أعلاه. ونوفّر اتفاقية معالجة بيانات عند الطلب، ونجيب على استبيانات أمن الموردين كجزء من إعداد المؤسسات. ولأي شيء تحتاجه مراجعتك ولم تتم تغطيته هنا، اسألنا.
المعالِجون من الباطن
نستخدم عدداً صغيراً من مزوّدي الطرف الثالث لتشغيل الخدمة، بما في ذلك HubSpot لموقعنا وإدارة علاقات العملاء والتواصل مع العملاء، ومزوّد الاستضافة السحابية لدينا للمنصة نفسها. أما النموذج اللغوي الكبير الذي يشغّل الوكيل فيعمل على الموفّر الذي تختاره، بموجب بيانات اعتمادك الخاصة، كما هو موضّح أعلاه. وتتوفر قائمة كاملة ومحدَّثة بالمعالِجين من الباطن عند الطلب.
نُخضع منصّتنا للمعيار نفسه
نُحصّن بنيتنا التحتية ونرحّب بالتقارير من باحثي الأمن. اطّلع على سياسة الأمن لدينا و security.txt القابل للقراءة آلياً لمعرفة كيفية الوصول إلينا وما هو ضمن النطاق.
حماية البيانات والخصوصية
طريقة تعاملنا مع البيانات الشخصية موضّحة في سياسة الخصوصية لدينا، وشروط استخدام Pathbreak في شروط الخدمة لدينا. وشركة Pathbreak Ltd مسجَّلة في إنجلترا وويلز، برقم الشركة 17265710.
أسئلة
لأي شيء يتعلق بالأمن أو الثقة، تواصل مع security@pathbreak.io. ولكل ما عدا ذلك، hello@pathbreak.io.