
 English
 Español
 Français
 Deutsch
 日本語
 한국어
 العربية
تتبُّع خطوة بخطوة
من مُسند منخفض الامتيازات إلى مدير. يتتبع Pathbreak الإعدادات الخاطئة وإساءة استخدام السياسات وتولّي الأدوار التي يسلسلها المهاجم. ترى كل خطوة من المسار.
يكتشف Pathbreak مسارات تصعيد الامتيازات في حسابات AWS لديك، ويتحقق من كل مسار بالقراءة فقط، ويرتّب الإصلاحات بحسب عدد المسارات التي تكسرها، مع الأمر الدقيق لتشغيله لكل منها.
نتصل بقراءة فقط بحساب واحد، ونعرض لك مسارات تصعيد الامتيازات التي يمكن لمهاجم أن يسلسلها، ونسلّمك التغيير الوحيد الذي يكسر كل مسار منها.
بُني على يد ممارسين في الأمن السحابي الهجومي والفريق الذي يقف وراء redamon (أكثر من 3,000 نجمة).
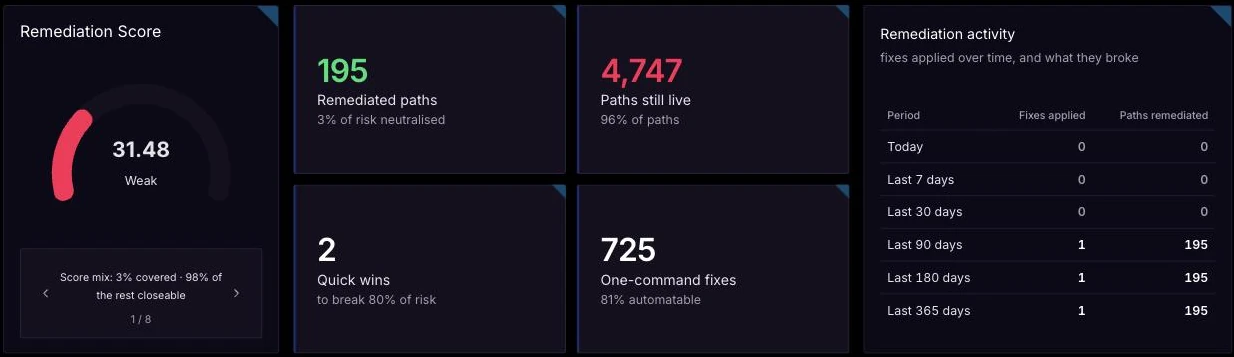
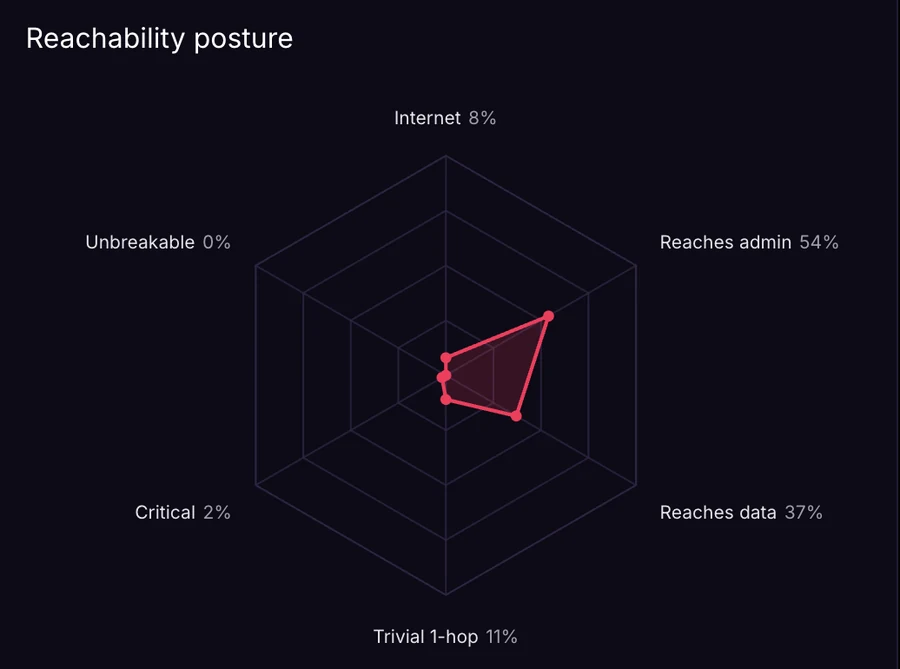
أرقام من حساب مختبر واحد لـ Pathbreak، قُرئت من المنتج في 21 سبتمبر 2026. حسابك سيختلف. ما يبقى ثابتاً هو أن حفنة من التغييرات تكسر معظم المسارات.
في AWS، يختبئ تصعيد امتيازات IAM في إساءة استخدام السياسات وتسلسل الأدوار وعلاقات الثقة. وربط الإعدادات نادراً ما يخبرك أي منها يصل فعلاً إلى صلاحيات المدير. يمشي وكيل Pathbreak عبر كل سلسلة ويحسم الصلاحيات الحقيقية، بالقراءة فقط، فترى المسارات التي تصل فعلاً. AWS متوفر اليوم. Azure و Entra ID قريباً، يتبعهما Google Cloud.
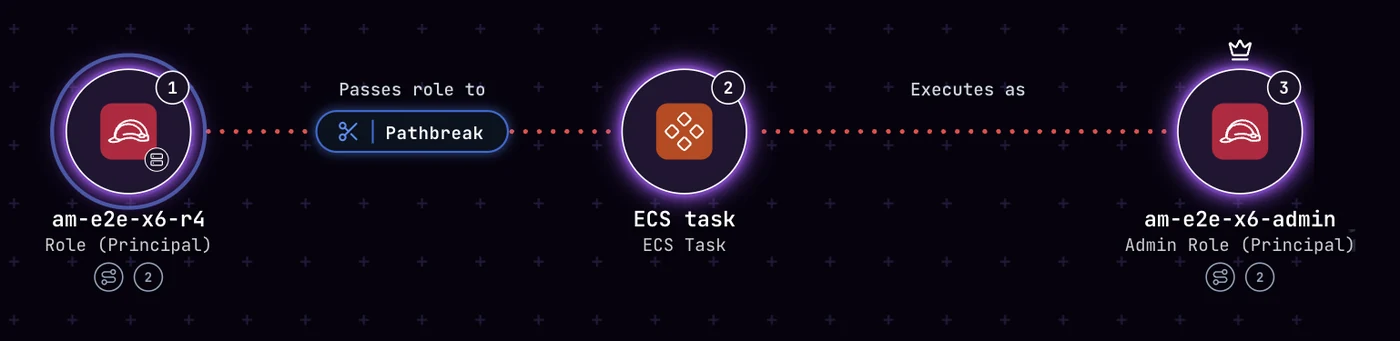
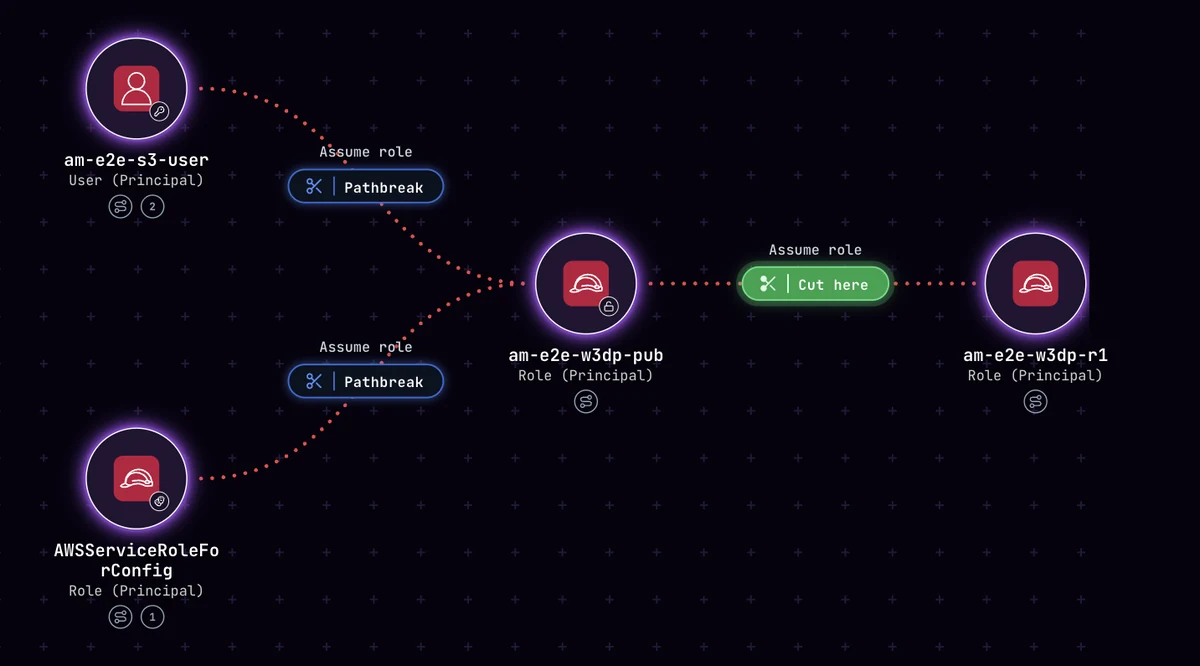
من مُسند منخفض الامتيازات إلى مدير. يتتبع Pathbreak الإعدادات الخاطئة وإساءة استخدام السياسات وتولّي الأدوار التي يسلسلها المهاجم. ترى كل خطوة من المسار.
يحسم Pathbreak كل سلسلة تصعيد من البداية إلى النهاية مقابل صلاحياتك الحقيقية. كل مسار يحمل دليله: تقنية MITRE ATT&CK، وحدث CloudTrail الذي يراه المدافع، والأمر الذي يعيد إنتاج الخطوة.
تُرتَّب الإصلاحات بحسب نطاق التأثير، فيأتي التغيير الذي يكسر أكبر عدد من المسارات أولاً، مع أمر AWS CLI الدقيق. طبّقه، أعد الفحص، وشاهد المسار يسقط من القائمة.
هل تريد رؤية مسارات تصعيد امتيازات IAM في مؤسسة AWS الخاصة بك؟ نتصل بحساب واحد بصلاحية القراءة فقط، ونستعرض معك المسارات التي نجدها، وتحتفظ أنت بالنتائج.
اطلب عرضاً توضيحياًعدد النتائج ليس مقياساً للمخاطر. يسلسل المهاجم الإعدادات الخاطئة والهويات وعلاقات الثقة حتى يصل إلى صلاحيات المدير أو البيانات الحساسة، و Pathbreak يبحث عن تلك السلاسل نفسها.
يرسم Pathbreak المُسندين والأدوار وعلاقات الثقة والموارد عبر كل حساب متصل، وفق جدول تحدده أنت، ويسلسلها في مسارات بدلاً من تنبيهات منعزلة.
كل مسار يتحقق منه الوكيل، فتتصرف بناءً على ما يمكن لمهاجم فعله في حسابك اليوم.
لكل مسار قابل للاستغلال، يحدد Pathbreak التغيير الوحيد الذي يقطع السلسلة، ويرتّبه بحسب عدد المسارات الأخرى التي يكسرها أيضاً، ويعطيك الأمر.
نادراً ما تكون الخطوات الخطيرة في قائمة CVE. إنها في الهوية والثقة والإعدادات، أي مستوى التحكم، وهناك يعمل Pathbreak. اسأل الخريطة سؤالاً بلغة طبيعية بسيطة، أو اكتب Cypher على الرسم البياني بنفسك.
من مُسند منخفض الامتيازات إلى مدير عبر إعدادات الأذونات الخاطئة وإساءة استخدام السياسات وتسلسل الأدوار، متتبَّعاً خطوة بخطوة ومتحقَّقاً منه بالوكيل.
iam:PassRole · sts:AssumeRole · iam:PutRolePolicyعلاقات ثقة تتيح للمهاجم الانتقال من حساب إلى آخر، بما في ذلك عمليات تولّي الأدوار المفرطة في الصلاحيات التي تربط البيئات.
sts:AssumeRole · external trustمفاتيح طويلة الأمد متروكة في user-data الخاص بـ EC2 ومتغيرات بيئة Lambda ومخرجات CloudFormation، وعناوين URL عامة لدوال Lambda تسلّم المهاجم دوراً. يمشي Pathbreak من نقطة الكشف إلى ما تصل إليه.
user-data · env vars · function URLالخطوة الأخيرة التي تحوّل الوصول إلى أثر، بالوصول إلى بيانات الجواهر الثمينة والأسرار والبنية التحتية بعد أن تُمشى سلسلة هوية من البداية إلى النهاية.
secrets · storage · computeاطّلع على الأذونات وراء هذه المسارات في خريطة تصعيد امتيازات AWS: كل إذن في AWS يمكن لمهاجم أن يسلسله للوصول إلى صلاحيات المدير أو البيانات أو الاستمرارية، والكشف الذي يرصده، والتغيير الذي يكسره.
يشغّل Pathbreak فحوص الكشف وتقييم الامتثال التي تحصل عليها من ماسح، ويغطي فجوات مستوى التحكم التي يتركها الشاغلون الحاليون، لأن المؤسسين عملوا على جانبي الأمن السحابي لسنوات ولا يزالون يختبرون الاختراق حتى اليوم. كما يتحقق من مسارات الهجوم التي لا تستطيع الماسحات رؤيتها. استبدل ماسحك أو شغّل Pathbreak إلى جانبه: تتدفق النتائج إلى Jira و AWS Security Hub و S3، أو عبر API.
مئات من فحوص الكشف المستمرة عبر حسابات AWS لديك، بما في ذلك فجوات مستوى التحكم التي تغفلها الأدوات القائمة، كل منها مرتّب بحسب قابليته للاستغلال.
كل فحص يُقيَّم مقابل 44 إطاراً، بما في ذلك SOC 2 و ISO 27001 و PCI DSS 4.0 و HIPAA و NIST 800-53 و CSF، ومعايير CIS، وأفضل ممارسات AWS الأساسية للأمن، وركيزة الأمن في Well-Architected، مع أدلة تدقيق عند الطلب.
مسارات متعددة القفزات على مستوى التحكم، متحقَّق منها بالوكيل من البداية إلى النهاية مقابل صلاحياتك الحقيقية، فتلك التي تراها قد أُكِّدت بدلاً من أن تُستنتج.
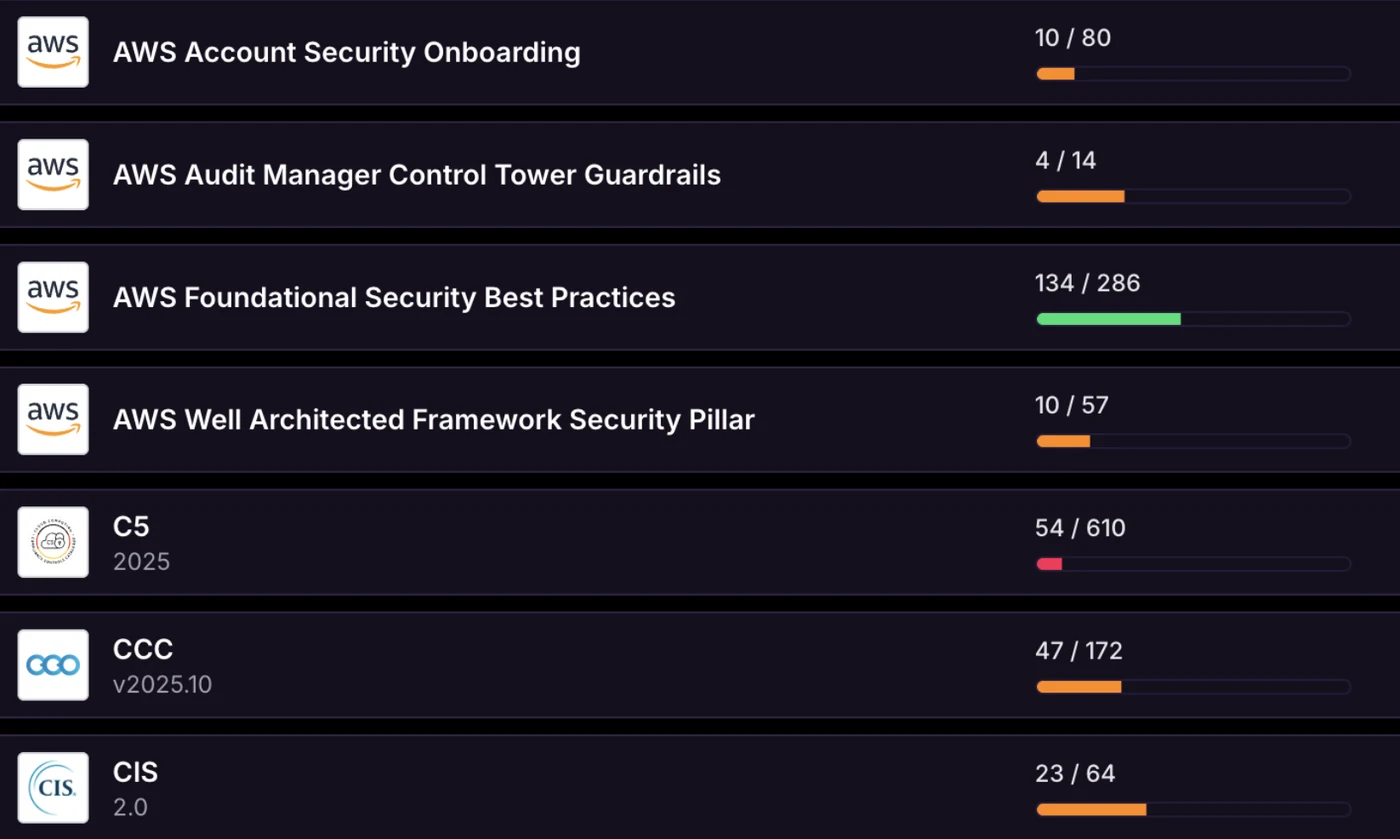
العمق الذي تتوقعه من المنصات الكبيرة، بسعر يمكن لفريق أمني الحصول على موافقة عليه، ومُدار بالكامل فلا شيء تشغّله بنفسك.
عمق في مسارات الهجوم وتغطية واسعة مماثلة لمنصات المؤسسات الكبرى، بسعر مناسب للفرق التي لا تملك ميزانية مؤسسة.
لا خوادم تقيمها ولا حزمة مفتوحة المصدر تشغّلها وترقّعها. اربط سحابتك ويعمل Pathbreak كخدمة.
اربط حساباً واحداً بدور قراءة فقط وتعود أول المسارات المتحقق منها خلال الساعة.
اربط حساباً واحداً أو مؤسسة AWS بأكملها ويبني Pathbreak رسماً بيانياً حياً لكل مُسند ودور وحافة ثقة ومورد.
يستدل الوكيل عبر الرسم البياني بالطريقة التي يفكر بها المهاجم، مسلسلاً خطوات مستوى التحكم في مسارات هجوم كاملة متعددة القفزات.
يتحقق وكيل Pathbreak من كل مسار مرشّح من البداية إلى النهاية، بالقراءة فقط، فكل مسار تراه قد أُكِّد.
يرتّب Pathbreak الإصلاحات بحسب عدد المسارات التي يكسرها كل منها ويعطيك التغيير الدقيق، وهو عادةً أمر واحد.
طبّق الإصلاح، أعد فحص المسار، وتأكد من أنه لم يعد يُحسم. تُتتبع وضعية المعالجة فحصاً تلو الآخر.
كل إصلاح يُقيَّم بحسب عدد المسارات التي يكسرها وعدد الجواهر الثمينة التي يحميها، فيكون أعلى القائمة هو التغيير الذي تجريه أولاً.
عبارة Deny محدودة النطاق على مُسند واحد، أو سياسة ثقة مشدّدة على الهدف. ترى ما يكسره كل خيار قبل أن تلمس أي شيء.
معظم الإصلاحات أمر AWS CLI واحد، جاهز للنسخ. في حساب مختبرنا، كانت 81 بالمئة من الإصلاحات أمراً واحداً.
علّم إصلاحاً على أنه مُطبَّق، أعد فحص المسار، وشاهد العدد ينخفض. أرسل الباقي إلى Jira بنقرة واحدة وتتبّع المعالجة عبر الزمن.
كل فريق معاينة يعمل مباشرة مع المؤسسين، لذا نبقي المجموعة صغيرة.
اطلب عرضاً توضيحياًبُني Pathbreak على يد ممارسين في الأمن السحابي الهجومي والفريق الذي يقف وراء redamon، إطار عمل مفتوح المصدر وكيلي للفريق الأحمر بأكثر من 3,000 نجمة على GitHub. لقد مشينا هذه المسارات يدوياً لسنوات. يرمّز Pathbreak خبرة الممارسين تلك في وكيل يستدل بالطريقة التي يفكر بها مهاجم حقيقي ويشغّله عبر سحابتك.
ترى المسارات التي تصل إلى صلاحيات المدير أو البيانات الحساسة، وكيف تكسرها بالضبط. نحن فريق عالمي و Pathbreak متوفر اليوم. تواصل معنا إن أردت الاطلاع.
الأسئلة التي تطرحها الفرق أكثر من غيرها حول الأمن السحابي الوكيلي وكيف يعمل Pathbreak.
يجد Pathbreak مسارات تصعيد الامتيازات في حسابات AWS لديك، ويتحقق من كل مسار بالقراءة فقط عبر حسم الصلاحيات الحقيقية، ويرتّب الإصلاحات بحسب عدد المسارات التي تكسرها، مع الأمر الدقيق لكل منها. كما يشغّل فحوص الكشف وتقييم الامتثال التي تتوقعها من ماسح، فيمكنه أن يحل محل أحدها أو أن يعمل إلى جانبه.
مسار الهجوم هو سلسلة الخطوات، غالباً عبر الهويات والأدوار وعلاقات الثقة والموارد، التي يربطها المهاجم معاً للانتقال من موطئ قدم أولي إلى سيطرة إدارية أو بيانات حساسة. يكتشف Pathbreak هذه المسارات في AWS ويتحقق منها ويحدد التغيير الذي يكسر كل مسار منها.
تسرد الماسحات التقليدية وأدوات CSPM آلاف النتائج المنعزلة. يستدل Pathbreak عبر بيئتك بأكملها، ويتحقق من المسارات القابلة للاستغلال عبر حسم الصلاحيات الحقيقية، بالقراءة فقط، ولا يبلّغ إلا عن تلك التي تُحسم، مع الإصلاح الذي يقطع كل سلسلة.
Pathbreak متوفر لـ AWS اليوم، بأعمق تغطية لسلاسل مستوى التحكم في AWS مثل تصعيد امتيازات IAM وإساءة استخدام الثقة عبر الحسابات. Azure و Microsoft Entra ID قريباً، مع Google Cloud والهجين على خارطة الطريق.
يستخدم الأمن السحابي الوكيلي وكلاء مستقلين لرسم المخاطر والاستدلال عليها والتحقق منها باستمرار. يقرن Pathbreak تلك الأتمتة بحكم ممارسين هجوميين ودفاعيين، فيستدل الوكيل بالطريقة التي يفكر بها المهاجم بدلاً من تطبيق قواعد ثابتة.
يمكنه ذلك. يشغّل Pathbreak مئات من فحوص الأمن المستمرة عبر سحابتك ويعيّنها إلى أطر الامتثال، فيمكنه أن يحل محل ماسح مستقل أو CSPM. الفرق أنه يتحقق أيضاً من مسارات الهجوم الحقيقية، وهو ما لا تفعله معظم تلك الأدوات، فتوحّد أدواتك دون أن تفقد العمق. كما يعمل إلى جانب مجموعتك الحالية إن فضّلت الاحتفاظ بها.
يندرج Pathbreak ضمن Adversarial Exposure Validation (AEV): فهو يتحقق من مسارات الهجوم الحقيقية التي يمكن لمهاجم أن يسلسلها عبر سحابتك ويعرض التغيير الوحيد الذي يكسر كل مسار منها، وهو ما يتوافق مع مرحلتي التحقق والمعالجة في برنامج Continuous Threat Exposure Management (CTEM). وهو ليس Breach and Attack Simulation (BAS)؛ فـ BAS يتحقق مما إذا كانت الضوابط الأمنية ترصد تقنيات منعزلة، بينما يتحقق Pathbreak من مسارات الهجوم القابلة للاستغلال بالقراءة فقط، عبر حسم الصلاحيات الحقيقية، ويعرض كيفية قطعها. وهو سحابي المنشأ ووكيلي، يركّز على مسارات مستوى التحكم في AWS اليوم، مع Azure و Entra ID قريباً.
كل فحص يُقيَّم مقابل 44 إطاراً، بما في ذلك SOC 2 و ISO 27001 (2013 و 2022) و PCI DSS 3.2.1 و 4.0 و HIPAA و NIST 800-53 و 800-171 و CSF، ومعايير CIS، وأفضل ممارسات AWS الأساسية للأمن، وركيزة الأمن في AWS Well-Architected، و ASD Essential Eight و C5. يراقب وفق جدول وينتج أدلة جاهزة للتدقيق من الفحوص نفسها.
بُني Pathbreak على يد ممارسين في الأمن السحابي الهجومي والفريق الذي يقف وراء redamon، إطار عمل مفتوح المصدر وكيلي للفريق الأحمر بأكثر من 3,000 نجمة على GitHub. نجد مسارات الهجوم هذه يدوياً، ثم نرمّز تلك الخبرة في المنصة.
لا. يقرأ Pathbreak بيانات وصف مستوى التحكم وإعدادات الموارد لديك، مثل سياسات IAM والأدوار وعلاقات الثقة والإعدادات التي تُكشف فيها بيانات الاعتماد عادةً. وهو لا يقرأ محتويات تخزين الكائنات أو قواعد البيانات لديك، وقيم الأسرار المكتشفة لا يُحتفظ بها. عندما يجد فحص مفتاح وصول AWS مكشوفاً يحتفظ فقط بمعرّف المفتاح العام حتى تتمكن المعالجة من تسمية المفتاح؛ أما مفتاح الوصول السري فلا يُقرأ أو يُخزَّن أبداً. يعمل على نموذج لغوي كبير تقدّمه أنت، بموجب بيانات اعتمادك الخاصة، ولا يستخدم بياناتك لتدريب أي نموذج. نقاط الكشف ومسارات الهجوم التي يجدها مرئية لفريقك فقط، ولا تُستخدم لأي غرض آخر، وتُحذف عند الطلب.
طُوّر Pathbreak باستقلالية. فهو ليس مبنياً أو مدرَّباً على بيانات العملاء، أو على بيانات المجتمع أو منصات التدريب، أو على بيانات من Pwned Labs، وهي شركة منفصلة. تحليله حتمي: يحسم صلاحياتك الحقيقية عبر الاستعلام من رسم بياني لإعداد سحابتك الفعلي، فيكون المسار مؤكَّداً لا متنبَّأً به من نموذج. النموذج اللغوي الكبير الذي تربطه يتولى اللغة والاستكشاف والشرح. وهو لا يقرر ما إذا كان المسار حقيقياً.
مستوى التحكم هو طبقة الهوية والثقة والإعدادات في السحابة، مثل سياسات IAM وعمليات تولّي الأدوار وأدوار الدليل. هو المكان الذي تحدث فيه أكثر الخطوات ضرراً، وحيث يتخصص Pathbreak.
يرسم Pathbreak كيف يمكن تصعيد الامتيازات في بيئتك، لذا نحن حريصون على وصولك وبياناتك.
الوصول بأقل امتياز وبالقراءة فقط. تمنحه أنت، وتحصره في الحسابات التي تختارها، وتسحبه متى شئت.
يقرأ Pathbreak إعدادات الهوية والسياسة والموارد لرسم المسارات، بما في ذلك الأماكن التي تُكشف فيها بيانات الاعتماد. وهو لا يقرأ محتويات تخزين الكائنات أو قواعد البيانات لديك.
تبقى بياناتك معزولة ومشفّرة أثناء النقل وفي حالة السكون.
يتحقق الوكيل من المسارات بالقراءة فقط، دون تنفيذ أي شيء على مواردك، ولا نتدرّب أبداً على بياناتك.
وجّه الذكاء الاصطناعي إلى Anthropic أو OpenAI أو Google Gemini أو Amazon Bedrock في حساب AWS الخاص بك، أو أي نقطة نهاية متوافقة مع OpenAI تستضيفها أنت. يعمل النموذج بمفاتيحك، التي تُخزَّن مشفّرة.
تسجيل دخول موحّد عبر موفّر الهوية لديك (OpenID Connect اليوم، SAML عند الطلب)، ووصول مقصور على الشركات التي تُثبت ملكية نطاقها عبر DNS، وأدوار مخصصة، وسجل وصول للدعم يسجّل كل زيارة من موظفينا مع سببها وحدّها الزمني.