
 English
 Español
 Français
 Deutsch
 日本語
 한국어
 العربية
Schritt für Schritt nachverfolgt
Von einem Principal mit geringen Rechten bis zum Administrator. Pathbreak folgt den Fehlkonfigurationen, dem Policy-Missbrauch und den Role Assumptions, die ein Angreifer verkettet. Sie sehen jeden Schritt des Pfads.
Pathbreak findet die Privilege-Escalation-Pfade in Ihren AWS-Konten, validiert jeden einzelnen read-only und ordnet die Fixes danach, wie viele Pfade sie unterbrechen, mit dem exakten Befehl, der für jeden auszuführen ist.
Wir verbinden uns read-only mit einem Konto, zeigen Ihnen die Privilege-Escalation-Pfade, die ein Angreifer verketten könnte, und geben Ihnen die eine Änderung, die jeden einzelnen unterbricht.
Entwickelt von Praktikern der offensiven Cloud-Sicherheit und dem Team hinter redamon (3,000+ Sterne).
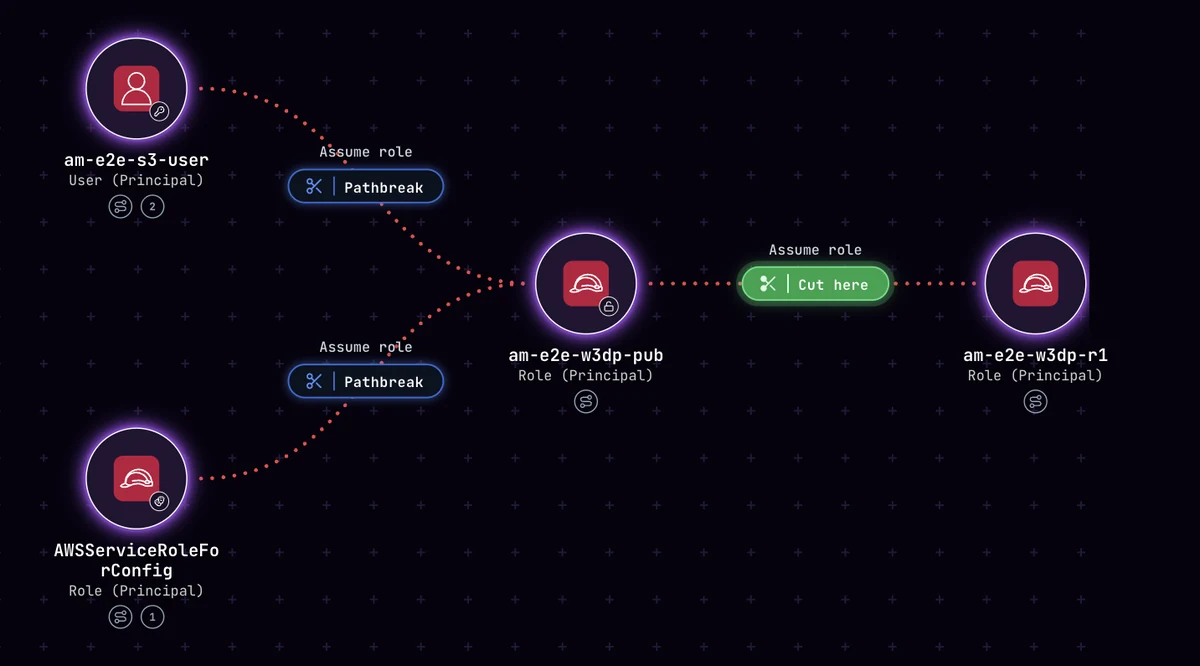
Zahlen aus einem Pathbreak-Lab-Konto, am 21. September 2026 aus dem Produkt abgelesen. Ihr Konto wird abweichen. Was sich überträgt: Eine Handvoll Änderungen unterbricht die meisten Pfade.
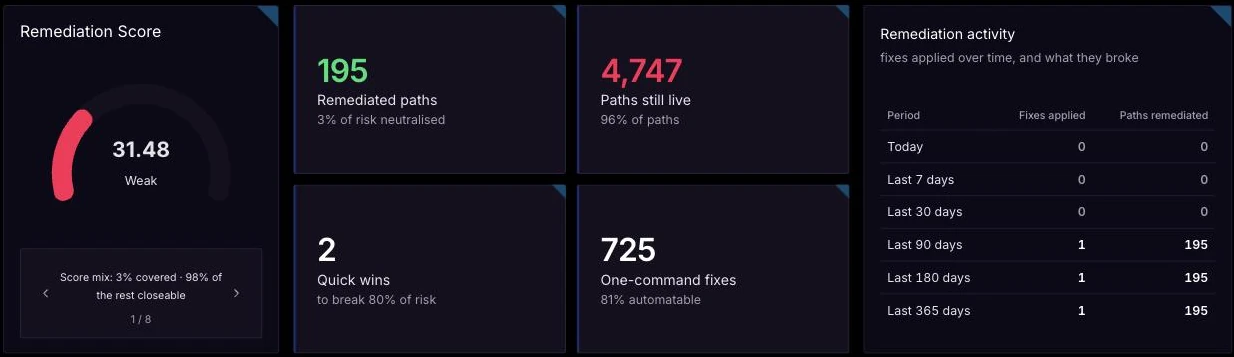
In AWS versteckt sich IAM Privilege Escalation in Policy-Missbrauch, Role Chaining und Vertrauensbeziehungen. Das Korrelieren von Einstellungen sagt Ihnen selten, welche davon tatsächlich bis zum Admin reichen. Der Agent von Pathbreak läuft jede Kette ab und löst die reale Autorisierung auf, read-only, damit Sie diejenigen sehen, die es tun. AWS ist heute verfügbar. Azure und Entra ID folgen als Nächstes, danach Google Cloud.
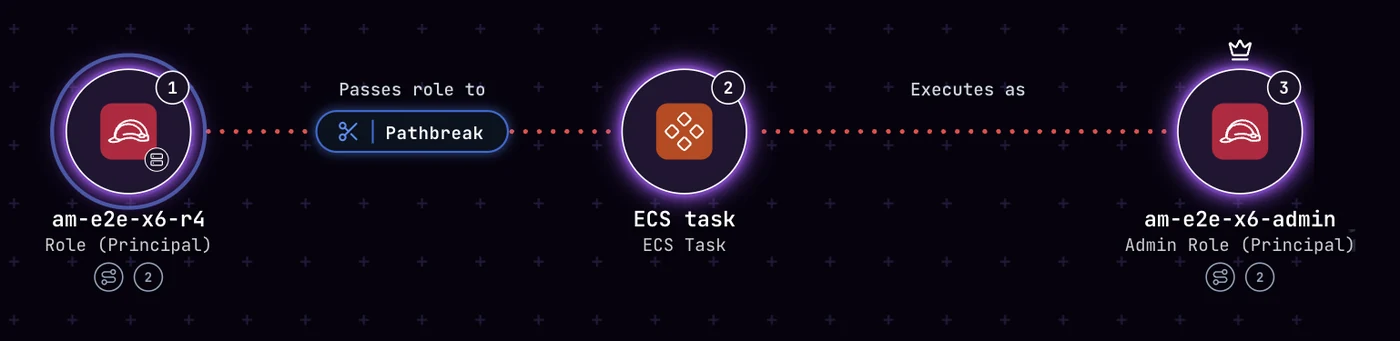
Von einem Principal mit geringen Rechten bis zum Administrator. Pathbreak folgt den Fehlkonfigurationen, dem Policy-Missbrauch und den Role Assumptions, die ein Angreifer verkettet. Sie sehen jeden Schritt des Pfads.
Pathbreak löst jede Eskalationskette durchgängig gegen Ihre reale Autorisierung auf. Jeder Pfad trägt seine Nachweise: die MITRE ATT&CK-Technik, das CloudTrail-Ereignis, das ein Verteidiger sehen würde, und den Befehl, der den Schritt reproduziert.
Fixes sind nach Blast Radius geordnet, sodass die Änderung, die die meisten Pfade unterbricht, zuerst kommt, mit dem exakten AWS CLI-Befehl. Wenden Sie ihn an, prüfen Sie erneut und sehen Sie zu, wie der Pfad von der Liste verschwindet.
Möchten Sie die IAM-Privilege-Escalation-Pfade in Ihrer eigenen AWS-Organisation sehen? Wir verbinden uns schreibgeschützt mit einem Konto, gehen die gefundenen Pfade mit Ihnen durch, und Sie behalten die Ergebnisse.
Demo anfragenEine Finding-Zahl ist kein Maß für Risiko. Ein Angreifer verkettet Fehlkonfigurationen, Identitäten und Vertrauensbeziehungen, bis er Admin-Rechte oder sensible Daten erreicht, und Pathbreak sucht nach genau diesen Ketten.
Pathbreak kartiert Principals, Rollen, Vertrauensbeziehungen und Ressourcen über jedes verbundene Konto hinweg, nach einem von Ihnen festgelegten Zeitplan, und verkettet sie zu Pfaden statt zu isolierten Alerts.
Jeder Pfad wird vom Agenten validiert, sodass Sie auf das reagieren, was ein Angreifer heute in Ihrem Konto tun könnte.
Für jeden ausnutzbaren Pfad identifiziert Pathbreak die eine Änderung, die die Kette durchtrennt, ordnet sie danach, wie viele weitere Pfade sie ebenfalls unterbricht, und gibt Ihnen den Befehl.
Die gefährlichen Schritte stehen selten in einer CVE-Liste. Sie stecken in Identität, Vertrauen und Konfiguration, der Control Plane, und genau dort arbeitet Pathbreak. Stellen Sie der Karte eine Frage in natürlichem Deutsch oder schreiben Sie selbst Cypher gegen den Graphen.
Von einem Principal mit geringen Rechten bis zum Administrator über Berechtigungs-Fehlkonfigurationen, Policy-Missbrauch und Role Chaining, Schritt für Schritt nachverfolgt und agentenvalidiert.
iam:PassRole · sts:AssumeRole · iam:PutRolePolicyVertrauensbeziehungen, die es einem Angreifer erlauben, von einem Konto in ein anderes zu wechseln, einschließlich der zu freizügigen Role Assumptions, die Umgebungen verbinden.
sts:AssumeRole · external trustLanglebige Schlüssel in EC2 user-data, Lambda-Umgebungsvariablen und CloudFormation-Outputs sowie öffentliche Lambda-Function-URLs, die einem Angreifer eine Rolle übergeben. Pathbreak läuft von der Offenlegung bis zu dem, was sie erreicht.
user-data · env vars · function URLDer letzte Schritt, der Zugriff in Wirkung verwandelt, indem er Crown-Jewel-Daten, Secrets und Infrastruktur erreicht, sobald eine Identitätskette durchgängig abgelaufen wurde.
secrets · storage · computeSehen Sie die Berechtigungen hinter diesen Pfaden in der AWS Privilege Escalation Map: jede AWS-Berechtigung, die ein Angreifer zu Admin, Daten oder Persistenz verketten kann, die Detection, die sie erkennt, und die Änderung, die sie unterbricht.
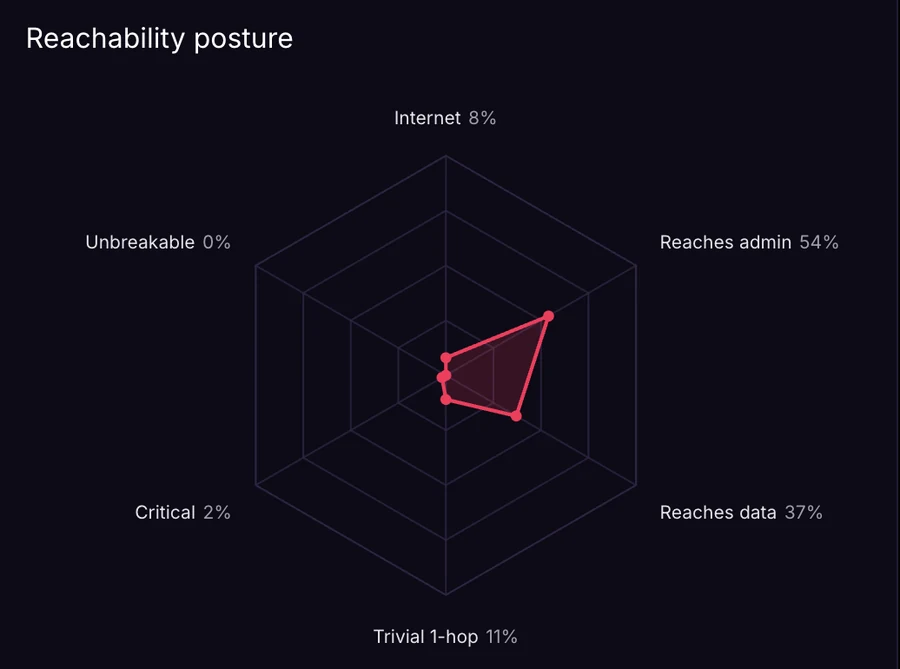
Pathbreak führt die Exposure-Prüfungen und das Compliance-Scoring durch, die Sie von einem Scanner bekommen, und deckt die Control-Plane-Lücken ab, die die etablierten Anbieter hinterlassen, weil die Gründer seit Jahren auf beiden Seiten der Cloud-Sicherheit gearbeitet haben und bis heute Pentests durchführen. Es validiert außerdem die Angriffspfade, die Scanner nicht sehen können. Ersetzen Sie Ihren Scanner oder lassen Sie Pathbreak daneben laufen: Findings fließen zu Jira, AWS Security Hub und S3 oder über die API.
Hunderte kontinuierliche Exposure-Prüfungen über Ihre AWS-Konten hinweg, einschließlich der Control-Plane-Lücken, die etablierte Tools übersehen, jede danach priorisiert, ob sie ausnutzbar ist.
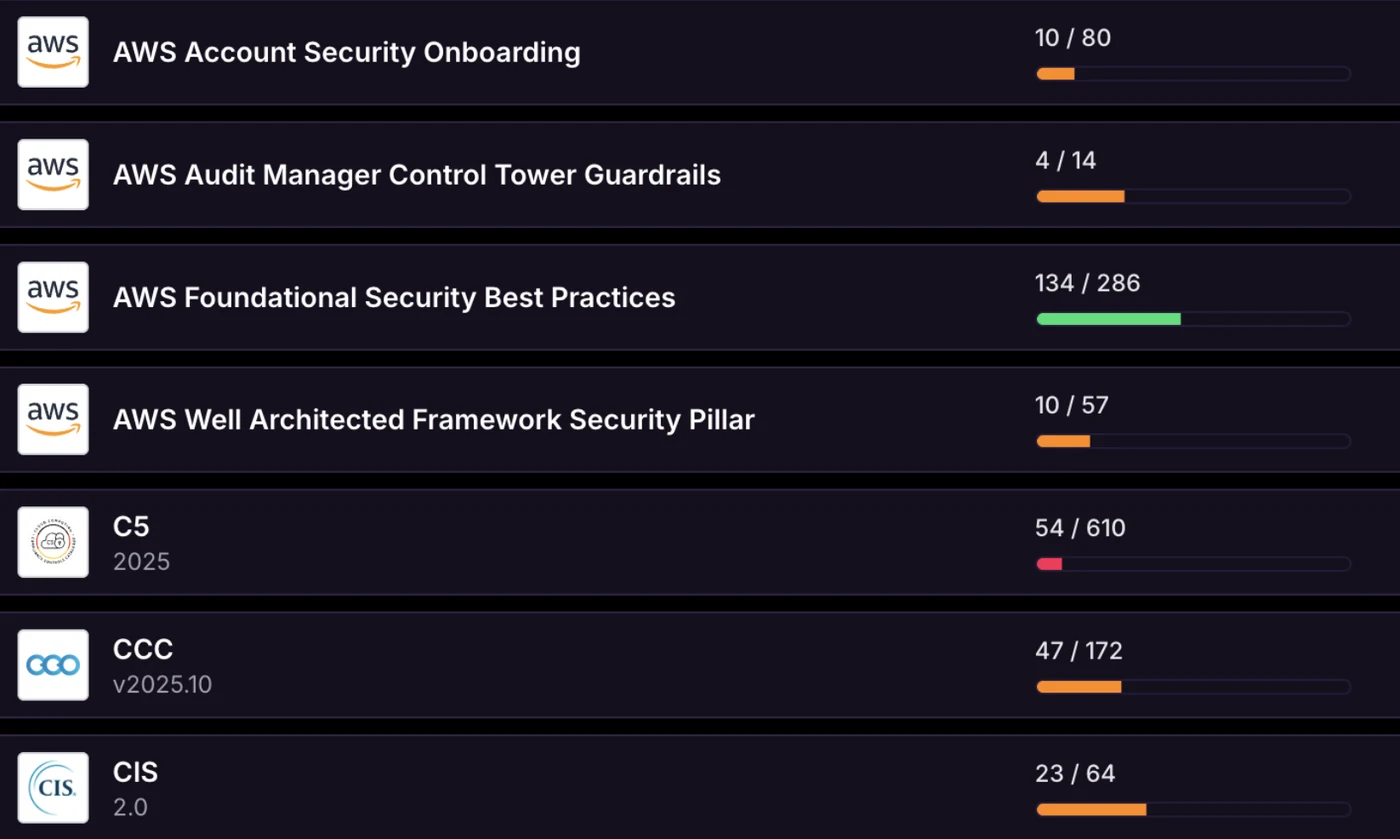
Jeder Scan wird gegen 44 Frameworks bewertet, darunter SOC 2, ISO 27001, PCI DSS 4.0, HIPAA, NIST 800-53 und CSF, die CIS Benchmarks, AWS Foundational Security Best Practices und die Well-Architected-Sicherheitssäule, mit Audit-Nachweisen auf Abruf.
Mehrstufige Control-Plane-Pfade, agentenvalidiert durchgängig gegen Ihre reale Autorisierung, sodass die, die Sie sehen, bestätigt und nicht abgeleitet wurden.
Die Tiefe, die Sie von den großen Plattformen erwarten würden, zu einem Preis, den ein Security-Team genehmigt bekommt, vollständig gemanagt, sodass Sie nichts selbst betreiben müssen.
Angriffspfad-Tiefe und breite Abdeckung vergleichbar mit den großen Enterprise-Plattformen, zum Preis für Teams, die kein Enterprise- Budget haben.
Es gibt keine Server aufzusetzen und keinen Open-Source-Stack zu betreiben und zu patchen. Verbinden Sie Ihre Cloud und Pathbreak läuft als Service.
Verbinden Sie ein Konto mit einer read-only-Rolle und die ersten validierten Pfade kommen innerhalb einer Stunde zurück.
Verbinden Sie ein Konto oder eine ganze AWS Organization und Pathbreak baut einen Live-Graphen aus jedem Principal, jeder Rolle, jeder Trust-Edge und jeder Ressource.
Der Agent schlussfolgert über den Graphen hinweg so, wie es ein Angreifer täte, und verkettet Control-Plane-Schritte zu vollständigen, mehrstufigen Angriffspfaden.
Der Agent von Pathbreak validiert jeden Kandidatenpfad durchgängig, read-only, sodass jeder Pfad, den Sie sehen, bestätigt wurde.
Pathbreak ordnet die Fixes danach, wie viele Pfade jeder einzelne unterbricht, und gibt Ihnen die exakte Änderung, meist einen einzigen Befehl.
Wenden Sie den Fix an, prüfen Sie den Pfad erneut und bestätigen Sie, dass er nicht mehr aufgelöst wird. Die Remediation-Posture wird Scan für Scan nachverfolgt.
Jeder Fix wird danach bewertet, wie viele Pfade er unterbricht und wie viele Crown Jewels er schützt, sodass das oberste Element der Liste die Änderung ist, die zuerst zu machen ist.
Eine gescopte Deny-Anweisung auf einem Principal oder eine verschärfte Trust-Policy auf dem Ziel. Sie sehen, was jede Option unterbricht, bevor Sie irgendetwas anfassen.
Die meisten Fixes sind ein einziger AWS CLI-Befehl, bereit zum Kopieren. In unserem Lab-Konto waren 81 Prozent der Fixes ein Befehl.
Markieren Sie einen Fix als angewendet, prüfen Sie den Pfad erneut und sehen Sie zu, wie die Zahl sinkt. Senden Sie den Rest mit einem Klick an Jira und verfolgen Sie die Remediation über die Zeit.
Jedes Preview-Team arbeitet direkt mit den Gründern, deshalb halten wir die Gruppe klein.
Demo anfragenPathbreak wird von Praktikern der offensiven Cloud-Sicherheit und dem Team hinter redamon gebaut, einem Open-Source-Framework für agentische Red Teams mit 3,000+ GitHub-Sternen. Wir sind diese Pfade jahrelang von Hand abgelaufen. Pathbreak kodiert diese Praktikererfahrung in einen Agenten, der so schlussfolgert wie ein echter Angreifer, und lässt ihn über Ihre Cloud laufen.
Sie sehen die Pfade, die Admin-Rechte oder sensible Daten erreichen, und genau, wie Sie sie unterbrechen. Wir sind ein globales Team und Pathbreak ist heute verfügbar. Melden Sie sich, wenn Sie einen Blick darauf werfen möchten.
Die Fragen, die Teams am häufigsten zur agentischen Cloud-Sicherheit und zur Funktionsweise von Pathbreak stellen.
Pathbreak findet die Privilege-Escalation-Pfade in Ihren AWS-Konten, validiert jeden einzelnen read-only, indem es die reale Autorisierung auflöst, und ordnet die Fixes danach, wie viele Pfade sie unterbrechen, mit dem exakten Befehl für jeden. Es führt außerdem die Exposure-Prüfungen und das Compliance-Scoring durch, die Sie von einem Scanner erwarten würden, sodass es einen ersetzen oder daneben laufen kann.
Ein Angriffspfad ist die Kette von Schritten, oft über Identitäten, Rollen, Vertrauensbeziehungen und Ressourcen hinweg, die ein Angreifer miteinander verbindet, um von einem anfänglichen Fuß in der Tür zu administrativer Kontrolle oder sensiblen Daten zu gelangen. Pathbreak findet und validiert diese Pfade in AWS und benennt die Änderung, die jeden einzelnen unterbricht.
Herkömmliche Scanner und CSPM-Tools listen Tausende isolierter Findings auf. Pathbreak schlussfolgert über Ihre gesamte Umgebung hinweg, validiert read-only durch Auflösen der realen Autorisierung, welche Pfade ausnutzbar sind, und meldet nur die, die sich auflösen lassen, mit dem Fix, der jede Kette durchtrennt.
Pathbreak ist heute für AWS verfügbar, mit der tiefsten Abdeckung von AWS-Control-Plane-Ketten wie IAM Privilege Escalation und Missbrauch kontenübergreifenden Vertrauens. Azure und Microsoft Entra ID folgen als Nächstes, Google Cloud und Hybrid stehen auf der Roadmap.
Agentische Cloud-Sicherheit nutzt autonome Agenten, um Risiken kontinuierlich zu kartieren, zu durchdenken und zu validieren. Pathbreak kombiniert diese Automatisierung mit dem Urteilsvermögen offensiver und defensiver Praktiker, sodass der Agent so schlussfolgert wie ein Angreifer, statt statische Regeln anzuwenden.
Das kann es. Pathbreak führt Hunderte kontinuierlicher Sicherheitsprüfungen über Ihre Cloud hinweg durch und ordnet sie Compliance-Frameworks zu, sodass es einen eigenständigen Scanner oder CSPM ersetzen kann. Der Unterschied ist, dass es außerdem reale Angriffspfade validiert, was die meisten dieser Tools nicht tun, sodass Sie konsolidieren, ohne an Tiefe zu verlieren. Es funktioniert auch neben Ihrem bestehenden Stack, wenn Sie diesen lieber behalten möchten.
Pathbreak passt zu Adversarial Exposure Validation (AEV): Es validiert die realen Angriffspfade, die ein Angreifer über Ihre Cloud hinweg verketten könnte, und zeigt die eine Änderung, die jeden einzelnen unterbricht, was den Validierungs- und Remediation-Phasen eines Continuous-Threat-Exposure-Management-Programms (CTEM) entspricht. Es ist keine Breach and Attack Simulation (BAS); BAS prüft, ob Sicherheitskontrollen isolierte Techniken erkennen, während Pathbreak ausnutzbare Angriffspfade read-only validiert, indem es die reale Autorisierung auflöst, und zeigt, wie man sie durchtrennt. Es ist cloud-nativ und agentisch, heute auf AWS-Control-Plane-Pfade fokussiert, mit Azure und Entra ID als Nächstes.
Jeder Scan wird gegen 44 Frameworks bewertet, darunter SOC 2, ISO 27001 (2013 und 2022), PCI DSS 3.2.1 und 4.0, HIPAA, NIST 800-53, 800-171 und CSF, die CIS Benchmarks, AWS Foundational Security Best Practices, die AWS Well-Architected-Sicherheitssäule, ASD Essential Eight und C5. Es überwacht nach einem Zeitplan und erzeugt aus denselben Scans audit-fertige Nachweise.
Pathbreak wird von Praktikern der offensiven Cloud-Sicherheit und dem Team hinter redamon gebaut, einem Open-Source-Framework für agentische Red Teams mit 3,000+ GitHub-Sternen. Wir finden diese Angriffspfade von Hand und kodieren diese Erfahrung dann in die Plattform.
Nein. Pathbreak liest Ihre Control-Plane-Metadaten und Ressourcenkonfiguration, etwa IAM-Policies, Rollen, Vertrauensbeziehungen und die Einstellungen, an denen Zugangsdaten häufig offengelegt werden. Es liest nicht die Inhalte Ihres Object Storage oder Ihrer Datenbanken, und erkannte Secret-Werte werden nicht aufbewahrt. Wenn ein Scan einen offengelegten AWS-Access-Key findet, behält es nur die öffentliche Key-ID, damit die Remediation den Schlüssel benennen kann; der Secret Access Key wird nie gelesen oder gespeichert. Es läuft auf einem LLM, das Sie bereitstellen, unter Ihren eigenen Zugangsdaten, und nutzt Ihre Daten nicht, um irgendein Modell zu trainieren. Die Exposures und Angriffspfade, die es findet, sind nur für Ihr Team sichtbar, werden nie für etwas anderes verwendet und auf Anfrage gelöscht.
Pathbreak wird unabhängig entwickelt. Es baut und trainiert nicht auf Kundendaten, auf Community- oder Trainingsplattform-Daten oder auf Daten von Pwned Labs, einem separaten Unternehmen. Seine Analyse ist deterministisch: Es löst Ihre reale Autorisierung auf, indem es einen Graphen Ihrer tatsächlichen Cloud-Konfiguration abfragt, sodass ein Pfad bestätigt und nicht von einem Modell vorhergesagt wird. Das LLM, das Sie verbinden, übernimmt Sprache, Exploration und Erklärung. Es entscheidet nicht, ob ein Pfad real ist.
Die Control Plane ist die Identitäts-, Vertrauens- und Konfigurationsschicht der Cloud, etwa IAM-Policies, Role Assumptions und Directory-Rollen. Dort passieren die schädlichsten Schritte, und darauf spezialisiert sich Pathbreak.
Pathbreak kartiert, wie Privilegien in Ihrer Umgebung eskaliert werden könnten, deshalb gehen wir sorgfältig mit Ihrem Zugriff und Ihren Daten um.
Der Zugriff ist least-privilege und read-only. Sie gewähren ihn, scopen ihn auf die Konten Ihrer Wahl und entziehen ihn, wann immer Sie wollen.
Pathbreak liest Identitäts-, Policy- und Ressourcenkonfiguration, um Pfade zu kartieren, einschließlich der Stellen, an denen Zugangsdaten offengelegt werden. Es liest nicht die Inhalte Ihres Object Storage oder Ihrer Datenbanken.
Ihre Daten bleiben isoliert und bei der Übertragung sowie im Ruhezustand verschlüsselt.
Der Agent validiert Pfade read-only, wobei nichts gegen Ihre Ressourcen ausgeführt wird, und wir trainieren niemals mit Ihren Daten.
Richten Sie die KI auf Anthropic, OpenAI, Google Gemini, Amazon Bedrock in Ihrem eigenen AWS-Konto oder einen beliebigen OpenAI-kompatiblen Endpunkt, den Sie hosten. Das Modell läuft mit Ihren Schlüsseln, die verschlüsselt gespeichert werden.
Single Sign-on über Ihren Identity Provider (OpenID Connect heute, SAML auf Anfrage), Zugriff beschränkt auf Unternehmen, die ihren Domainbesitz per DNS nachweisen, benutzerdefinierte Rollen und ein Support-Access-Log, das jeden Zugriff unserer Mitarbeiter mit Grund und Zeitlimit protokolliert.