
 English
 Español
 Français
 Deutsch
 日本語
 한국어
 العربية
一歩ずつ追跡
低権限のプリンシパルから管理者まで。Pathbreak は攻撃者が連鎖させる設定ミス、ポリシーの悪用、ロールの引き受けを辿ります。経路の各ホップが見えます。
Pathbreak は AWS アカウント内の権限昇格の経路を発見し、それぞれを読み取り専用で検証します。 そして、いくつの経路を断ち切れるかで修正を優先順位付けし、実行すべき正確なコマンドまで提示します。
読み取り専用で 1 つのアカウントに接続し、攻撃者が連鎖させ得る権限昇格の経路を提示し、そのそれぞれを断ち切るひとつの変更をお渡しします。
オフェンシブなクラウドセキュリティの実務者と、redamon(3,000+ スター)を手がけたチームが開発しています。
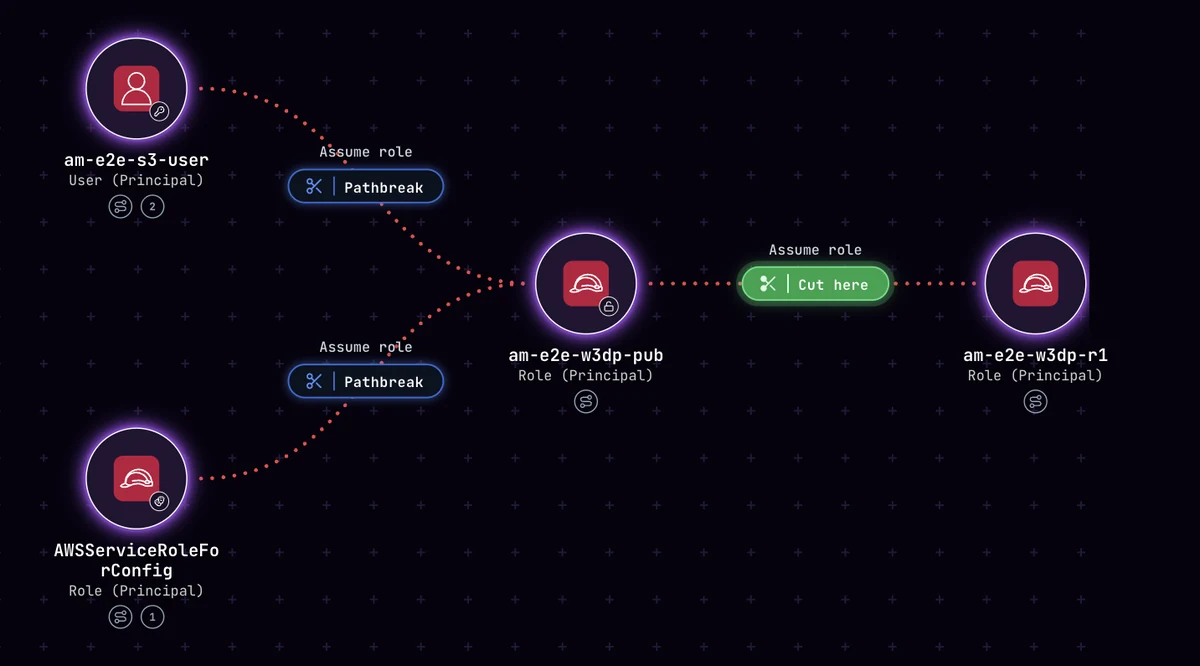
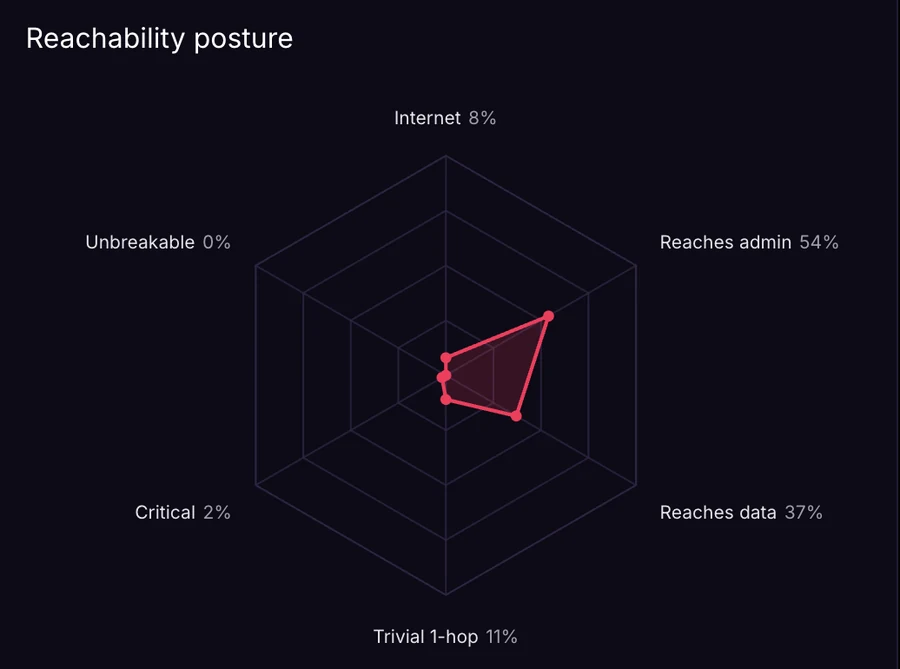
これは Pathbreak のラボアカウント 1 件の数値で、2026 年 9 月 21 日に製品から読み取ったものです。 実際のアカウントでは数値は異なります。共通して言えるのは、ごく少数の変更がほとんどの経路を断ち切るということです。
AWS では、IAM の権限昇格はポリシーの悪用、ロールの連鎖、信頼関係の中に潜んでいます。 設定を突き合わせるだけでは、そのうちどれが実際に管理者権限へ到達するのかはほとんどわかりません。 Pathbreak のエージェントは各連鎖を辿り、読み取り専用で実際の認可を解決するので、到達するものが見えます。AWS は本日より利用可能です。Azure と Entra ID が続き、その後に Google Cloud が続きます。
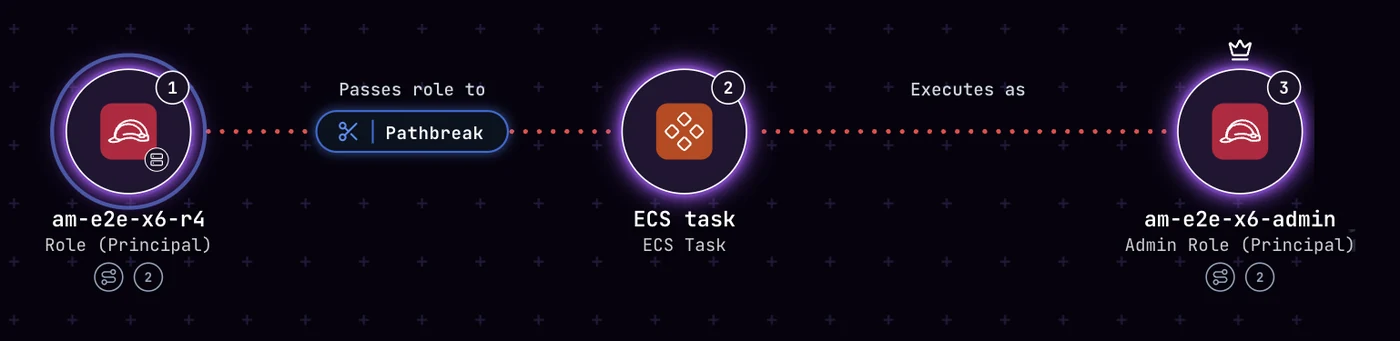
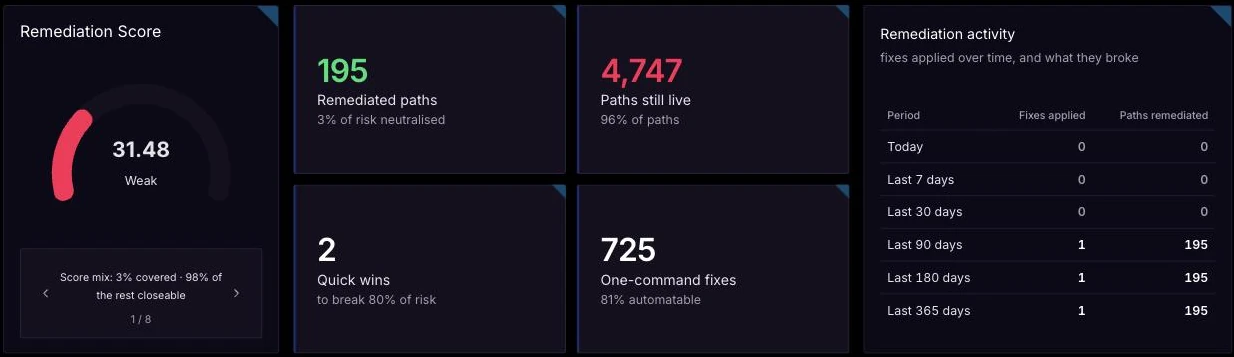
低権限のプリンシパルから管理者まで。Pathbreak は攻撃者が連鎖させる設定ミス、ポリシーの悪用、ロールの引き受けを辿ります。経路の各ホップが見えます。
Pathbreak は各昇格連鎖を、実際の認可に照らして端から端まで解決します。すべての経路には証拠が付きます。MITRE ATT&CK のテクニック、ディフェンダーが目にする CloudTrail イベント、そしてその動きを再現するコマンドです。
修正は影響範囲で優先順位付けされ、最も多くの経路を断ち切る変更が正確な AWS CLI コマンドとともに先頭に来ます。適用し、再チェックすれば、経路がリストから消えるのが見えます。
ご自身の AWS 組織にある IAM 権限昇格の経路を見てみませんか。読み取り専用で 1 つのアカウントに接続し、見つかった経路を一緒に確認します。結果はお客様のものとなります。
デモを申し込む検出件数はリスクの指標ではありません。攻撃者は設定ミス、アイデンティティ、信頼関係を連鎖させ、管理者権限や機密データに到達します。Pathbreak はまさにその連鎖を探します。
Pathbreak は、接続されたすべてのアカウントにわたってプリンシパル、ロール、信頼関係、リソースをお客様が設定したスケジュールでマッピングし、それらを個別のアラートではなく経路へと連鎖させます。
すべての経路はエージェントによって検証されるため、今日あなたのアカウントで攻撃者ができることに対して手を打てます。
悪用可能な経路ごとに、Pathbreak は連鎖を断ち切る単一の変更を特定し、それが他にいくつの経路を断ち切るかで順位付けし、コマンドをお渡しします。
危険な動きが CVE リストにあることはまれです。それはアイデンティティ、信頼関係、設定、すなわちコントロールプレーンの中にあり、Pathbreak が力を発揮するのはそこです。マップに平易な自然言語で問いかけることも、グラフに対して自分で Cypher を書くこともできます。
権限の設定ミス、ポリシーの悪用、ロールの連鎖を介した、低権限のプリンシパルから管理者までの昇格。一歩ずつ追跡され、エージェントによって検証されます。
iam:PassRole · sts:AssumeRole · iam:PutRolePolicy攻撃者がひとつのアカウントから別のアカウントへ踏み込むことを許す信頼関係。環境をまたいでつなぐ過剰な権限のロール引き受けも含みます。
sts:AssumeRole · external trustEC2 の user-data、Lambda の環境変数、CloudFormation の出力に残された長期間有効なキーや、攻撃者にロールを渡してしまう公開された Lambda の関数 URL。Pathbreak は漏えい箇所から、それが到達する先まで辿ります。
user-data · env vars · function URLアクセスを被害へと変える最後の一歩。アイデンティティの連鎖を端から端まで辿った後に、最重要データ、シークレット、インフラへ到達します。
secrets · storage · computeこれらの経路の背後にある権限は AWS 権限昇格マップ でご覧ください。攻撃者が管理者権限、データ、永続化へと連鎖させ得るすべての AWS 権限、それを捕捉する検知、そしてそれを断ち切る変更を掲載しています。
Pathbreak はスキャナーで得られる露出チェックとコンプライアンススコアリングを実行し、既存製品が残すコントロールプレーンのギャップもカバーします。創業者たちが長年クラウドセキュリティの両側で働き、今もペンテストを続けているからです。さらに、スキャナーには見えない攻撃経路を検証します。スキャナーを置き換えても、Pathbreak を併用してもかまいません。検出結果は Jira、AWS Security Hub、S3、または API を通じて連携します。
AWS アカウントにわたる数百の継続的な露出チェック。既存ツールが見逃すコントロールプレーンのギャップも含め、それぞれが悪用可能かどうかで優先順位付けされます。
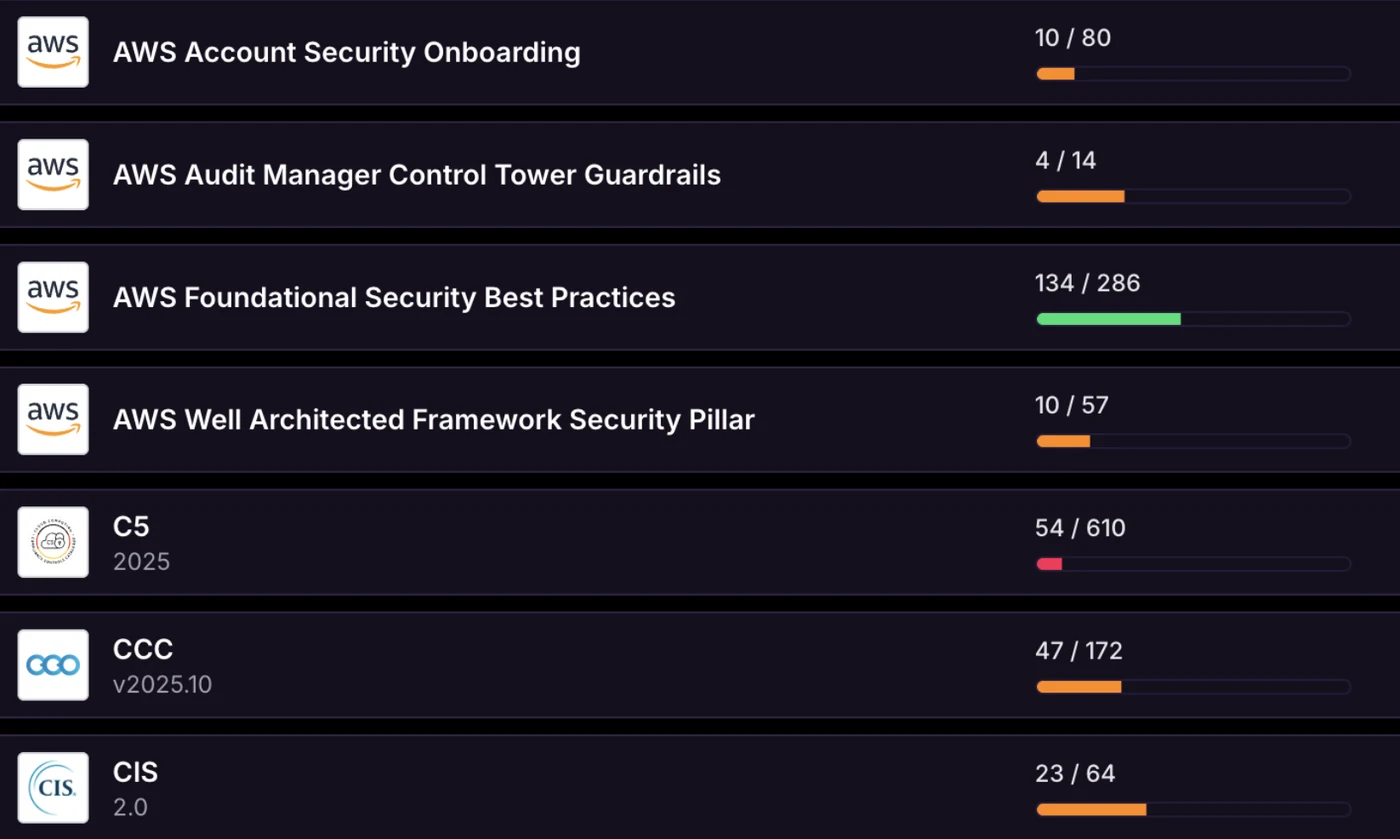
すべてのスキャンを 44 のフレームワークに照らしてスコアリング。SOC 2、ISO 27001、PCI DSS 4.0、HIPAA、NIST 800-53 と CSF、CIS ベンチマーク、AWS Foundational Security Best Practices、Well-Architected のセキュリティの柱などを含み、監査証跡をオンデマンドで提供します。
マルチホップのコントロールプレーン経路を、実際の認可に照らしてエージェントが端から端まで検証します。表示される経路は推測ではなく確認済みです。
大手プラットフォームに期待するほどの深さを、セキュリティチームが稟議を通せる価格で。完全マネージドなので、自分で運用するものは何もありません。
大手エンタープライズプラットフォームに匹敵する攻撃経路の深さと広範なカバレッジを、エンタープライズ予算を持たないチーム向けの価格で。
立ち上げるサーバーも、運用してパッチを当てるオープンソーススタックもありません。クラウドを接続すれば、Pathbreak はサービスとして動きます。
読み取り専用ロールで 1 つのアカウントを接続すれば、最初の検証済み経路が 1 時間以内に返ってきます。
1 つのアカウント、あるいは AWS Organization 全体を接続すると、Pathbreak がすべてのプリンシパル、ロール、信頼のエッジ、リソースのライブグラフを構築します。
エージェントが攻撃者のようにグラフ全体を推論し、コントロールプレーン上の動きを完全なマルチホップの攻撃経路へと連鎖させます。
Pathbreak のエージェントが各候補経路を読み取り専用で端から端まで検証するため、表示される経路はすべて確認済みです。
Pathbreak は各修正がいくつの経路を断ち切るかで順位付けし、正確な変更(多くの場合は単一のコマンド)をお渡しします。
修正を適用し、経路を再チェックして、もう解決しないことを確認します。修正状況はスキャンごとに追跡されます。
すべての修正は、いくつの経路を断ち切り、いくつの最重要資産を守るかでスコアリングされます。 だからリストの先頭が、まず行うべき変更です。
1 つのプリンシパルへのスコープ付き Deny ステートメントか、対象側の信頼ポリシーの強化か。何にも手を触れる前に、それぞれの選択肢が何を断ち切るかが見えます。
ほとんどの修正は、そのままコピーできる単一の AWS CLI コマンドです。当社のラボアカウントでは、81 percent の修正が 1 コマンドでした。
修正を適用済みとマークし、経路を再チェックすれば、件数が減っていくのが見えます。残りはワンクリックで Jira に送り、修正状況を時系列で追跡できます。
Pathbreak は、オフェンシブなクラウドセキュリティの実務者と、 redamon(3,000+ GitHub スターのオープンソースのエージェント型レッドチームフレームワーク)を手がけたチームが開発しています。 私たちは長年にわたり、これらの経路を手作業で辿ってきました。Pathbreak はその実務者としての経験を、 本物の攻撃者のように推論するエージェントに落とし込み、あなたのクラウド全体で実行します。
管理者権限や機密データに到達する経路と、それを断ち切る正確な方法が見えます。私たちはグローバルなチームで、 Pathbreak は本日より利用可能です。ご覧になりたい方はお気軽にご連絡ください。
エージェント型クラウドセキュリティと Pathbreak の仕組みについて、チームが最もよく尋ねる質問です。
Pathbreak は AWS アカウント内の権限昇格の経路を発見し、実際の認可を解決することでそれぞれを読み取り専用で検証し、いくつの経路を断ち切るかで修正を順位付けして、それぞれに正確なコマンドを提示します。スキャナーに期待する露出チェックとコンプライアンススコアリングも実行するため、スキャナーを置き換えることも、併用することもできます。
攻撃経路とは、攻撃者が最初の足がかりから管理者権限や機密データへと移動するために連鎖させる一連のステップです。多くの場合、アイデンティティ、ロール、信頼関係、リソースをまたいで連なります。 Pathbreak は AWS でこれらの経路を発見して検証し、それぞれを断ち切る変更を示します。
従来のスキャナーや CSPM ツールは、何千もの孤立した検出を列挙します。Pathbreak は環境全体を推論し、実際の認可を解決することでどの経路が悪用可能かを読み取り専用で検証し、解決するものだけを、各連鎖を断ち切る修正とともに報告します。
Pathbreak は本日より AWS で利用可能で、IAM の権限昇格やクロスアカウントの信頼関係の悪用など、AWS コントロールプレーンの連鎖を最も深くカバーします。Azure と Microsoft Entra ID が続き、Google Cloud とハイブリッドがロードマップにあります。
エージェント型クラウドセキュリティは、自律エージェントを用いてリスクを継続的にマッピングし、推論し、検証します。Pathbreak はその自動化を、オフェンシブとディフェンシブ両方の実務者の判断と組み合わせます。だからエージェントは静的なルールを当てはめるのではなく、攻撃者のように推論します。
置き換えられます。Pathbreak はクラウド全体で数百の継続的なセキュリティチェックを実行し、それらをコンプライアンスフレームワークにマッピングするため、単体のスキャナーや CSPM の代わりになります。違いは、ほとんどのツールが行わない、実在する攻撃経路の検証も行う点です。深さを失わずに統合できます。残しておきたい場合は、既存のスタックと併用することもできます。
Pathbreak は Adversarial Exposure Validation(AEV)に該当します。攻撃者がクラウド全体で連鎖させ得る実在の攻撃経路を検証し、それぞれを断ち切る単一の変更を提示します。これは Continuous Threat Exposure Management(CTEM)プログラムの検証段階と修正段階に対応します。Breach and Attack Simulation(BAS)ではありません。BAS はセキュリティコントロールが孤立したテクニックを検知するかを確認しますが、Pathbreak は実際の認可を解決することで悪用可能な攻撃経路を読み取り専用で検証し、それを断ち切る方法を示します。クラウドネイティブかつエージェント型で、現在は AWS のコントロールプレーン経路に注力しており、Azure と Entra ID が続きます。
すべてのスキャンは 44 のフレームワークに照らしてスコアリングされます。SOC 2、ISO 27001(2013 と 2022)、PCI DSS 3.2.1 と 4.0、HIPAA、NIST 800-53、800-171、CSF、CIS ベンチマーク、AWS Foundational Security Best Practices、AWS Well-Architected のセキュリティの柱、ASD Essential Eight、C5 を含みます。スケジュールに沿って監視し、同じスキャンから監査対応可能な証跡を生成します。
Pathbreak は、オフェンシブなクラウドセキュリティの実務者と、3,000+ GitHub スターのオープンソースのエージェント型レッドチームフレームワーク redamon を手がけたチームが開発しています。私たちはこれらの攻撃経路を手作業で見つけ、その経験をプラットフォームに落とし込んでいます。
いいえ。Pathbreak はコントロールプレーンのメタデータとリソース設定を読み取ります。IAM ポリシー、ロール、信頼関係、そして認証情報が漏えいしがちな設定箇所などです。オブジェクトストレージやデータベースの中身は読み取らず、検出されたシークレットの値は保持しません。スキャンで漏えいした AWS アクセスキーが見つかった場合、修正でそのキーを特定できるよう公開キー ID のみを保持します。シークレットアクセスキーは決して読み取りも保存もしません。お客様が提供する LLM 上で、お客様自身の認証情報のもとで動作し、お客様のデータをいかなるモデルの学習にも使いません。検出された露出や攻撃経路はお客様のチームだけが閲覧でき、他の目的に使われることは決してなく、ご要望があれば削除されます。
Pathbreak は独立して開発されています。顧客データ、コミュニティや学習プラットフォームのデータ、別会社である Pwned Labs のデータをもとに構築したり学習したりしていません。その分析は決定論的です。お客様の実際のクラウド設定のグラフに問い合わせて実際の認可を解決するため、経路はモデルによって予測されるのではなく確認されます。接続する LLM は言語、探索、説明を担います。経路が実在するかどうかを判断することはありません。
コントロールプレーンとは、IAM ポリシー、ロールの引き受け、ディレクトリロールなど、クラウドのアイデンティティ、信頼関係、設定の層です。最も被害の大きい動きが起きる場所であり、Pathbreak が専門とする領域です。
Pathbreak はあなたの環境で権限がどう昇格され得るかをマッピングします。だからこそ、アクセスとデータの扱いには細心の注意を払っています。
アクセスは最小権限かつ読み取り専用です。お客様が付与し、選んだアカウントにスコープを絞り、いつでも取り消せます。
Pathbreak は経路をマッピングするために、アイデンティティ、ポリシー、リソースの設定を読み取ります。認証情報が漏えいする箇所も含みます。オブジェクトストレージやデータベースの中身は読み取りません。
お客様のデータは分離され、転送中も保管時も暗号化されます。
エージェントは経路を読み取り専用で検証し、お客様のリソースに対して何も実行しません。お客様のデータで学習することも決してありません。
AI の接続先は、Anthropic、OpenAI、Google Gemini、お客様自身の AWS アカウント内の Amazon Bedrock、またはお客様がホストする任意の OpenAI 互換エンドポイントから選べます。モデルはお客様のキーで動作し、キーは暗号化して保管されます。
お客様の ID プロバイダーを通じたシングルサインオン(現在は OpenID Connect、SAML はご要望に応じて)、DNS でドメイン所有権を証明した企業に限定されたアクセス、カスタムロール、そして当社スタッフによるすべてのアクセスを理由と制限時間とともに記録するサポートアクセスログ。