
 English
 Español
 Français
 Deutsch
 日本語
 한국어
 العربية
Rastreado salto a salto
Desde un principal con pocos privilegios hasta administrador. Pathbreak sigue las configuraciones erróneas, el abuso de políticas y las asunciones de rol que un atacante encadena. Ves cada salto de la ruta.
Pathbreak encuentra las rutas de escalada de privilegios en tus cuentas de AWS, valida cada una en modo de solo lectura y ordena las soluciones por cuántas rutas rompen, con el comando exacto a ejecutar para cada una.
Nos conectamos en modo de solo lectura a una cuenta, te mostramos las rutas de escalada de privilegios que un atacante podría encadenar y te entregamos el único cambio que rompe cada una.
Creado por profesionales de seguridad cloud ofensiva y el equipo detrás de redamon (3,000+ estrellas).
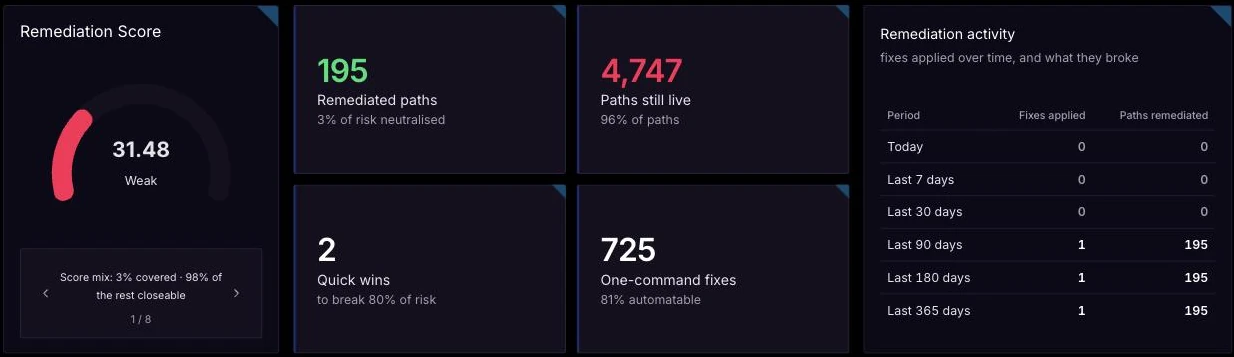
Cifras de una cuenta de laboratorio de Pathbreak, leídas desde el producto el 21 de septiembre de 2026. Tu cuenta será diferente. Lo que se repite es que un puñado de cambios rompe la mayoría de las rutas.
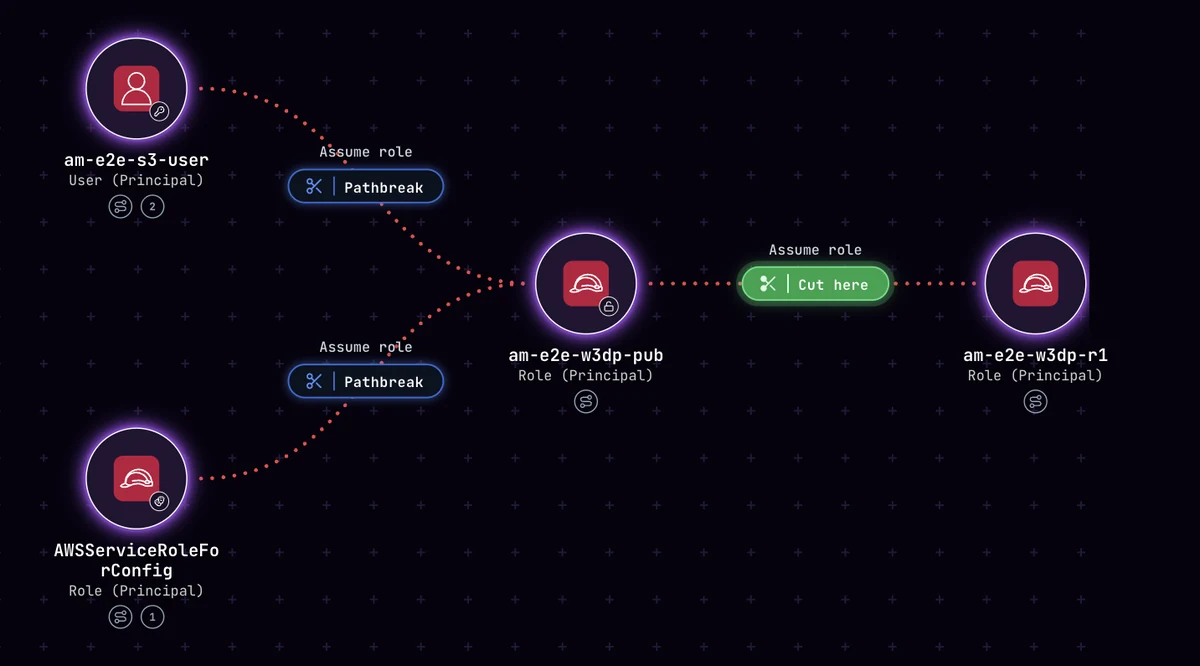
En AWS, la escalada de privilegios de IAM se esconde en el abuso de políticas, el encadenamiento de roles y las relaciones de confianza. Correlacionar configuraciones rara vez te dice cuáles de esas realmente llegan a admin. El agente de Pathbreak recorre cada cadena y resuelve la autorización real, en modo de solo lectura, para que veas las que sí lo hacen. AWS está disponible hoy. Azure y Entra ID llegarán después, seguidos de Google Cloud.
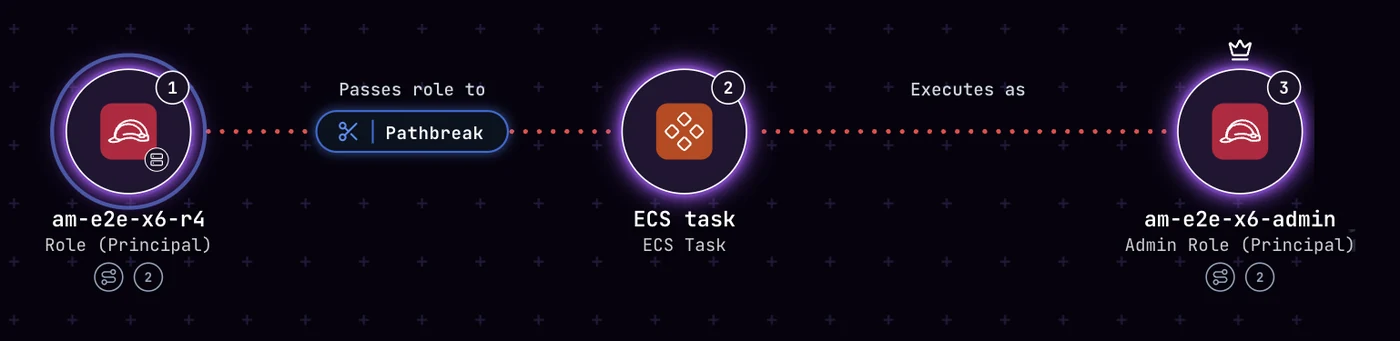
Desde un principal con pocos privilegios hasta administrador. Pathbreak sigue las configuraciones erróneas, el abuso de políticas y las asunciones de rol que un atacante encadena. Ves cada salto de la ruta.
Pathbreak resuelve cada cadena de escalada de principio a fin contra tu autorización real. Cada ruta lleva su evidencia: la técnica de MITRE ATT&CK, el evento de CloudTrail que vería un defensor y el comando que reproduce el movimiento.
Las soluciones se ordenan por radio de impacto, de modo que el cambio que rompe más rutas va primero, con el comando exacto de AWS CLI. Aplícalo, vuelve a comprobar y observa cómo la ruta desaparece de la lista.
¿Quieres ver las rutas de escalada de privilegios de IAM en tu propia organización de AWS? Nos conectamos en modo de solo lectura a una cuenta, te mostramos las rutas que encontramos y tú te quedas con los resultados.
Solicitar una demoUn recuento de hallazgos no es una medida del riesgo. Un atacante encadena configuraciones erróneas, identidades y relaciones de confianza hasta llegar a admin o a datos sensibles, y Pathbreak busca esas mismas cadenas.
Pathbreak mapea principales, roles, relaciones de confianza y recursos en cada cuenta conectada, con la frecuencia que tú definas, y los encadena en rutas en lugar de alertas aisladas.
El agente valida cada ruta, de modo que actúas sobre lo que un atacante podría hacer hoy en tu cuenta.
Para cada ruta explotable, Pathbreak identifica el único cambio que corta la cadena, lo ordena según cuántas otras rutas rompe también y te entrega el comando.
Los movimientos peligrosos rara vez están en una lista de CVE. Están en la identidad, la confianza y la configuración, el plano de control, y ahí es donde trabaja Pathbreak. Pregúntale al mapa en lenguaje natural o escribe Cypher contra el grafo tú mismo.
De un principal con pocos privilegios a administrador mediante configuraciones erróneas de permisos, abuso de políticas y encadenamiento de roles, rastreado paso a paso y validado por el agente.
iam:PassRole · sts:AssumeRole · iam:PutRolePolicyRelaciones de confianza que permiten a un atacante pasar de una cuenta a otra, incluidas las asunciones de rol excesivamente permisivas que conectan entornos.
sts:AssumeRole · external trustClaves de larga duración dejadas en user-data de EC2, variables de entorno de Lambda y salidas de CloudFormation, y URLs de funciones Lambda públicas que entregan un rol a un atacante. Pathbreak recorre desde la exposición hasta lo que alcanza.
user-data · env vars · function URLEl paso final que convierte el acceso en impacto, alcanzando los datos más valiosos, los secretos y la infraestructura una vez que se ha recorrido una cadena de identidad de principio a fin.
secrets · storage · computeConsulta los permisos detrás de estas rutas en el AWS Privilege Escalation Map: cada permiso de AWS que un atacante puede encadenar hacia admin, datos o persistencia, la detección que lo atrapa y el cambio que lo rompe.
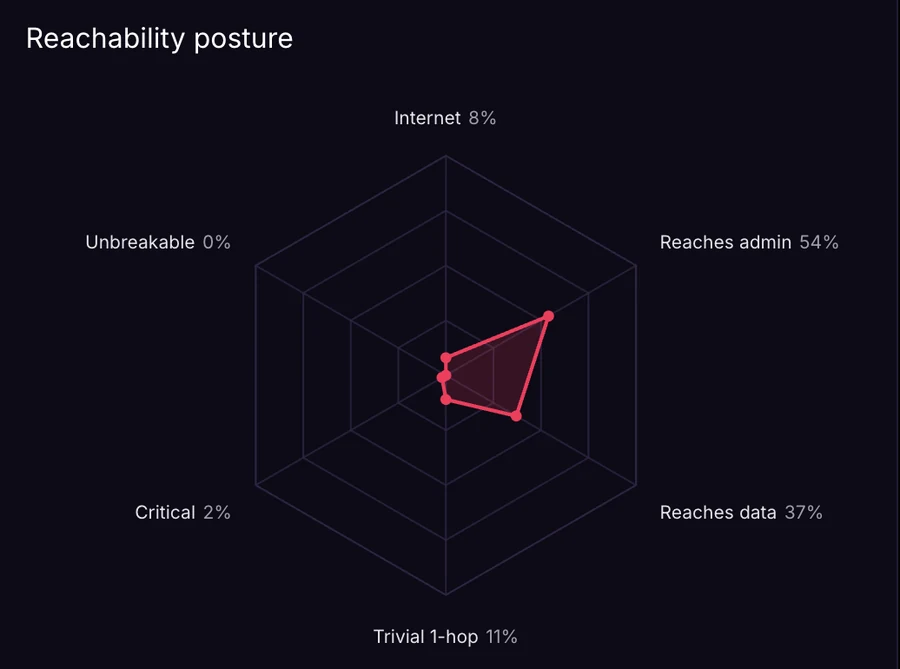
Pathbreak ejecuta las comprobaciones de exposición y la puntuación de cumplimiento que obtienes de un escáner, y cubre las brechas del plano de control que dejan los proveedores establecidos, porque los fundadores han trabajado ambos lados de la seguridad cloud durante años y aún hacen pentesting hoy. También valida las rutas de ataque que los escáneres no pueden ver. Reemplaza tu escáner o ejecuta Pathbreak junto a él: los hallazgos fluyen a Jira, AWS Security Hub y S3, o a través de la API.
Cientos de comprobaciones de exposición continuas en tus cuentas de AWS, incluidas las brechas del plano de control que pasan por alto las herramientas establecidas, cada una priorizada según si es explotable.
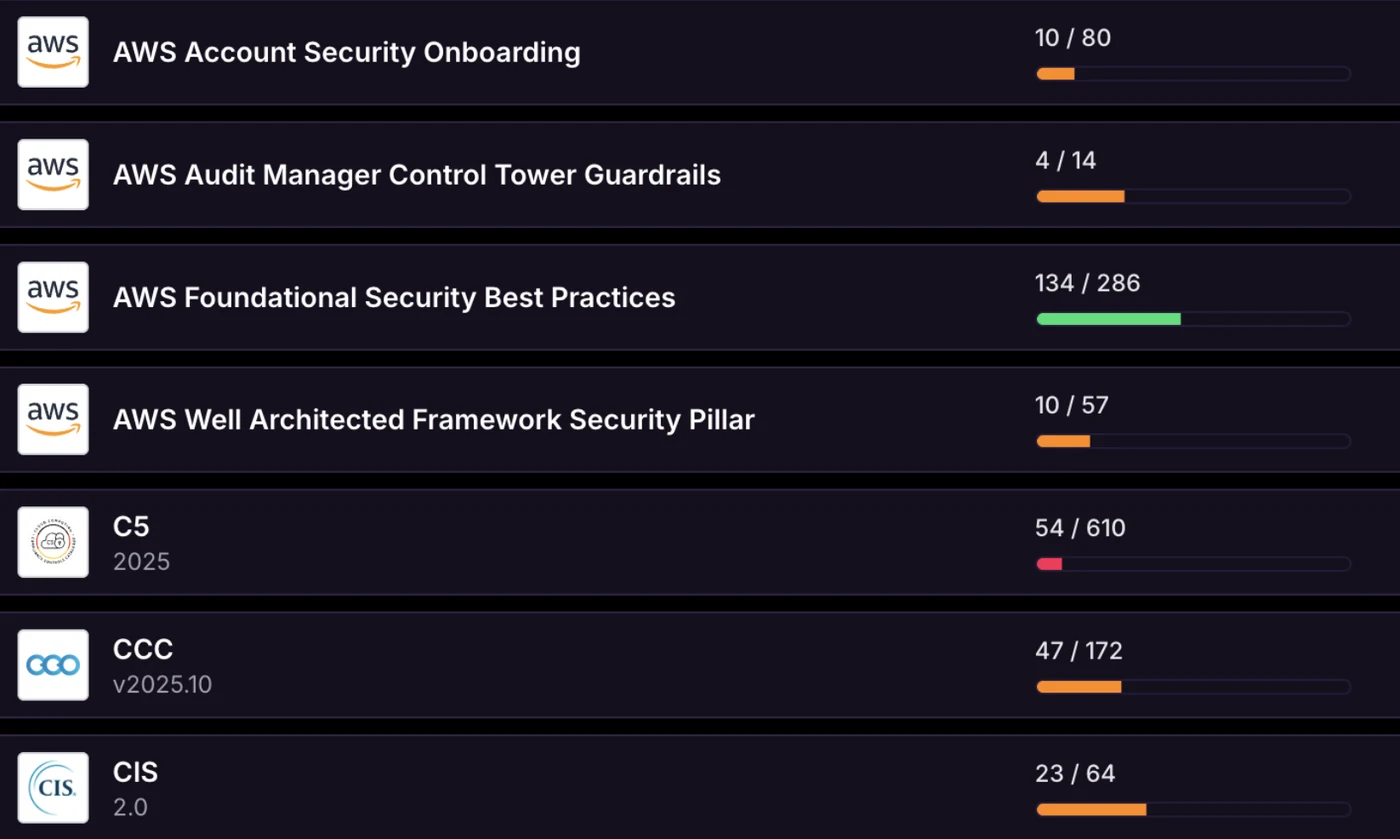
Cada escaneo puntuado contra 44 marcos, incluidos SOC 2, ISO 27001, PCI DSS 4.0, HIPAA, NIST 800-53 y CSF, los CIS Benchmarks, AWS Foundational Security Best Practices y el pilar de seguridad de Well-Architected, con evidencia de auditoría bajo demanda.
Rutas de varios saltos en el plano de control, validadas por el agente de principio a fin contra tu autorización real, de modo que las que ves han sido confirmadas y no inferidas.
La profundidad que esperarías de las grandes plataformas, a un precio que un equipo de seguridad puede conseguir que le aprueben, totalmente gestionado para que no haya nada que operar tú mismo.
Profundidad en rutas de ataque y amplia cobertura comparables a las de las grandes plataformas empresariales, a un precio pensado para equipos que no cuentan con un presupuesto empresarial.
No hay servidores que levantar ni un stack open-source que operar y parchear. Conecta tu nube y Pathbreak funciona como un servicio.
Conecta una cuenta con un rol de solo lectura y las primeras rutas validadas regresan en menos de una hora.
Conecta una cuenta o una AWS Organization entera y Pathbreak construye un grafo en vivo de cada principal, rol, enlace de confianza y recurso.
El agente razona sobre el grafo como lo haría un atacante, encadenando movimientos del plano de control en rutas de ataque completas de varios saltos.
El agente de Pathbreak valida cada ruta candidata de principio a fin, en modo de solo lectura, de modo que cada ruta que ves ha sido confirmada.
Pathbreak ordena las soluciones según cuántas rutas rompe cada una y te entrega el cambio exacto, normalmente un solo comando.
Aplica la solución, vuelve a comprobar la ruta y confirma que ya no se resuelve. La postura de remediación se sigue escaneo tras escaneo.
Cada solución se puntúa según cuántas rutas rompe y cuántos activos críticos protege, de modo que lo primero de la lista es el cambio que hay que hacer primero.
Una instrucción Deny acotada sobre un principal, o una política de confianza más estricta sobre el destino. Ves qué rompe cada opción antes de tocar nada.
La mayoría de las soluciones son un solo comando de AWS CLI, listo para copiar. En nuestra cuenta de laboratorio, el 81 percent de las soluciones fue un comando.
Marca una solución como aplicada, vuelve a comprobar la ruta y observa cómo baja el recuento. Envía el resto a Jira con un clic y haz seguimiento de la remediación a lo largo del tiempo.
Cada equipo de la vista previa trabaja directamente con los fundadores, por eso mantenemos el grupo pequeño.
Solicitar una demoPathbreak está creado por profesionales de seguridad cloud ofensiva y el equipo detrás de redamon, un framework agéntico de red team open-source con 3,000+ estrellas en GitHub. Hemos recorrido estas rutas a mano durante años. Pathbreak codifica esa experiencia de profesionales en un agente que razona como lo haría un atacante real y lo ejecuta en tu nube.
Ves las rutas que llegan a admin o a datos sensibles, y exactamente cómo romperlas. Somos un equipo global y Pathbreak está disponible hoy. Ponte en contacto si quieres verlo.
Las preguntas que más hacen los equipos sobre la seguridad cloud agéntica y cómo funciona Pathbreak.
Pathbreak encuentra las rutas de escalada de privilegios en tus cuentas de AWS, valida cada una en modo de solo lectura resolviendo la autorización real y ordena las soluciones según cuántas rutas rompen, con el comando exacto para cada una. También ejecuta las comprobaciones de exposición y la puntuación de cumplimiento que esperarías de un escáner, así que puede reemplazar a uno o funcionar junto a él.
Una ruta de ataque es la cadena de pasos, a menudo a través de identidades, roles, relaciones de confianza y recursos, que un atacante enlaza para moverse desde un punto de apoyo inicial hasta el control administrativo o los datos sensibles. Pathbreak encuentra y valida estas rutas en AWS e indica el cambio que rompe cada una.
Los escáneres tradicionales y las herramientas CSPM listan miles de hallazgos aislados. Pathbreak razona sobre todo tu entorno, valida qué rutas son explotables resolviendo la autorización real, en modo de solo lectura, e informa solo de las que se resuelven, con la solución que corta cada cadena.
Pathbreak está disponible para AWS hoy, con la cobertura más profunda de las cadenas del plano de control de AWS, como la escalada de privilegios de IAM y el abuso de confianza entre cuentas. Azure y Microsoft Entra ID llegan después, con Google Cloud e híbrido en el roadmap.
La seguridad cloud agéntica usa agentes autónomos para mapear, razonar y validar el riesgo de forma continua. Pathbreak combina esa automatización con el criterio de profesionales de seguridad ofensiva y defensiva, de modo que el agente razona como lo haría un atacante en lugar de aplicar reglas estáticas.
Puede hacerlo. Pathbreak ejecuta cientos de comprobaciones de seguridad continuas en tu nube y las mapea a marcos de cumplimiento, así que puede ocupar el lugar de un escáner o CSPM independiente. La diferencia es que además valida rutas de ataque reales, algo que la mayoría de esas herramientas no hacen, de modo que consolidas sin perder profundidad. También funciona junto a tu stack actual si prefieres conservarlo.
Pathbreak encaja en Adversarial Exposure Validation (AEV): valida las rutas de ataque reales que un atacante podría encadenar en tu nube y muestra el único cambio que rompe cada una, lo que se corresponde con las etapas de validación y remediación de un programa de Continuous Threat Exposure Management (CTEM). No es Breach and Attack Simulation (BAS); BAS comprueba si los controles de seguridad detectan técnicas aisladas, mientras que Pathbreak valida rutas de ataque explotables en modo de solo lectura, resolviendo la autorización real, y muestra cómo cortarlas. Es nativo cloud y agéntico, centrado en las rutas del plano de control de AWS hoy, con Azure y Entra ID a continuación.
Cada escaneo se puntúa contra 44 marcos, incluidos SOC 2, ISO 27001 (2013 y 2022), PCI DSS 3.2.1 y 4.0, HIPAA, NIST 800-53, 800-171 y CSF, los CIS Benchmarks, AWS Foundational Security Best Practices, el pilar de seguridad de AWS Well-Architected, ASD Essential Eight y C5. Monitorea con una frecuencia programada y produce evidencia lista para auditoría a partir de los mismos escaneos.
Pathbreak está creado por profesionales de seguridad cloud ofensiva y el equipo detrás de redamon, un framework agéntico de red team open-source con 3,000+ estrellas en GitHub. Encontramos estas rutas de ataque a mano y después codificamos esa experiencia en la plataforma.
No. Pathbreak lee los metadatos de tu plano de control y la configuración de recursos, como políticas de IAM, roles, relaciones de confianza y los ajustes donde suelen exponerse las credenciales. No lee el contenido de tu almacenamiento de objetos ni de tus bases de datos, y los valores de secretos detectados no se conservan. Cuando un escaneo encuentra una clave de acceso de AWS expuesta, conserva solo el identificador de clave público para que la remediación pueda nombrar la clave; la clave de acceso secreta nunca se lee ni se almacena. Funciona con un LLM que tú proporcionas, bajo tus propias credenciales, y no usa tus datos para entrenar ningún modelo. Las exposiciones y rutas de ataque que encuentra solo son visibles para tu equipo, nunca se usan para otra cosa y se eliminan cuando lo solicites.
Pathbreak se desarrolla de forma independiente. No está construido ni entrenado con datos de clientes, con datos de comunidades o plataformas de formación, ni con datos de Pwned Labs, que es una empresa aparte. Su análisis es determinista: resuelve tu autorización real consultando un grafo de la configuración real de tu nube, de modo que una ruta se confirma en lugar de predecirse con un modelo. El LLM que conectas se encarga del lenguaje, la exploración y la explicación. No decide si una ruta es real.
El plano de control es la capa de identidad, confianza y configuración de la nube, como las políticas de IAM, las asunciones de rol y los roles de directorio. Es donde ocurren los movimientos más dañinos, y donde Pathbreak se especializa.
Pathbreak mapea cómo podrían escalarse los privilegios en tu entorno, por eso somos cuidadosos con tu acceso y tus datos.
El acceso es de privilegio mínimo y solo lectura. Tú lo concedes, lo acotas a las cuentas que elijas y lo revocas cuando quieras.
Pathbreak lee la configuración de identidad, política y recursos para mapear rutas, incluidos los lugares donde se exponen las credenciales. No lee el contenido de tu almacenamiento de objetos ni de tus bases de datos.
Tus datos se mantienen aislados y cifrados en tránsito y en reposo.
El agente valida las rutas en modo de solo lectura, sin ejecutar nada contra tus recursos, y nunca nos entrenamos con tus datos.
Apunta la IA a Anthropic, OpenAI, Google Gemini, Amazon Bedrock en tu propia cuenta de AWS, o a cualquier endpoint compatible con OpenAI que alojes tú. El modelo funciona con tus claves, que se almacenan cifradas.
Single sign-on a través de tu proveedor de identidad (OpenID Connect hoy, SAML a petición), acceso limitado a empresas que prueban la propiedad de su dominio mediante DNS, roles personalizados y un registro de acceso de soporte que anota cada visita de nuestro personal con su motivo y su límite de tiempo.