
 English
 Español
 Français
 Deutsch
 日本語
 한국어
 العربية
Tracé saut par saut
D'un principal à faibles privilèges jusqu'à l'administrateur. Pathbreak suit les mauvaises configurations, l'abus de politiques et les endossements de rôles qu'un attaquant enchaîne. Vous voyez chaque saut du chemin.
Pathbreak trouve les chemins d'escalade de privilèges dans vos comptes AWS, valide chacun d'eux en lecture seule et classe les correctifs selon le nombre de chemins qu'ils brisent, avec la commande exacte à exécuter pour chacun.
Nous nous connectons en lecture seule à un compte, vous montrons les chemins d'escalade de privilèges qu'un attaquant pourrait enchaîner, et vous remettons le seul changement qui brise chacun d'eux.
Conçu par des praticiens de la sécurité cloud offensive et l'équipe derrière redamon (3,000+ étoiles).
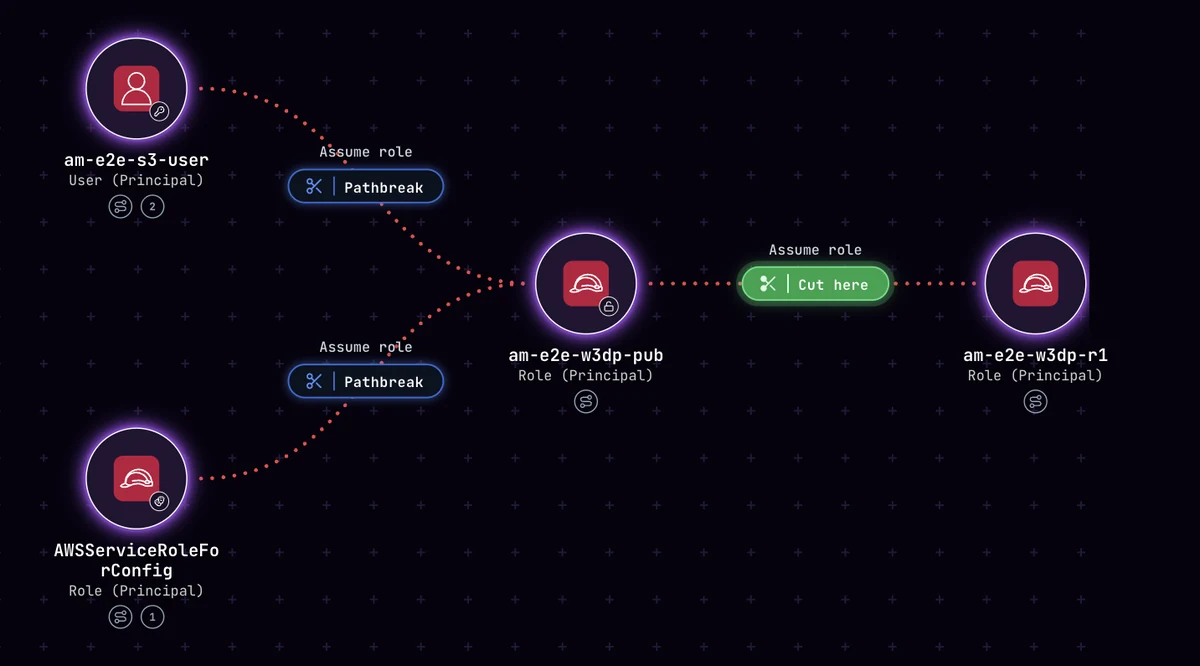
Chiffres issus d'un compte de laboratoire Pathbreak, relevés dans le produit le 21 septembre 2026. Votre compte sera différent. Ce qui demeure, c'est qu'une poignée de changements brise la plupart des chemins.
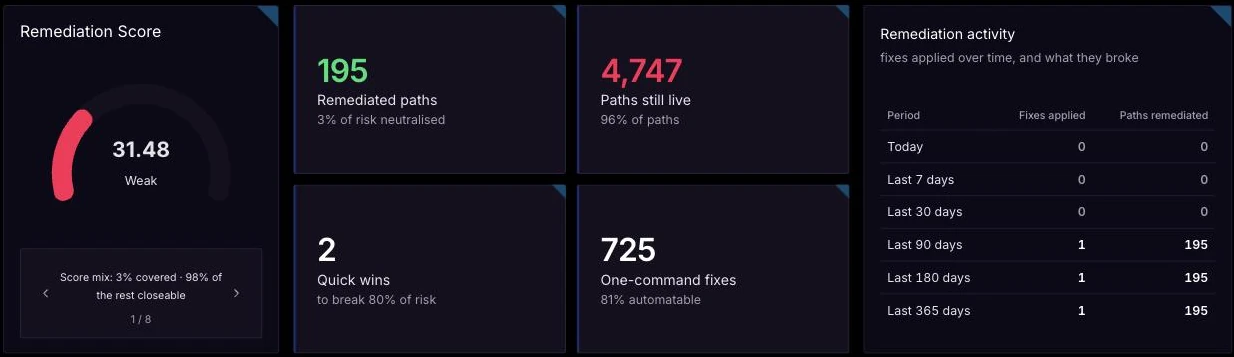
Dans AWS, l'escalade de privilèges IAM se cache dans l'abus de politiques, l'enchaînement de rôles et les relations de confiance. Corréler les paramètres vous dit rarement lesquels atteignent réellement les droits admin. L'agent de Pathbreak parcourt chaque chaîne et résout l'autorisation réelle, en lecture seule, afin que vous voyiez celles qui y parviennent. AWS est disponible aujourd'hui. Azure et Entra ID suivent, puis Google Cloud.
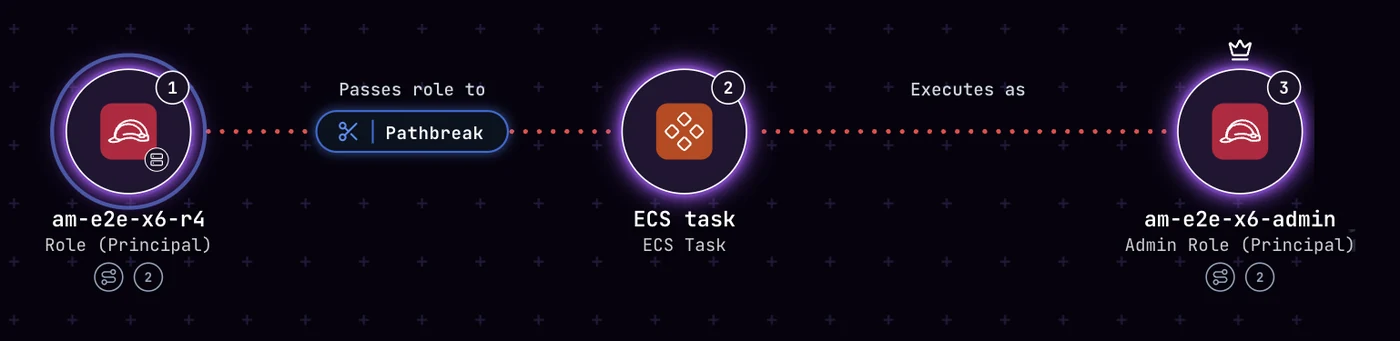
D'un principal à faibles privilèges jusqu'à l'administrateur. Pathbreak suit les mauvaises configurations, l'abus de politiques et les endossements de rôles qu'un attaquant enchaîne. Vous voyez chaque saut du chemin.
Pathbreak résout chaque chaîne d'escalade de bout en bout par rapport à votre autorisation réelle. Chaque chemin porte sa preuve : la technique MITRE ATT&CK, l'événement CloudTrail qu'un défenseur verrait, et la commande qui reproduit le mouvement.
Les correctifs sont classés par rayon d'impact, de sorte que le changement qui brise le plus de chemins vient en premier, avec la commande AWS CLI exacte. Appliquez-le, revérifiez, et voyez le chemin disparaître de la liste.
Vous voulez voir les chemins d'escalade de privilèges IAM dans votre propre organisation AWS ? Nous nous connectons en lecture seule à un compte, nous vous présentons les chemins trouvés et vous gardez les résultats.
Demander une démoUn nombre de résultats n'est pas une mesure du risque. Un attaquant enchaîne mauvaises configurations, identités et relations de confiance jusqu'à atteindre les droits admin ou des données sensibles, et Pathbreak recherche ces mêmes chaînes.
Pathbreak cartographie les principaux, rôles, relations de confiance et ressources sur chaque compte connecté, selon un calendrier que vous définissez, et les enchaîne en chemins plutôt qu'en alertes isolées.
Chaque chemin est validé par l'agent, pour que vous agissiez sur ce qu'un attaquant pourrait faire dans votre compte aujourd'hui.
Pour chaque chemin exploitable, Pathbreak identifie le seul changement qui sectionne la chaîne, le classe selon le nombre d'autres chemins qu'il brise également, et vous donne la commande.
Les mouvements dangereux figurent rarement dans une liste de CVE. Ils se trouvent dans l'identité, la confiance et la configuration, le control plane, et c'est là que Pathbreak opère. Posez une question à la carte en langage courant, ou écrivez vous-même du Cypher sur le graphe.
D'un principal à faibles privilèges jusqu'à l'administrateur via des mauvaises configurations de permissions, l'abus de politiques et l'enchaînement de rôles, tracé étape par étape et validé par l'agent.
iam:PassRole · sts:AssumeRole · iam:PutRolePolicyDes relations de confiance qui permettent à un attaquant de passer d'un compte à un autre, y compris les endossements de rôles trop permissifs qui relient des environnements.
sts:AssumeRole · external trustDes clés à longue durée de vie laissées dans les user-data EC2, les variables d'environnement Lambda et les sorties CloudFormation, ainsi que les URL de fonction Lambda publiques qui remettent un rôle à un attaquant. Pathbreak parcourt depuis l'exposition jusqu'à ce qu'elle atteint.
user-data · env vars · function URLL'étape finale qui transforme l'accès en impact, atteignant les données critiques, les secrets et l'infrastructure une fois qu'une chaîne d'identités a été parcourue de bout en bout.
secrets · storage · computeDécouvrez les permissions derrière ces chemins dans la carte d'escalade de privilèges AWS : chaque permission AWS qu'un attaquant peut enchaîner vers les droits admin, les données ou la persistance, la détection qui l'attrape, et le changement qui la brise.
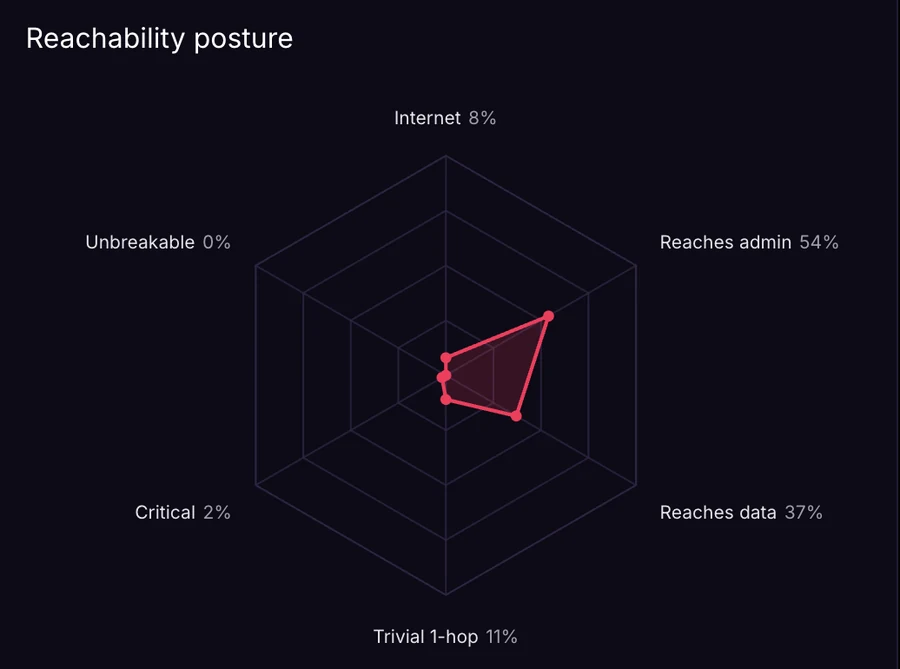
Pathbreak exécute les vérifications d'exposition et le scoring de conformité que vous obtenez d'un scanner, et couvre les lacunes du control plane que les acteurs établis laissent, parce que les fondateurs ont travaillé des deux côtés de la sécurité cloud pendant des années et pratiquent encore le pentest aujourd'hui. Il valide aussi les chemins d'attaque que les scanners ne peuvent pas voir. Remplacez votre scanner ou faites fonctionner Pathbreak à ses côtés : les résultats sont transmis à Jira, AWS Security Hub et S3, ou via l'API.
Des centaines de vérifications d'exposition continues sur vos comptes AWS, y compris les lacunes du control plane que les outils établis manquent, chacune priorisée selon qu'elle est exploitable.
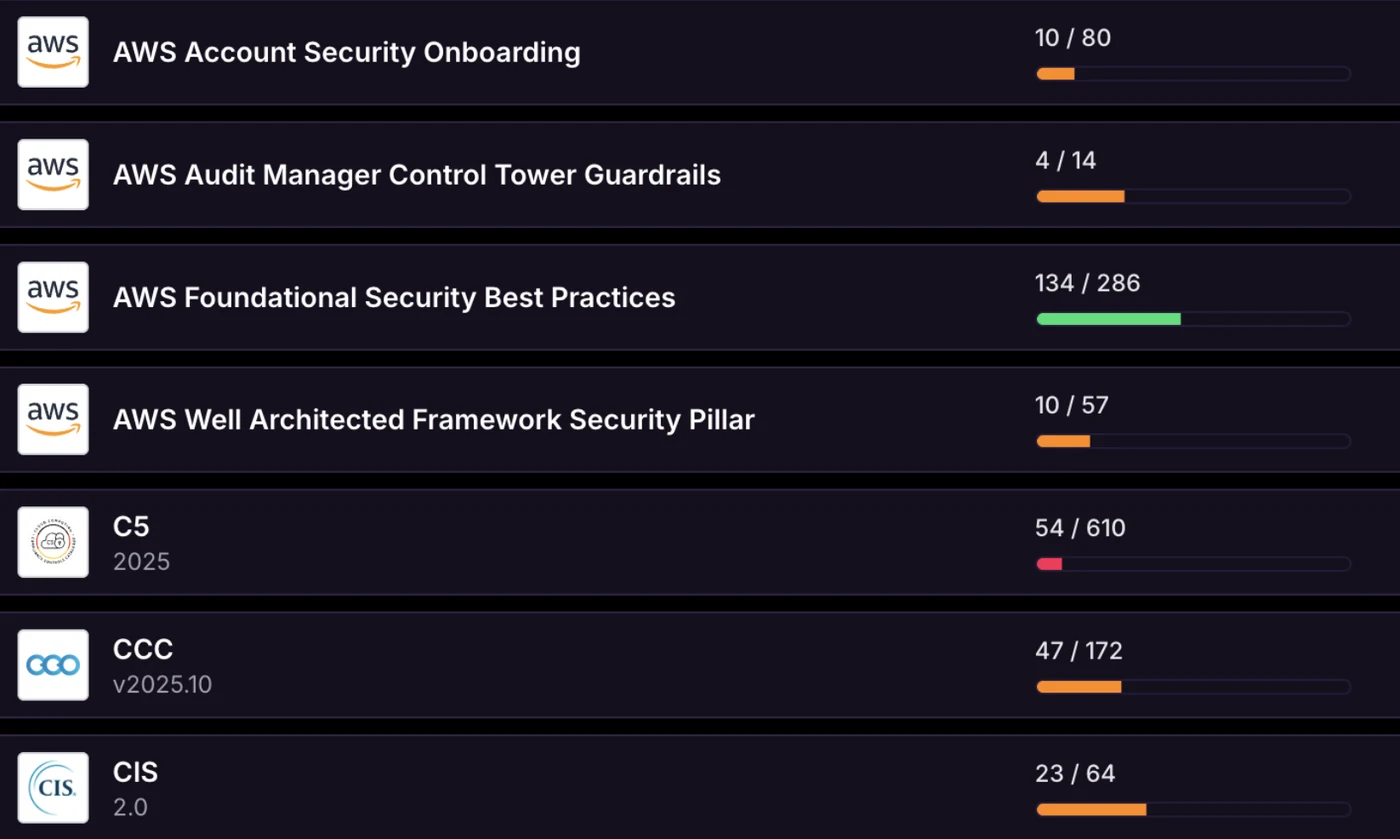
Chaque scan évalué par rapport à 44 cadres, dont SOC 2, ISO 27001, PCI DSS 4.0, HIPAA, NIST 800-53 et CSF, les CIS Benchmarks, les AWS Foundational Security Best Practices et le pilier sécurité du Well-Architected, avec des preuves d'audit à la demande.
Des chemins du control plane multi-sauts, validés de bout en bout par l'agent par rapport à votre autorisation réelle, de sorte que ceux que vous voyez ont été confirmés plutôt qu'inférés.
La profondeur que vous attendez des grandes plateformes, à un prix qu'une équipe de sécurité peut faire approuver, entièrement géré pour qu'il n'y ait rien à exploiter vous-même.
Une profondeur d'analyse des chemins d'attaque et une large couverture comparables aux grandes plateformes enterprise, à un prix pensé pour les équipes qui n'ont pas de budget enterprise.
Il n'y a aucun serveur à mettre en place et aucune pile open-source à exploiter et à maintenir. Connectez votre cloud et Pathbreak fonctionne comme un service.
Connectez un compte avec un rôle en lecture seule et les premiers chemins validés reviennent dans l'heure.
Connectez un compte ou toute une AWS Organization et Pathbreak construit un graphe vivant de chaque principal, rôle, lien de confiance et ressource.
L'agent raisonne à travers le graphe comme le ferait un attaquant, enchaînant les mouvements du control plane en chemins d'attaque complets et multi-sauts.
L'agent de Pathbreak valide chaque chemin candidat de bout en bout, en lecture seule, de sorte que chaque chemin que vous voyez a été confirmé.
Pathbreak classe les correctifs selon le nombre de chemins que chacun brise et vous donne le changement exact, généralement une seule commande.
Appliquez le correctif, revérifiez le chemin et confirmez qu'il ne se résout plus. La posture de remédiation est suivie d'un scan à l'autre.
Chaque correctif est noté selon le nombre de chemins qu'il brise et le nombre de données critiques qu'il protège, de sorte que le haut de la liste est le changement à faire en premier.
Une instruction Deny ciblée sur un principal, ou une politique de confiance resserrée sur la cible. Vous voyez ce que chaque option brise avant de toucher à quoi que ce soit.
La plupart des correctifs tiennent en une seule commande AWS CLI, prête à copier. Dans notre compte de laboratoire, 81 percent des correctifs tenaient en une commande.
Marquez un correctif comme appliqué, revérifiez le chemin et regardez le compte diminuer. Envoyez le reste à Jira en un clic et suivez la remédiation dans le temps.
Chaque équipe en avant-première travaille directement avec les fondateurs, c'est pourquoi nous gardons le groupe restreint.
Demander une démoPathbreak est conçu par des praticiens de la sécurité cloud offensive et l'équipe derrière redamon, un framework agentique de red-team open-source avec 3,000+ étoiles GitHub. Nous avons parcouru ces chemins à la main pendant des années. Pathbreak encode cette expérience de praticien dans un agent qui raisonne comme le ferait un véritable attaquant et le déploie sur votre cloud.
Vous voyez les chemins qui atteignent les droits admin ou des données sensibles, et exactement comment les briser. Nous sommes une équipe internationale et Pathbreak est disponible aujourd'hui. Contactez-nous si vous souhaitez y jeter un œil.
Les questions que les équipes posent le plus sur la sécurité cloud agentique et le fonctionnement de Pathbreak.
Pathbreak trouve les chemins d'escalade de privilèges dans vos comptes AWS, valide chacun d'eux en lecture seule en résolvant l'autorisation réelle, et classe les correctifs selon le nombre de chemins qu'ils brisent, avec la commande exacte pour chacun. Il exécute aussi les vérifications d'exposition et le scoring de conformité que vous attendriez d'un scanner, il peut donc en remplacer un ou fonctionner à ses côtés.
Un chemin d'attaque est la chaîne d'étapes, souvent à travers des identités, des rôles, des relations de confiance et des ressources, qu'un attaquant relie pour passer d'un point d'ancrage initial au contrôle administratif ou à des données sensibles. Pathbreak trouve et valide ces chemins dans AWS et indique la modification qui casse chacun d'eux.
Les scanners traditionnels et les outils CSPM listent des milliers de résultats isolés. Pathbreak raisonne sur l'ensemble de votre environnement, valide quels chemins sont exploitables en résolvant l'autorisation réelle, en lecture seule, et ne signale que ceux qui se résolvent, avec le correctif qui sectionne chaque chaîne.
Pathbreak est disponible pour AWS aujourd'hui, avec la couverture la plus approfondie des chaînes du control plane AWS telles que l'escalade de privilèges IAM et l'abus de confiance inter-comptes. Azure et Microsoft Entra ID suivent, avec Google Cloud et l'hybride sur la feuille de route.
La sécurité cloud agentique utilise des agents autonomes pour cartographier, raisonner et valider le risque en continu. Pathbreak associe cette automatisation au jugement de praticiens offensifs et défensifs, de sorte que l'agent raisonne comme le ferait un attaquant plutôt que d'appliquer des règles statiques.
Il le peut. Pathbreak exécute des centaines de vérifications de sécurité continues sur votre cloud et les cartographie vers des cadres de conformité, il peut donc se substituer à un scanner autonome ou à un CSPM. La différence, c'est qu'il valide aussi les chemins d'attaque réels, ce que la plupart de ces outils ne font pas, vous consolidez donc sans perdre en profondeur. Il fonctionne aussi aux côtés de votre pile existante si vous préférez la conserver.
Pathbreak relève de l'Adversarial Exposure Validation (AEV) : il valide les véritables chemins d'attaque qu'un attaquant pourrait enchaîner à travers votre cloud et montre le seul changement qui brise chacun d'eux, ce qui correspond aux étapes de validation et de remédiation d'un programme de Continuous Threat Exposure Management (CTEM). Ce n'est pas du Breach and Attack Simulation (BAS) ; le BAS vérifie si les contrôles de sécurité détectent des techniques isolées, tandis que Pathbreak valide des chemins d'attaque exploitables en lecture seule, en résolvant l'autorisation réelle, et montre comment les sectionner. Il est cloud-native et agentique, concentré aujourd'hui sur les chemins du control plane AWS, avec Azure et Entra ID à suivre.
Chaque scan est évalué par rapport à 44 cadres, dont SOC 2, ISO 27001 (2013 et 2022), PCI DSS 3.2.1 et 4.0, HIPAA, NIST 800-53, 800-171 et CSF, les CIS Benchmarks, les AWS Foundational Security Best Practices, le pilier sécurité du AWS Well-Architected, ASD Essential Eight et C5. Il surveille selon un calendrier et produit des preuves prêtes pour l'audit à partir des mêmes scans.
Pathbreak est conçu par des praticiens de la sécurité cloud offensive et l'équipe derrière redamon, un framework agentique de red-team open-source avec 3,000+ étoiles GitHub. Nous trouvons ces chemins d'attaque à la main, puis nous encodons cette expérience dans la plateforme.
Non. Pathbreak lit les métadonnées de votre control plane et la configuration de vos ressources, telles que les politiques IAM, les rôles, les relations de confiance et les paramètres où les identifiants sont couramment exposés. Il ne lit pas le contenu de votre stockage d'objets ou de vos bases de données, et les valeurs de secrets détectées ne sont pas conservées. Quand un scan trouve une clé d'accès AWS exposée, il ne garde que l'identifiant de clé public afin que la remédiation puisse nommer la clé ; la clé d'accès secrète n'est jamais lue ni stockée. Il fonctionne sur un LLM que vous fournissez, sous vos propres identifiants, et n'utilise pas vos données pour entraîner un quelconque modèle. Les expositions et chemins d'attaque qu'il trouve ne sont visibles que par votre équipe, ne sont jamais utilisés à d'autres fins, et sont supprimés sur demande.
Pathbreak est développé de manière indépendante. Il n'est ni conçu ni entraîné sur des données clients, sur des données de communauté ou de plateforme de formation, ni sur des données de Pwned Labs, qui est une entreprise distincte. Son analyse est déterministe : il résout votre autorisation réelle en interrogeant un graphe de votre configuration cloud réelle, de sorte qu'un chemin est confirmé plutôt que prédit par un modèle. Le LLM que vous connectez gère le langage, l'exploration et l'explication. Il ne décide pas si un chemin est réel.
Le control plane est la couche d'identité, de confiance et de configuration du cloud, telle que les politiques IAM, les endossements de rôles et les rôles d'annuaire. C'est là que se produisent les mouvements les plus dommageables, et là que Pathbreak se spécialise.
Pathbreak cartographie comment les privilèges pourraient être escaladés dans votre environnement, nous sommes donc prudents avec votre accès et vos données.
L'accès est au moindre privilège et en lecture seule. Vous l'accordez, le limitez aux comptes de votre choix, et le révoquez quand vous le souhaitez.
Pathbreak lit la configuration d'identité, de politique et de ressources pour cartographier les chemins, y compris les endroits où les identifiants sont exposés. Il ne lit pas le contenu de votre stockage d'objets ou de vos bases de données.
Vos données restent isolées et chiffrées en transit et au repos.
L'agent valide les chemins en lecture seule, sans rien exécuter contre vos ressources, et nous ne nous entraînons jamais sur vos données.
Pointez l'IA vers Anthropic, OpenAI, Google Gemini, Amazon Bedrock dans votre propre compte AWS, ou tout endpoint compatible OpenAI que vous hébergez. Le modèle fonctionne sur vos clés, qui sont stockées chiffrées.
Authentification unique via votre fournisseur d'identité (OpenID Connect aujourd'hui, SAML sur demande), accès réservé aux entreprises qui prouvent la propriété de leur domaine via DNS, rôles personnalisés, et un journal d'accès du support qui enregistre chaque visite de notre personnel avec sa raison et sa limite de temps.