
 English
 Español
 Français
 Deutsch
 日本語
 한국어
 العربية
Vertrauen & Sicherheit
Zuletzt aktualisiert: 23. September 2026
Pathbreak bildet ab, wie ein Angreifer innerhalb Ihrer Cloud Privilegien ausweiten könnte. Das macht den Umgang mit Ihrem Zugriff und Ihren Daten ebenso wichtig wie das Produkt selbst. Diese Seite erklärt, wie Pathbreak dafür gebaut ist, dieses Vertrauen zu verdienen. Wir halten diese Seite aktuell, während das Produkt und unsere Zusicherungen wachsen.
Least-Privilege-Zugriff, schreibgeschützt
Pathbreak verbindet sich mit Ihrer Cloud über einen schreibgeschützten Least-Privilege-Zugriff, den Sie gewähren und kontrollieren. Sie begrenzen ihn auf die Konten Ihrer Wahl und können ihn jederzeit widerrufen. Wir verlangen nicht mehr, als wir benötigen, um Angriffspfade abzubilden und zu validieren.
Was Pathbreak liest
Pathbreak liest Identitäts- und Richtlinien-Metadaten wie IAM-Richtlinien, Rollen, Trust-Beziehungen und Ressourcenkonfigurationen, um abzubilden, wie Privilegien ausgeweitet werden könnten. Die Ressourcenkonfiguration umfasst die Stellen, an denen Zugangsdaten häufig offengelegt werden, etwa Instance-User-Data, Umgebungsvariablen von Funktionen und Stack-Outputs, denn das Auffinden offengelegter Schlüssel gehört zur Aufgabe. Die Inhalte Ihres Objektspeichers oder Ihrer Datenbanken liest Pathbreak nicht. Erkannte Secrets werden nach Typ und Fundort gemeldet, und die Werte werden nicht aufbewahrt. Findet ein Scan einen offengelegten AWS-Access-Key, behält Pathbreak die Key-ID (die öffentliche AKIA-Kennung), um den Schlüssel in der Remediation benennen zu können. Den geheimen Access Key liest oder speichert Pathbreak niemals.
Der Agent ist schreibgeschützt
Pathbreak validiert einen Angriffspfad, indem es die echte Autorisierung durchgängig auflöst. Den Pfad selbst nutzt es nicht aus. Der Agent ist schreibgeschützt: Er bestätigt, ob eine Kette ausnutzbar ist, und nichts wird gegen Ihre Ressourcen ausgeführt. Wenn er einen Pfad findet, übergibt er Ihnen die exakte Änderung, die ihn durchtrennt, sodass Sie entscheiden, was angewendet wird.
Isolierung und Verschlüsselung
Ihre Daten werden isoliert gehalten und bei der Übertragung sowie im Ruhezustand verschlüsselt. Der Zugriff darauf innerhalb von Pathbreak ist auf das beschränkt, was für den Betrieb des Dienstes erforderlich ist.
Ihre Findings gehören allein Ihnen
Die Exposures und Angriffspfade, die Pathbreak in Ihrer Umgebung findet, sind nur für Ihr eigenes Team sichtbar, von jedem anderen Kunden isoliert und werden für nichts anderes verwendet. Wir nutzen sie nicht, um Modelle zu trainieren, wir geben sie nicht weiter, und sie fließen in kein anderes Produkt ein. Wir bewahren sie nur so lange auf, wie es zur Bereitstellung des Dienstes und gemäß den Bedingungen Ihres Vertrags erforderlich ist, und Sie können uns bitten, sie zu löschen.
Läuft mit dem Modell Ihrer Wahl
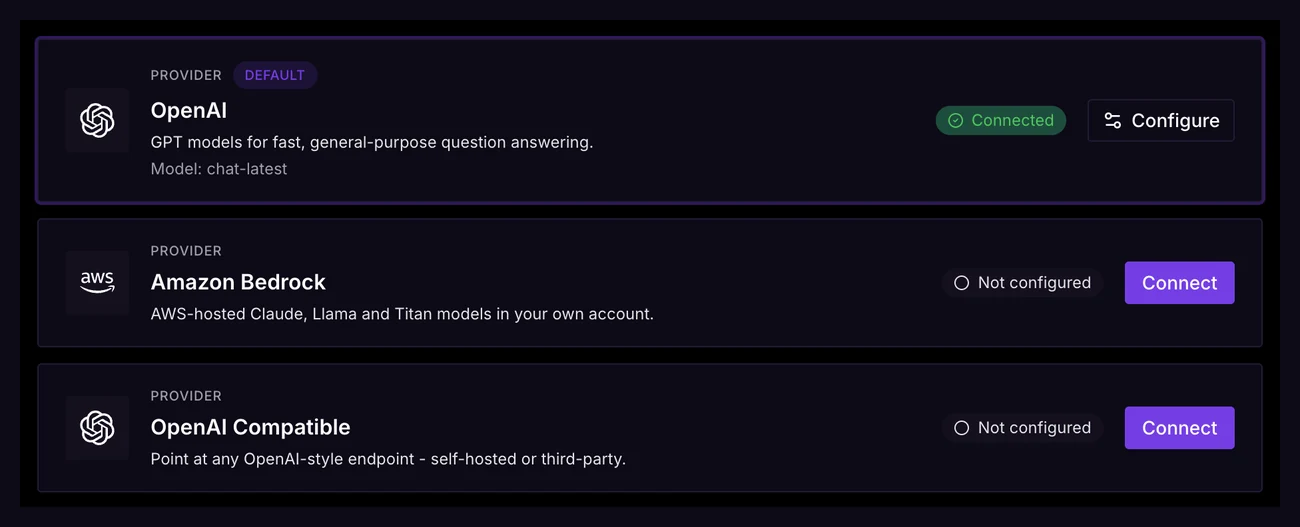
Der Agent von Pathbreak wird von einem großen Sprachmodell angetrieben, und Sie entscheiden, welches und wo es läuft. Richten Sie ihn auf Anthropic, OpenAI, Google Gemini, Amazon Bedrock in Ihrem eigenen AWS-Konto oder einen beliebigen OpenAI-kompatiblen Endpunkt, den Sie selbst betreiben. Ihre Anbieter-Zugangsdaten werden verschlüsselt gespeichert. Wenn Sie das Modell in Ihrem eigenen Konto oder auf Ihrem eigenen Endpunkt betreiben, bleibt der Modell-Datenverkehr innerhalb einer Infrastruktur, die Sie kontrollieren; der Graph und die Findings liegen in Ihrem isolierten Pathbreak-Mandanten. Das Urteil über einen Pfad hängt nie vom Modell ab: Pfade werden deterministisch anhand Ihrer echten Autorisierung aufgelöst, und das Modell übernimmt Sprache, Exploration und Erklärung.
Single Sign-on und Least-Privilege-Rollen
Für Pathbreak gibt es keine offene Self-Service-Registrierung. Sie weisen den Besitz Ihrer Unternehmensdomains per DNS nach, bringen Ihren eigenen Identity Provider mit Single Sign-on mit (heute OpenID Connect, SAML auf Anfrage) und erzwingen es, sodass die Anmeldung per Passwort für Ihre Mitarbeiter entfällt. Vergeben Sie rollenbasierte Berechtigungen, bei Bedarf mit benutzerdefinierten Rollen, sodass jedes Teammitglied nur die Konten und Aktionen sieht, die es sehen soll. Es ist dieselbe Least-Privilege-Haltung, die wir auf Ihre Cloud anwenden, angewandt auf das Produkt selbst.
Support-Zugriff, den Sie einsehen können
Sollten unsere Mitarbeiter jemals Ihre Organisation betreten müssen, um bei einem Problem zu helfen, ist der Zugriff zeitlich begrenzt, sofern nicht anders angegeben schreibgeschützt, erfordert eine schriftliche Begründung und wird auf einer Seite in Ihrem Mandanten aufgeführt. Jede Sitzung wird dort aufgeführt.
Mit wem wir Geschäfte machen
Pathbreak bildet ab, wie sich ein Angreifer durch eine Cloud bewegen könnte, daher legen wir bei unseren Kunden einen höheren Maßstab an als gewöhnliche Software. Wir verkaufen nur an verifizierte Organisationen, nicht an Einzelpersonen, und jeder Kunde wird gegen internationale Sanktions- und Sperrlisten geprüft, darunter die UN Consolidated List, die UK OFSI Consolidated List, die EU Consolidated List sowie die US-amerikanischen OFAC Specially Designated Nationals und BIS Entity Lists. Wir stellen den Dienst umfassend embargobelegten Jurisdiktionen nicht bereit, und Beziehungen mit höherem Risiko erhalten eine verstärkte Prüfung, einschließlich einer Überprüfung der wirtschaftlich Berechtigten. Wir prüfen aktive Kunden bei Verlängerung und bei Änderungen der Sanktionslisten erneut. Wir behandeln unsere Technologie als potenziell exportkontrolliert und wenden entsprechende Sorgfalt an.
Compliance und Zertifizierungen
ISO 27001 und SOC 2 sind beide in Arbeit. Unser Information-Security-Management-System ist bereits vor der Zertifizierung im Einsatz, und wir können Ihr Security-Team durch unsere Controls führen und unterstützende Unterlagen unter NDA im Rahmen der Beschaffung teilen. Diese Seite und unsere Zusicherungen wachsen, während das Produkt reift.
Gebaut für die Beschaffung im Unternehmen
Der Zugang zu Pathbreak erfordert eine verifizierte Unternehmensdomain, mit Single Sign-on und rollenbasierten Berechtigungen wie oben beschrieben. Auf Anfrage stellen wir einen Auftragsverarbeitungsvertrag bereit, und im Rahmen des Enterprise-Onboardings beantworten wir Sicherheitsfragebögen von Anbietern. Für alles, was Ihre Prüfung benötigt und hier nicht abgedeckt ist, sprechen Sie uns an.
Unterauftragsverarbeiter
Wir nutzen eine kleine Zahl externer Anbieter, um den Dienst zu betreiben, darunter HubSpot für unsere Website, unser CRM und die Kundenkommunikation sowie unseren Cloud-Hosting-Anbieter für die Plattform selbst. Das große Sprachmodell, das den Agenten antreibt, läuft bei dem Anbieter Ihrer Wahl, unter Ihren eigenen Zugangsdaten, wie oben beschrieben. Eine vollständige, aktuelle Liste der Unterauftragsverarbeiter ist auf Anfrage erhältlich.
Wir halten unsere eigene Plattform an denselben Standard
Wir härten unsere eigene Infrastruktur und begrüßen Meldungen von Sicherheitsforschern. Unsere Security Policy und die maschinenlesbare security.txt erklären, wie Sie uns erreichen und was im Geltungsbereich liegt.
Datenschutz und Privatsphäre
Wie wir mit personenbezogenen Daten umgehen, ist in unserer Datenschutzerklärung dargelegt, und die Bedingungen für die Nutzung von Pathbreak stehen in unseren Nutzungsbedingungen. Pathbreak Ltd ist in England und Wales eingetragen, Company Number 17265710.
Fragen
Bei allem rund um Sicherheit oder Vertrauen wenden Sie sich an security@pathbreak.io. Für alles andere hello@pathbreak.io.