
 English
 Español
 Français
 Deutsch
 日本語
 한국어
 العربية
بدائل Pentera لـ AWS: التحقق من مسارات الهجوم دون تنفيذ هجمات
ما الذي صُمّم له التحقق الآلي من الأمان، وكيف يتحقق Pathbreak من مسارات الهجوم في AWS بوضع القراءة فقط، مع الإصلاح والتأكيد، ليتكامل الاثنان.
اقرأ المقال →ملاحظات ميدانية حول تصعيد امتيازات IAM، والثقة عبر الحسابات، والتحقق العدائي من التعرّض، والإدارة المستمرة للتعرّض للتهديدات.
ما الذي صُمّم له التحقق الآلي من الأمان، وكيف يتحقق Pathbreak من مسارات الهجوم في AWS بوضع القراءة فقط، مع الإصلاح والتأكيد، ليتكامل الاثنان.
اقرأ المقال →
ما الذي صُمّمت له CNAPP مثل Wiz، وما الذي تفعله ميزة Attack Paths في Prowler، وما الذي يضيفه Pathbreak: مسارات متحقَّق منها مرتبة حسب نطاق الضرر، والإصلاح، والتأكيد.
اقرأ المقال →
كيف تعمل مرحلة التحقق في الإدارة المستمرة للتعرّض للتهديدات داخل حساب AWS، بأرقام من المختبر: 4,942 مساراً مرشحاً والتغييران اللذان يزيلان 80 بالمئة من المخاطر.
اقرأ المقال →
ما معنى AEV في AWS، وكيف يختلف عن الفحص وعن محاكاة الاختراق والهجوم، وما الذي ينبغي أن تفعله أداة AEV للسحابة، وكيف يتعامل معه أبرز المورّدين.
اقرأ المقال →
ثلاث سلاسل حقيقية لتصعيد الامتيازات في IAM: تمرير دور إلى Lambda، وإعادة كتابة سياسة الثقة لدور، وإنشاء مفتاح وصول لمستخدم آخر. أحداث CloudTrail لكل منها، والتغيير الذي يكسرها.
اقرأ المقال →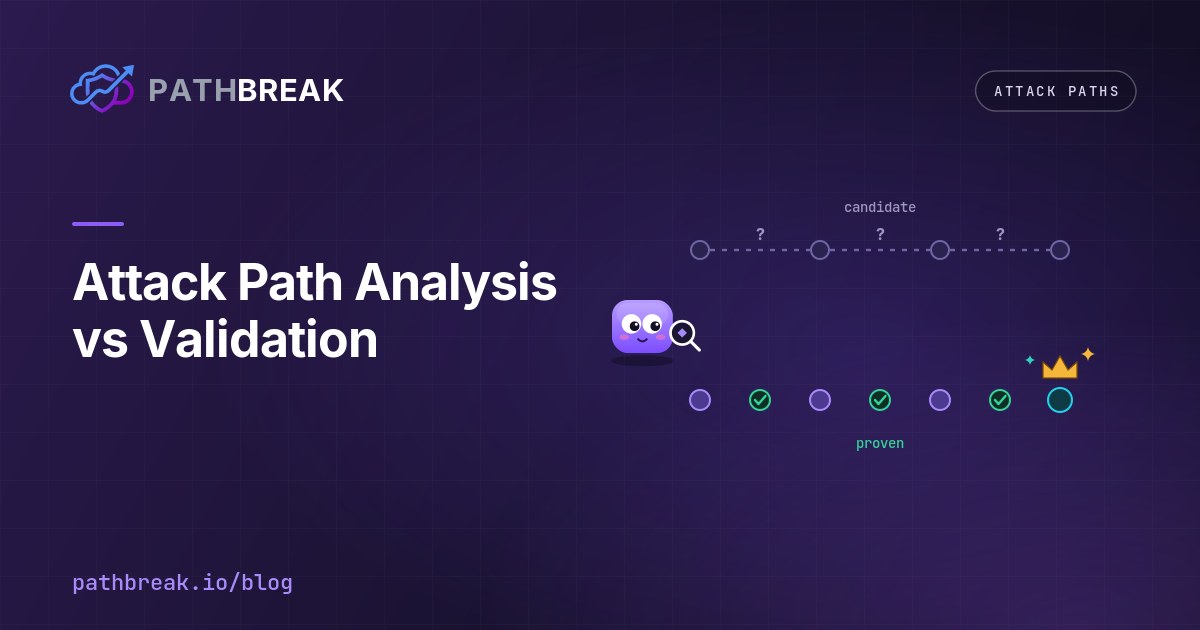
يجد التحليل السلاسل التي يمكن أن يستخدمها المهاجم. ويثبت التحقق أيّها ينجح أمام التفويض الحقيقي في AWS. سلسلة IAM واحدة، من مسار قابل للوصول إلى مسار مثبت.
اقرأ المقال →
pathbreak-audit أداة سطر أوامر مجانية ومفتوحة المصدر تقرأ AWS IAM الخاص بك وتسرد الأدوار والمستخدمين الذين يملكون أذونات قابلة للاستغلال وتركيبات سامة، مع الإصلاح لكل منها.
اقرأ المقال →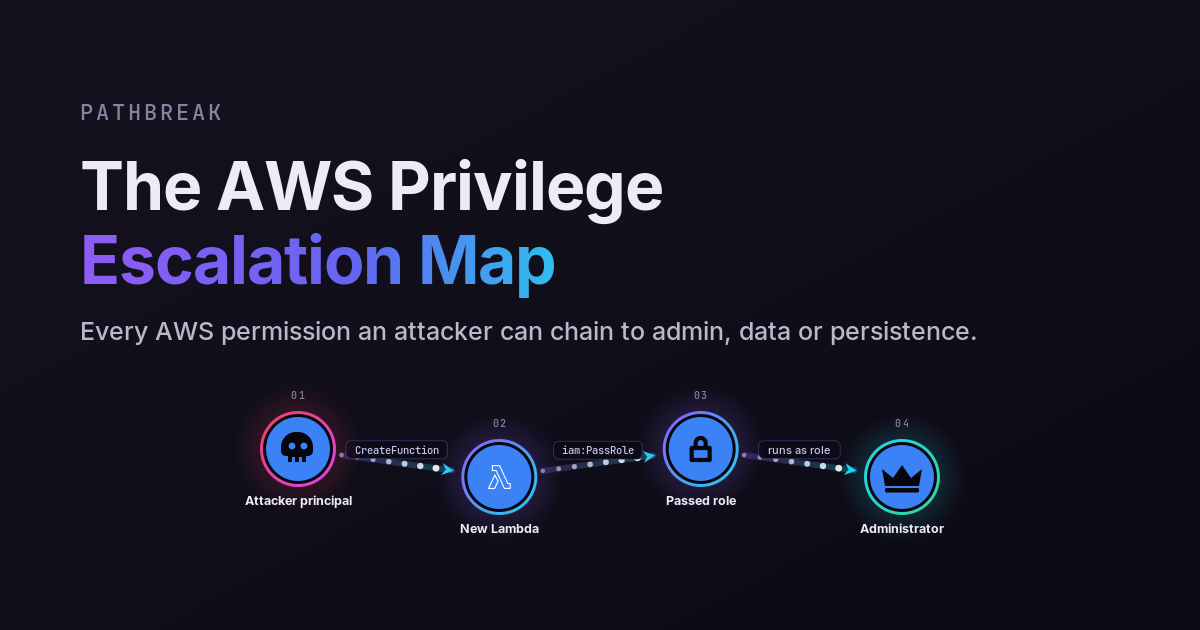
كل إذن في AWS يمكن لمهاجم أن يسلسله للوصول إلى صلاحيات المدير أو البيانات أو الاستمرارية، مع الكشف الذي يرصد كلاً منها والتغيير الذي يكسر المسار.
اقرأ المقال →
أنماط الأذونات التي تتيح لمهاجم أن يتسلق من هوية منخفضة الامتيازات إلى صلاحيات المدير في AWS، وكيفية العثور على تلك المسارات وكسرها.
اقرأ المقال →
كيف يسلسل المهاجمون AssumeRole عبر حسابات AWS للوصول إلى جواهرك الثمينة، وحافة الثقة الوحيدة التي تكسر السلسلة.
اقرأ المقال →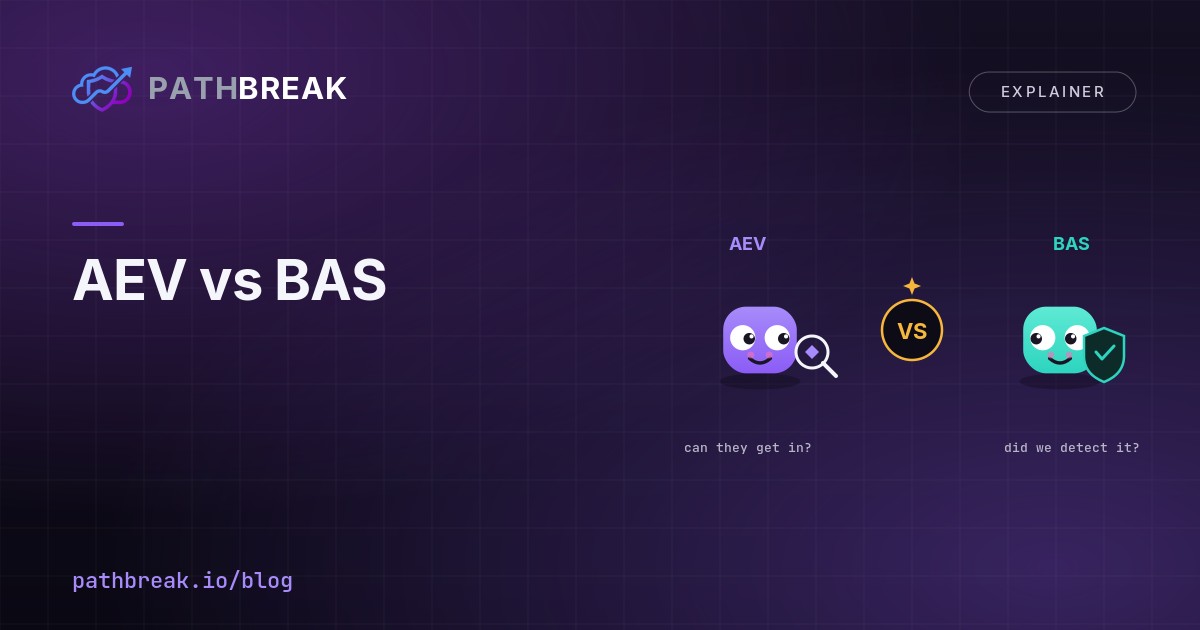
ما الذي يختبره التحقق العدائي من التعرّض، وكيف يختلف عن BAS، وأين يندرج كل منهما في برنامج CTEM.
اقرأ المقال →
بنينا Pathbreak للعثور على مسارات الهجوم التي تصل حتى صلاحيات المدير أو البيانات الحساسة، والتغيير الوحيد الذي يكسر كل مسار منها.
اقرأ المقال →ملاحظات بين الحين والآخر عن أبحاث جديدة في تصعيد امتيازات AWS ومستجدات Pathbreak. يمكنك إلغاء الاشتراك في أي وقت.
نرسل أولاً رابط تأكيد، ويمكنك إلغاء الاشتراك في أي وقت.