
 English
 Español
 Français
 Deutsch
 日本語
 한국어
 العربية
بدائل Pentera لـ AWS: التحقق من مسارات الهجوم دون تنفيذ هجمات
أبرز النقاط
- Pentera منصة للتحقق الأمني الآلي. وتصف موادها المنشورة محاكاة تقنيات المهاجمين ضد الشبكات الداخلية والهويات وسطح الهجوم الخارجي، مع وحدة سحابية لحسابات AWS وAzure منذ 2024.
- في مستوى التحكم في AWS، كل خطوة يقوم بها المهاجم هي استدعاء API تحسمه السياسات، لذا يمكن إثبات المسار بصلاحيات قراءة فقط عبر حلّ التفويض لكل خطوة. وهكذا يتحقق Pathbreak.
- يرتّب Pathbreak المسارات المثبتة حسب نطاق الأثر، ويسمّي التغيير الذي يكسر كلاً منها، ثم يؤكد التغيير بعد ذلك، وفق جدول يومي، دون تنفيذ أي شيء في الحساب.
- يجيب الأسلوبان عن أسئلة مختلفة ويتكاملان: الهجمات المحاكاة للأجزاء من البيئة التي تحتاج فيها إلى هذا النوع من الإثبات، وحلّ التفويض بصلاحيات قراءة فقط لمستوى التحكم في AWS كل يوم.
- لا يحل أيٌّ منهما محل التقييم الأمني اليدوي لـ AWS، بل يكمّله كلاهما.
Pentera من أشهر الأسماء في مجال التحقق الأمني الآلي. ووفقاً لموادها المنشورة، تحاكي المنصة التقنيات التي قد يستخدمها المهاجم ضد الشبكات الداخلية والهويات وسطح الهجوم الخارجي، وتبلّغ عن التقنيات التي نجحت. وفي 2024 أضافت وحدة سحابية تطبّق النهج نفسه على حسابات AWS وAzure، بحثاً عن اختراق الهويات، وتصعيد امتيازات الأدوار، والتحرك الجانبي نحو خدمات المنصة، وتنفيذ الشيفرة. والفرق التي تبحث عن بدائل Pentera تطرح عادةً أحد سؤالين: هل توجد طريقة أخرى للحصول على هجمات محاكاة، أم توجد طريقة للتحقق من التعرضات السحابية دون تنفيذ أي شيء في حساب إنتاجي. تتناول هذه المقالة السؤال الثاني. تأكد من تفاصيل Pentera مع المورّد قبل اتخاذ أي قرار.
طريقتان لإنتاج الإثبات
يتصرف الهجوم المحاكى كما يتصرف المهاجم. يبدأ من موطئ قدم، ويحاول التحرك، ويكون الدليل هو ما وصل إليه: بيانات اعتماد استولى عليها، أو مضيف يسيطر عليه، أو دور تقمّصه. وبالنسبة إلى الشبكات وActive Directory وبيئات الأجهزة الطرفية، هذا أكثر أشكال الإثبات مباشرة، وهو ما بُنيت منصات مثل Pentera لإنتاجه.
في مستوى التحكم في AWS، يمكن أن يأتي الإثبات من مكان مختلف. فتحركات المهاجم استدعاءات API، ونجاح كل استدعاء يُحسم قبل تشغيل أي شيء، بواسطة مستندات السياسات التي يقيّمها AWS معاً: سياسات الهوية للجهة المستدعية، وأي حدود للأذونات، وسياسات التحكم في الخدمات على الوحدة التنظيمية، وسياسة الثقة أو سياسة المورد على الهدف، ومفاتيح الشروط في كل عبارة. وحلّ هذه المستندات كما يفعل AWS، لكل خطوة من المسار، يعطي نتيجة السماح أو الرفض نفسها التي سيحصل عليها الاستدعاء. وإذا كانت نتيجة كل خطوة هي السماح، فالمسار مثبت، ولم يُنشأ أي شيء أو يُستدعَ أو يُغيَّر. وتشرح مقالة التحليل مقابل التحقق سلسلة واحدة خطوة بخطوة عبر هذه العملية.
كيف يتحقق Pathbreak
يتصل Pathbreak عبر دور عابر للحسابات بصلاحيات قراءة فقط، ويبني رسماً بيانياً للجهات الفاعلة والسياسات وحواف الثقة والموارد، ويستدل عليه لإنتاج سلاسل مرشحة، بما فيها السلاسل متعددة القفزات والعابرة للحسابات. ثم يتحقق من كل سلسلة بحلّ التفويض الكامل لكل خطوة ويسجّل النتيجة دليلاً. وتُرتَّب المسارات المثبتة حسب ما تصل إليه عبر الحسابات، ويأتي كل منها مع التغيير المحدد الذي يكسره، وبعد نشر التغيير يُعاد تقييم المسار ويُؤكَّد اختفاؤه. ولأن الأسلوب يعتمد على القراءة فقط، فهو يعمل يومياً على بيئة الإنتاج دون نافذة تغيير. وفي حساب مختبر Pathbreak، أزال Deny واحد على دور واحد 3,893 من أصل 4,087 مساراً مثبتاً، وأزال تغييران 80 بالمئة من المخاطر.
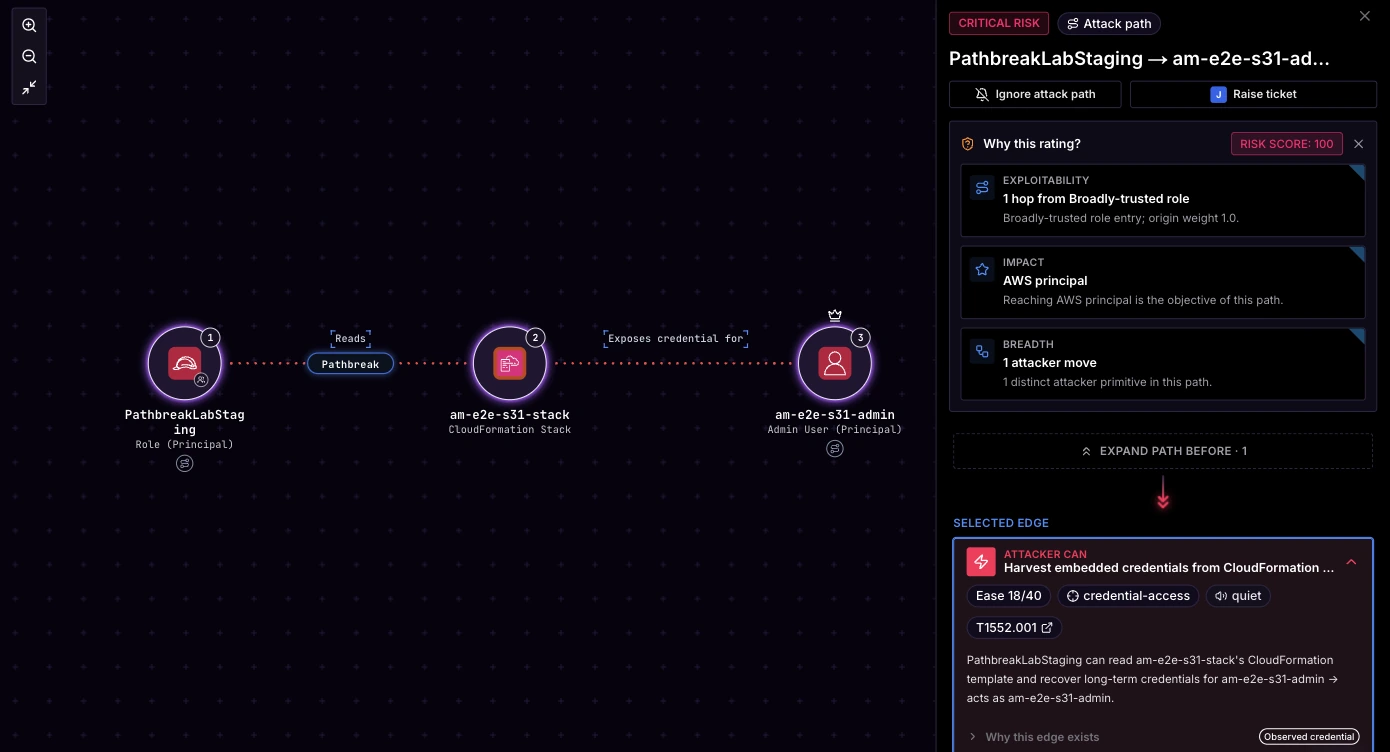
جنباً إلى جنب
يصف الجدول الغرض الذي بُني له كل نهج، بمصطلحاته الخاصة.
| البُعد | Pentera | Pathbreak |
|---|---|---|
| الأسلوب | يحاكي تقنيات المهاجمين | يحلّ تفويض AWS لكل خطوة من المسار، بصلاحيات قراءة فقط |
| مبني لـ | الشبكات الداخلية والهويات وسطح الهجوم الخارجي، مع وحدة سحابية لـ AWS وAzure | مستوى التحكم في AWS: تصعيد امتيازات IAM، والثقة العابرة للحسابات، وبيانات الاعتماد المكشوفة، ونقاط الدخول العامة |
| الدليل | ما وصل إليه المهاجم المحاكى | نتيجة التفويض لكل قفزة، مسجّلة لكل مسار |
| الوتيرة | عند الطلب أو وفق جدول، بحسب المورّد | يومياً، عبر كل حساب |
| المخرجات | نتائج مع الأثر المحقَّق وإرشادات المعالجة | مسارات مثبتة مرتبة حسب نطاق الأثر، والتغيير الذي يكسر كلاً منها، وتأكيد بعد التغيير |
| الوصول المطلوب | بحسب دليل النشر الخاص بالمورّد | دور عابر للحسابات بصلاحيات قراءة فقط، دون تنفيذ أي شيء |
متى تكون الهجمات المحاكاة هي الإجابة الصحيحة
إذا كانت البيئة التي تقلقك محلية، أو كان Active Directory هو أثمن الأصول، أو كنت بحاجة إلى إثبات أن موطئ قدم عبر التصيد على جهاز طرفي يقود إلى مكان ما، أو أراد مدقق دليلاً على محاكاة مهاجم من البداية إلى النهاية، فهذه هي الأداة المناسبة. فقد بُنيت Pentera ونظيراتها لذلك، ومن المنطقي إضافة وحدة سحابية فوقها عندما تكون السحابة جزءاً من بيئة أوسع.
متى تضيف التحقق بصلاحيات قراءة فقط لـ AWS
إذا كان AWS يحتضن بياناتك الحساسة وأدوارك ذات الامتيازات، أو كان عدد الحسابات والأدوار كبيراً بحيث لا يستطيع الاختبار الدوري تغطيته، أو كنت تريد إثباتاً دون نافذة تغيير، فأضف التحقق على مستوى التحكم. ويتلاءم النهجان جيداً: الهجمات المحاكاة للأجزاء من البيئة التي تحتاج فيها إلى هذا النوع من الإثبات، والتحقق بصلاحيات قراءة فقط لمستوى التحكم في AWS، كل يوم. وكلاهما يكمّل التقييم الأمني اليدوي لـ AWS، ولا يحل أي منهما محله. والتسعير حسب شريحة عدد حسابات AWS وهو منشور، ويعرض العرض المسجَّل واجهة المسار المتحقَّق منه على حساب حقيقي.
الأسئلة الشائعة
هل Pathbreak بديل لـ Pentera؟
للتحقق من مسارات الهجوم في مستوى التحكم في AWS، نعم. يثبت Pathbreak كل مسار بحلّ التفويض الحقيقي بصلاحيات قراءة فقط، ويرتّب المسارات المثبتة حسب نطاق الأثر، ويسمّي التغيير الذي يكسر كلاً منها. أما الهجمات المحاكاة ضد الشبكات وActive Directory والأجهزة الطرفية، فتقدّم فيها Pentera والمنصات المشابهة شيئاً لا يقدّمه Pathbreak.
هل ينفّذ Pathbreak هجمات في حساب AWS الخاص بي؟
لا. في AWS، كل خطوة يقوم بها المهاجم هي استدعاء API تحسمه مستندات السياسات، لذا يحلّ Pathbreak تلك المستندات لكل خطوة من المسار ويسجّل النتيجة. لا يُنشأ أي شيء ولا يُستدعى ولا يُغيَّر، ولهذا يمكنه العمل يومياً على بيئة الإنتاج.
هل يمكنني تشغيل Pathbreak إلى جانب Pentera؟
نعم. تستخدم الفرق الهجمات المحاكاة للأجزاء من البيئة التي تحتاج فيها إلى هذا النوع من الإثبات، وتستخدم Pathbreak للتحقق المستمر من مستوى التحكم في AWS. المخرجات مختلفة، وكلاهما يغذّي برنامج إدارة التعرض نفسه.
هل تحل أيٌّ من الأداتين محل التقييم الأمني اليدوي لـ AWS؟
لا. يغطي التحقق الآلي ما يمكن أتمتته، بشكل مستمر. أما التقييم اليدوي فيغطي منطق التطبيقات، وسياق الأعمال، وتقدير مختبِر متمرس. وقد بُني Pathbreak ليكمّل هذا العمل.
اطّلع على مسارات الهجوم المثبتة في حسابات AWS الخاصة بك، دون تنفيذ أي شيء، والتغيير الذي يكسر كلاً منها.
اطلب عرضاً توضيحياً شاهد العرض التوضيحي