
 English
 Español
 Français
 Deutsch
 日本語
 한국어
 العربية
Alternatives à Pentera pour AWS : valider les chemins d'attaque sans exécuter d'attaques
Points clés
- Pentera est une plateforme de validation de sécurité automatisée. Ses documents publics décrivent l'émulation de techniques d'attaquant contre les réseaux internes, les identités et la surface d'attaque externe, avec un module cloud pour les comptes AWS et Azure depuis 2024.
- Dans le plan de contrôle AWS, chaque mouvement d'un attaquant est un appel d'API décidé par une politique, si bien qu'un chemin peut être prouvé en lecture seule en résolvant l'autorisation de chaque étape. C'est ainsi que Pathbreak valide.
- Pathbreak classe les chemins prouvés par rayon d'impact, nomme le changement qui brise chacun d'eux et confirme ce changement ensuite, sur un rythme quotidien, sans rien exécuter dans le compte.
- Les deux méthodes répondent à des questions différentes et se complètent : des attaques émulées pour les parties du parc où c'est la preuve dont vous avez besoin, et une résolution d'autorisation en lecture seule pour le plan de contrôle AWS, chaque jour.
- Aucune des deux ne remplace une évaluation manuelle de sécurité AWS ; toutes deux la complètent.
Pentera est l'un des noms les plus connus de la validation de sécurité automatisée. D'après ses documents publics, la plateforme émule les techniques qu'un attaquant utiliserait contre les réseaux internes, les identités et la surface d'attaque externe, et rapporte lesquelles ont réussi. En 2024, elle a ajouté un module cloud qui applique la même approche aux comptes AWS et Azure, à la recherche de compromissions d'identité, d'escalades de privilèges de rôle, de mouvements latéraux vers les services de la plateforme et d'exécution de code. Les équipes qui cherchent des alternatives à Pentera posent en général l'une de deux questions : existe-t-il un autre moyen d'obtenir des attaques émulées, ou existe-t-il un moyen de valider les expositions cloud sans rien exécuter dans un compte de production. Cet article porte sur la seconde. Confirmez les détails concernant Pentera auprès de l'éditeur avant toute décision.
Deux façons de produire une preuve
Une attaque émulée se comporte comme un attaquant. Elle part d'un point d'appui, tente de se déplacer, et la preuve est ce qu'elle a atteint : un identifiant capturé, un hôte qu'elle contrôle, un rôle qu'elle a endossé. Pour les réseaux, Active Directory et les parcs de postes de travail, c'est la forme de preuve la plus directe qui existe, et c'est ce que des plateformes comme Pentera sont conçues pour produire.
Dans le plan de contrôle AWS, la preuve peut venir d'un autre endroit. Les mouvements d'un attaquant sont des appels d'API, et la réussite de chaque appel est décidée avant que quoi que ce soit ne s'exécute, par les documents de politique qu'AWS évalue ensemble : les politiques d'identité de l'appelant, une éventuelle limite de permissions, les politiques de contrôle de service de l'unité organisationnelle, la politique de confiance ou de ressource de la cible, et les clés de condition de chaque déclaration. Résoudre ces documents comme AWS le ferait, pour chaque étape d'un chemin, donne le même allow ou deny que l'appel obtiendrait. Si chaque étape se résout en allow, le chemin est prouvé, et rien n'a été créé, invoqué ou modifié. L'article analyse ou validation fait suivre ce processus à une chaîne.
Comment Pathbreak valide
Pathbreak se connecte par un rôle inter-comptes en lecture seule, construit le graphe des principaux, des politiques, des arêtes de confiance et des ressources, et raisonne dessus pour produire des chaînes candidates, y compris à plusieurs sauts et entre comptes. Il valide chaque chaîne en résolvant l'autorisation complète de chaque étape et enregistre le résultat comme preuve. Les chemins prouvés sont classés selon ce qu'ils atteignent sur l'ensemble des comptes, chacun vient avec le changement précis qui le brise, et une fois le changement déployé, le chemin est réévalué et confirmé disparu. Parce que la méthode est en lecture seule, elle s'exécute chaque jour contre la production sans fenêtre de changement. Dans le compte de laboratoire Pathbreak, un seul Deny sur un rôle a supprimé 3,893 chemins prouvés sur 4,087, et deux changements ont supprimé 80 pour cent du risque.
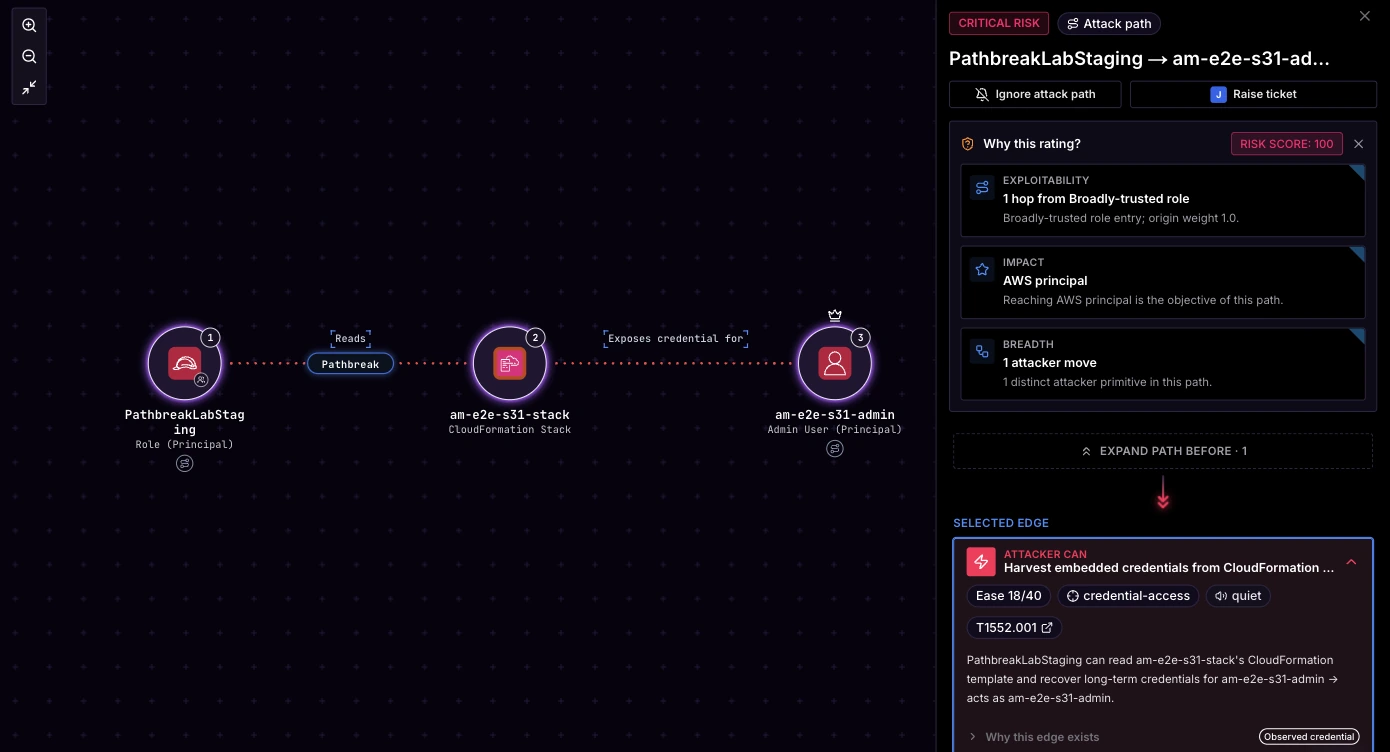
Côte à côte
Le tableau décrit ce pour quoi chaque approche est conçue, dans ses propres termes.
| Dimension | Pentera | Pathbreak |
|---|---|---|
| Méthode | Émule des techniques d'attaquant | Résout l'autorisation AWS de chaque étape d'un chemin, en lecture seule |
| Conçu pour | Réseaux internes, identités, surface d'attaque externe, avec un module cloud pour AWS et Azure | Le plan de contrôle AWS : escalade de privilèges IAM, confiance inter-comptes, identifiants exposés, points d'entrée publics |
| Preuve | Ce que l'attaquant émulé a atteint | Le résultat d'autorisation à chaque saut, enregistré par chemin |
| Cadence | À la demande ou planifiée, selon l'éditeur | Quotidienne, sur chaque compte |
| Résultat | Des constats avec l'impact obtenu et des conseils de remédiation | Des chemins prouvés classés par rayon d'impact, le changement qui brise chacun et une confirmation après le changement |
| Accès requis | Selon le guide de déploiement de l'éditeur | Rôle inter-comptes en lecture seule, rien n'est exécuté |
Quand les attaques émulées sont la bonne réponse
Si le parc qui vous préoccupe est sur site, si Active Directory est le joyau de la couronne, si vous avez besoin de prouver qu'un point d'appui obtenu par hameçonnage sur un poste mène quelque part, ou si un auditeur veut la preuve qu'un attaquant a été émulé de bout en bout, c'est l'outil à utiliser. Pentera et ses pairs sont conçus pour cela, et un module cloud par-dessus a du sens quand le cloud n'est qu'une partie d'un parc plus large.
Quand ajouter une validation en lecture seule pour AWS
Si AWS héberge vos données sensibles et vos rôles privilégiés, si le nombre de comptes et de rôles est trop grand pour que des tests périodiques le couvrent, ou si vous voulez une preuve sans fenêtre de changement, ajoutez la validation du plan de contrôle. Les deux approches s'accordent bien : des attaques émulées pour les parties du parc où c'est la preuve dont vous avez besoin, et une validation en lecture seule pour le plan de contrôle AWS, chaque jour. Toutes deux complètent une évaluation manuelle de sécurité AWS, et aucune ne la remplace. Les tarifs sont fixés par tranche de comptes AWS et sont publiés, et la démonstration enregistrée montre la vue des chemins validés sur un compte réel.
Questions fréquentes
Pathbreak est-il une alternative à Pentera ?
Pour valider les chemins d'attaque dans le plan de contrôle AWS, oui. Pathbreak prouve chaque chemin en résolvant l'autorisation réelle en lecture seule, classe les chemins prouvés par rayon d'impact et nomme le changement qui brise chacun. Pour les attaques émulées contre les réseaux, Active Directory et les postes de travail, Pentera et les plateformes similaires font quelque chose que Pathbreak ne fait pas.
Pathbreak exécute-t-il des attaques dans mon compte AWS ?
Non. Dans AWS, chaque mouvement d'un attaquant est un appel d'API décidé par des documents de politique, donc Pathbreak résout ces documents pour chaque étape d'un chemin et enregistre le résultat. Rien n'est créé, invoqué ou modifié, ce qui lui permet de s'exécuter chaque jour contre la production.
Puis-je utiliser Pathbreak aux côtés de Pentera ?
Oui. Les équipes utilisent les attaques émulées pour les parties du parc où c'est la preuve dont elles ont besoin, et Pathbreak pour la validation continue du plan de contrôle AWS. Les résultats sont différents et tous deux alimentent le même programme de gestion des expositions.
L'un ou l'autre outil remplace-t-il une évaluation manuelle de sécurité AWS ?
Non. La validation automatisée couvre ce qui peut être automatisé, en continu. Une évaluation manuelle couvre la logique applicative, le contexte métier et le jugement d'un testeur expérimenté. Pathbreak est conçu pour compléter ce travail.
Voyez les chemins d'attaque prouvés dans vos comptes AWS, sans rien exécuter, et le changement qui brise chacun d'eux.
Demander une démo Voir la démo