
 English
 Español
 Français
 Deutsch
 日本語
 한국어
 العربية
Alternativas a Pentera para AWS: validar rutas de ataque sin ejecutar ataques
Puntos clave
- Pentera es una plataforma de validación de seguridad automatizada. Sus materiales públicos describen la emulación de técnicas de atacante contra redes internas, identidades y la superficie de ataque externa, con un módulo de nube para cuentas de AWS y Azure desde 2024.
- En el plano de control de AWS, cada movimiento del atacante es una llamada a la API decidida por una política, así que una ruta puede demostrarse en modo de solo lectura resolviendo la autorización de cada paso. Así es como valida Pathbreak.
- Pathbreak clasifica las rutas demostradas por radio de impacto, nombra el cambio que rompe cada una y confirma el cambio después, con una cadencia diaria y sin ejecutar nada en la cuenta.
- Los dos métodos responden a preguntas distintas y encajan entre sí: ataques emulados para las partes de un entorno donde esa es la prueba que necesitas, y resolución de la autorización en modo de solo lectura para el plano de control de AWS cada día.
- Ninguno sustituye a una evaluación manual de seguridad de AWS; ambos la complementan.
Pentera es uno de los nombres más conocidos en validación de seguridad automatizada. Según sus materiales públicos, la plataforma emula las técnicas que un atacante usaría contra redes internas, identidades y la superficie de ataque externa, e informa de cuáles tuvieron éxito. En 2024 añadió un módulo de nube que aplica el mismo enfoque a cuentas de AWS y Azure, buscando compromiso de identidades, escalada de privilegios de roles, movimiento lateral hacia servicios de plataforma y ejecución de código. Los equipos que buscan alternativas a Pentera suelen plantearse una de dos preguntas: si hay otra forma de obtener ataques emulados, o si hay una forma de validar exposiciones en la nube sin ejecutar nada en una cuenta de producción. Este artículo trata de la segunda. Confirma los detalles de Pentera con el proveedor antes de decidir nada.
Dos formas de producir pruebas
Un ataque emulado se comporta como un atacante. Parte de un punto de apoyo, intenta moverse, y la evidencia es lo que alcanzó: una credencial capturada, un host que controla, un rol que asumió. Para redes, Active Directory y parques de endpoints es la forma de prueba más directa que existe, y es lo que plataformas como Pentera están hechas para producir.
En el plano de control de AWS la prueba puede venir de otro sitio. Los movimientos de un atacante son llamadas a la API, y si cada llamada tiene éxito se decide antes de que nada se ejecute, por los documentos de política que AWS evalúa en conjunto: las políticas de identidad del llamante, cualquier límite de permisos, las políticas de control de servicios de la unidad organizativa, la política de confianza o de recursos del objetivo, y las claves de condición de cada declaración. Resolver esos documentos como lo haría AWS, para cada paso de una ruta, da el mismo allow o deny que obtendría la llamada. Si cada paso se resuelve en allow, la ruta está demostrada, y no se creó, invocó ni cambió nada. El artículo sobre análisis frente a validación recorre una cadena por ese proceso.
Cómo valida Pathbreak
Pathbreak se conecta mediante un rol entre cuentas de solo lectura, construye el grafo de principales, políticas, aristas de confianza y recursos, y razona sobre él para producir cadenas candidatas, incluidas las de varios saltos y entre cuentas. Valida cada cadena resolviendo la autorización completa de cada paso y registra el resultado como evidencia. Las rutas demostradas se clasifican según lo que alcanzan entre cuentas, cada una viene con el cambio concreto que la rompe, y una vez aplicado el cambio la ruta se reevalúa y se confirma eliminada. Como el método es de solo lectura, se ejecuta a diario contra producción sin ventana de cambios. En la cuenta de laboratorio de Pathbreak, un solo Deny sobre un rol eliminó 3,893 de 4,087 rutas demostradas, y dos cambios eliminaron el 80 por ciento del riesgo.
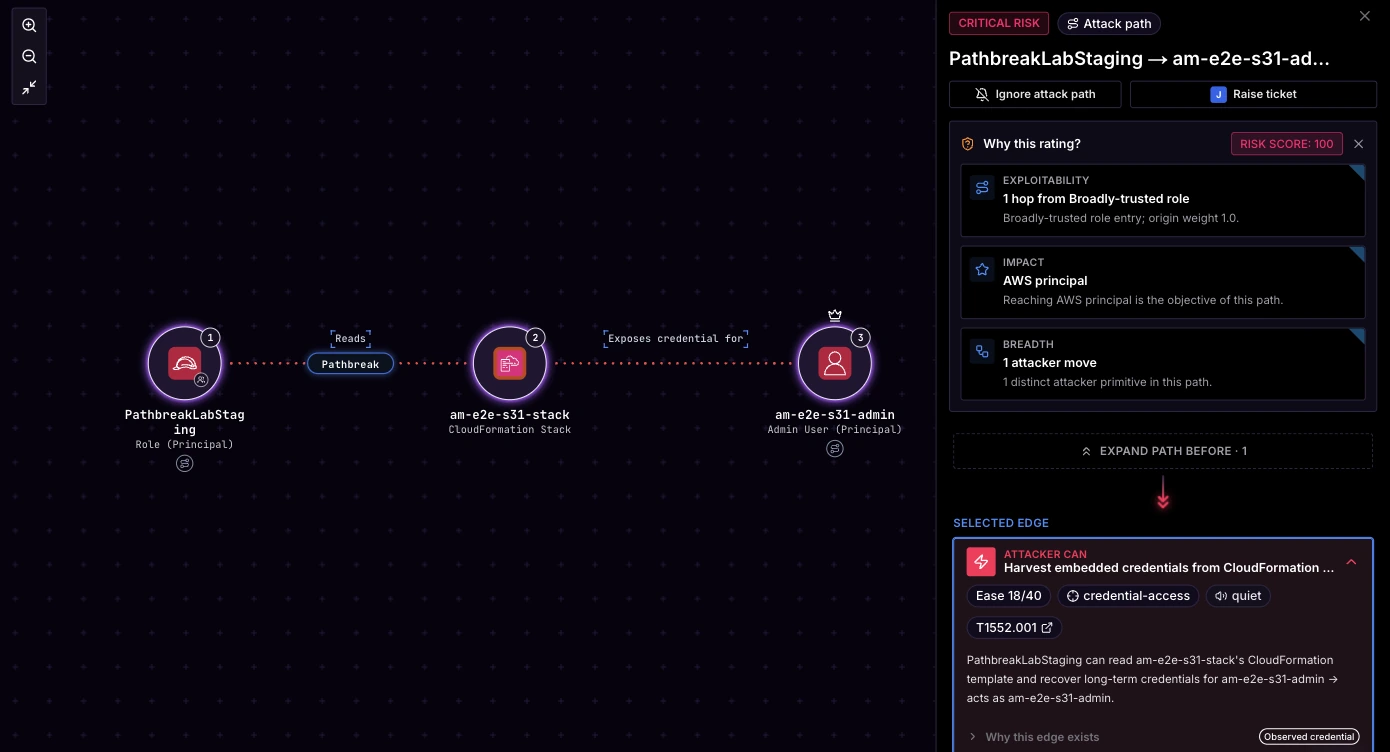
Comparación lado a lado
La tabla describe para qué está hecho cada enfoque, en sus propios términos.
| Dimensión | Pentera | Pathbreak |
|---|---|---|
| Método | Emula técnicas de atacante | Resuelve la autorización de AWS para cada paso de una ruta, en modo de solo lectura |
| Para qué está hecho | Redes internas, identidades, superficie de ataque externa, con un módulo de nube para AWS y Azure | El plano de control de AWS: escalada de privilegios de IAM, confianza entre cuentas, credenciales expuestas, puntos de entrada públicos |
| Evidencia | Lo que alcanzó el atacante emulado | El resultado de autorización de cada salto, registrado por ruta |
| Cadencia | Bajo demanda o programada, según el proveedor | Diaria, en todas las cuentas |
| Resultado | Hallazgos con el impacto conseguido y orientación para remediarlos | Rutas demostradas clasificadas por radio de impacto, el cambio que rompe cada una y una confirmación tras el cambio |
| Acceso necesario | Según la guía de despliegue del proveedor | Rol entre cuentas de solo lectura, nada se ejecuta |
Cuándo los ataques emulados son la respuesta correcta
Si el entorno que te preocupa está en tus propias instalaciones, si Active Directory es la joya de la corona, si necesitas pruebas de que un punto de apoyo por phishing en un endpoint lleva a algún sitio, o si un auditor quiere evidencia de que se emuló a un atacante de extremo a extremo, esa es la herramienta que debes usar. Pentera y sus pares están hechos para ello, y un módulo de nube encima tiene sentido cuando la nube es una parte de un entorno más amplio.
Cuándo añadir validación de solo lectura para AWS
Si AWS alberga tus datos sensibles y tus roles privilegiados, si el número de cuentas y roles es tan grande que las pruebas periódicas no pueden cubrirlo, o si quieres pruebas sin ventana de cambios, añade validación del plano de control. Los dos enfoques encajan bien: ataques emulados para las partes del entorno donde esa es la prueba que necesitas, y validación de solo lectura para el plano de control de AWS, cada día. Ambos complementan una evaluación manual de seguridad de AWS, y ninguno la sustituye. Los precios son por tramo de cuentas de AWS y están publicados, y el recorrido grabado muestra la vista de rutas validadas en una cuenta real.
Preguntas frecuentes
¿Es Pathbreak una alternativa a Pentera?
Para validar rutas de ataque en el plano de control de AWS, sí. Pathbreak demuestra cada ruta resolviendo la autorización real en modo de solo lectura, clasifica las rutas demostradas por radio de impacto y nombra el cambio que rompe cada una. Para ataques emulados contra redes, Active Directory y endpoints, Pentera y plataformas similares hacen algo que Pathbreak no hace.
¿Ejecuta Pathbreak ataques en mi cuenta de AWS?
No. En AWS cada movimiento del atacante es una llamada a la API decidida por documentos de política, así que Pathbreak resuelve esos documentos para cada paso de una ruta y registra el resultado. No se crea, invoca ni cambia nada, y por eso puede ejecutarse a diario contra producción.
¿Puedo usar Pathbreak junto a Pentera?
Sí. Los equipos usan ataques emulados para las partes del entorno donde esa es la prueba que necesitan y Pathbreak para la validación continua del plano de control de AWS. Los resultados son distintos y ambos alimentan el mismo programa de gestión de exposiciones.
¿Sustituye alguna de las dos herramientas a una evaluación manual de seguridad de AWS?
No. La validación automatizada cubre lo que puede automatizarse, de forma continua. Una evaluación manual cubre la lógica de la aplicación, el contexto de negocio y el criterio de un pentester con experiencia. Pathbreak está hecho para complementar ese trabajo.
Descubre las rutas de ataque demostradas en tus cuentas de AWS, sin ejecutar nada, y el cambio que rompe cada una.
Solicitar una demo Ver la demo