
 English
 Español
 Français
 Deutsch
 日本語
 한국어
 العربية
Pentera-Alternativen für AWS: Angriffspfade validieren, ohne Angriffe auszuführen
Wichtigste Erkenntnisse
- Pentera ist eine Plattform für automatisierte Sicherheitsvalidierung. Die öffentlichen Unterlagen beschreiben die Emulation von Angreifertechniken gegen interne Netzwerke, Identitäten und die externe Angriffsfläche, mit einem Cloud-Modul für AWS- und Azure-Konten seit 2024.
- In der AWS Control Plane ist jeder Schritt eines Angreifers ein API-Aufruf, über den eine Policy entscheidet, daher lässt sich ein Pfad read-only beweisen, indem man die Autorisierung für jeden Schritt auflöst. Genau so validiert Pathbreak.
- Pathbreak ordnet die bewiesenen Pfade nach dem Blast Radius, benennt die Änderung, die jeden einzelnen unterbricht, und bestätigt die Änderung im Nachhinein, täglich, ohne dass im Konto etwas ausgeführt wird.
- Die beiden Methoden beantworten verschiedene Fragen und passen zusammen: emulierte Angriffe für die Teile einer Umgebung, in denen das der benötigte Beweis ist, und read-only Auflösung der Autorisierung für die AWS Control Plane, jeden Tag.
- Keine der beiden ersetzt ein manuelles AWS Security Assessment; beide ergänzen eines.
Pentera ist einer der bekanntesten Namen in der automatisierten Sicherheitsvalidierung. Laut den öffentlichen Unterlagen emuliert die Plattform die Techniken, die ein Angreifer gegen interne Netzwerke, Identitäten und die externe Angriffsfläche einsetzen würde, und berichtet, welche davon erfolgreich waren. 2024 kam ein Cloud-Modul hinzu, das denselben Ansatz auf AWS- und Azure-Konten anwendet und nach Identitätskompromittierung, Rechteausweitung über Rollen, lateraler Bewegung zu Plattformdiensten und Codeausführung sucht. Teams, die nach Pentera-Alternativen suchen, stellen meist eine von zwei Fragen: Gibt es einen anderen Weg zu emulierten Angriffen, oder gibt es einen Weg, Cloud-Exposures zu validieren, ohne in einem Produktionskonto etwas auszuführen. In diesem Beitrag geht es um die zweite. Klären Sie die Details zu Pentera mit dem Anbieter, bevor Sie etwas entscheiden.
Zwei Wege, Beweise zu erzeugen
Ein emulierter Angriff verhält sich wie ein Angreifer. Er beginnt bei einem Brückenkopf, versucht sich weiterzubewegen, und der Beweis ist das, was er erreicht hat: erbeutete Zugangsdaten, ein Host unter seiner Kontrolle, eine übernommene Rolle. Für Netzwerke, Active Directory und Endpoint-Umgebungen ist das die direkteste verfügbare Form von Beweis, und genau dafür sind Plattformen wie Pentera gebaut.
In der AWS Control Plane kann der Beweis aus einer anderen Quelle kommen. Die Schritte eines Angreifers sind API-Aufrufe, und ob jeder Aufruf gelingt, wird entschieden, bevor irgendetwas läuft, durch die Policy-Dokumente, die AWS gemeinsam auswertet: die Identity Policies des Aufrufers, eine etwaige Permission Boundary, die Service Control Policies der Organisationseinheit, die Trust oder Resource Policy des Ziels und die Condition Keys jedes Statements. Löst man diese Dokumente so auf, wie AWS es täte, für jeden Schritt eines Pfads, erhält man dasselbe Allow oder Deny, das der Aufruf bekäme. Löst sich jeder Schritt zu Allow auf, ist der Pfad bewiesen, und nichts wurde erstellt, aufgerufen oder geändert. Der Beitrag zu Analyse vs. Validierung begleitet eine Kette durch diesen Prozess.
Wie Pathbreak validiert
Pathbreak verbindet sich über eine read-only kontoübergreifende Rolle, erstellt den Graphen aus Principals, Policies, Vertrauenskanten und Ressourcen und leitet daraus Kandidatenketten ab, einschließlich Multi-Hop- und kontoübergreifender Ketten. Es validiert jede Kette, indem es die vollständige Autorisierung für jeden Schritt auflöst, und hält das Ergebnis als Beleg fest. Bewiesene Pfade werden danach geordnet, was sie über Konten hinweg erreichen, zu jedem gehört die konkrete Änderung, die ihn unterbricht, und nachdem die Änderung ausgerollt ist, wird der Pfad erneut bewertet und als beseitigt bestätigt. Weil die Methode read-only ist, läuft sie täglich gegen die Produktion, ohne Wartungsfenster. Im Pathbreak-Laborkonto hat ein einziges Deny auf einer Rolle 3,893 von 4,087 bewiesenen Pfaden entfernt, und zwei Änderungen beseitigten 80 Prozent des Risikos.
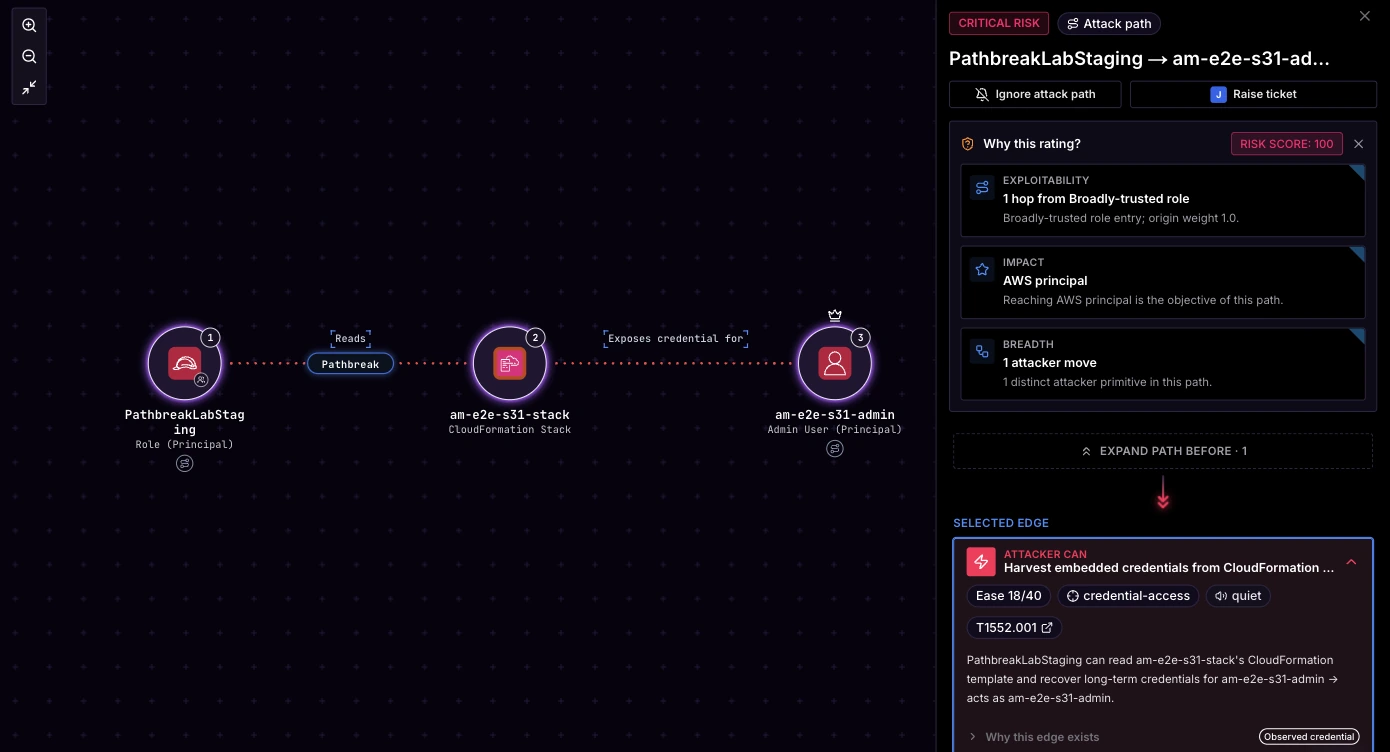
Im direkten Vergleich
Die Tabelle beschreibt, wofür jeder Ansatz gebaut ist, in dessen eigenen Begriffen.
| Dimension | Pentera | Pathbreak |
|---|---|---|
| Methode | Emuliert Angreifertechniken | Löst die AWS-Autorisierung für jeden Schritt eines Pfads auf, read-only |
| Gebaut für | Interne Netzwerke, Identitäten, externe Angriffsfläche, mit einem Cloud-Modul für AWS und Azure | Die AWS Control Plane: IAM Privilege Escalation, kontoübergreifendes Vertrauen, offengelegte Zugangsdaten, öffentliche Einstiegspunkte |
| Beleg | Was der emulierte Angreifer erreicht hat | Das Autorisierungsergebnis für jeden Hop, pro Pfad festgehalten |
| Rhythmus | Auf Abruf oder geplant, laut Anbieter | Täglich, über alle Konten hinweg |
| Ausgabe | Findings mit der erzielten Auswirkung und Hinweisen zur Behebung | Bewiesene Pfade nach Blast Radius geordnet, die Änderung, die jeden unterbricht, und eine Bestätigung nach der Änderung |
| Benötigter Zugriff | Laut Deployment-Leitfaden des Anbieters | Read-only kontoübergreifende Rolle, nichts wird ausgeführt |
Wann emulierte Angriffe die richtige Antwort sind
Wenn die Umgebung, um die Sie sich sorgen, on-premises liegt, wenn Active Directory das Kronjuwel ist, wenn Sie den Beweis brauchen, dass ein Phishing-Brückenkopf auf einem Endpoint irgendwohin führt, oder wenn ein Auditor Belege dafür will, dass ein Angreifer Ende zu Ende emuliert wurde, dann ist das das richtige Werkzeug. Pentera und vergleichbare Plattformen sind dafür gebaut, und ein Cloud-Modul obendrauf ergibt Sinn, wenn die Cloud ein Teil einer größeren Umgebung ist.
Wann Sie read-only Validierung für AWS hinzufügen sollten
Wenn AWS Ihre sensiblen Daten und privilegierten Rollen beherbergt, wenn die Zahl der Konten und Rollen so groß ist, dass periodisches Testen sie nicht abdecken kann, oder wenn Sie Beweise ohne Wartungsfenster wollen, fügen Sie die Validierung der Control Plane hinzu. Die beiden Ansätze passen gut zusammen: emulierte Angriffe für die Teile der Umgebung, in denen das der benötigte Beweis ist, und read-only Validierung für die AWS Control Plane, jeden Tag. Beide ergänzen ein manuelles AWS Security Assessment, und keiner ersetzt es. Die Preise richten sich nach der Anzahl der AWS-Konten und sind veröffentlicht, und die aufgezeichnete Demo zeigt die Ansicht validierter Pfade an einem realen Konto.
Häufig gestellte Fragen
Ist Pathbreak eine Pentera-Alternative?
Für die Validierung von Angriffspfaden in der AWS Control Plane ja. Pathbreak beweist jeden Pfad, indem es die reale Autorisierung read-only auflöst, ordnet bewiesene Pfade nach dem Blast Radius und benennt die Änderung, die jeden einzelnen unterbricht. Für emulierte Angriffe gegen Netzwerke, Active Directory und Endpoints leisten Pentera und ähnliche Plattformen etwas, das Pathbreak nicht tut.
Führt Pathbreak Angriffe in meinem AWS-Konto aus?
Nein. In AWS ist jeder Schritt eines Angreifers ein API-Aufruf, über den Policy-Dokumente entscheiden, daher löst Pathbreak diese Dokumente für jeden Schritt eines Pfads auf und hält das Ergebnis fest. Nichts wird erstellt, aufgerufen oder geändert, und deshalb kann es täglich gegen die Produktion laufen.
Kann ich Pathbreak neben Pentera einsetzen?
Ja. Teams nutzen emulierte Angriffe für die Teile der Umgebung, in denen das der benötigte Beweis ist, und Pathbreak für die kontinuierliche Validierung der AWS Control Plane. Die Ergebnisse sind unterschiedlich, und beide fließen in dasselbe Exposure-Management-Programm ein.
Ersetzt eines der beiden Werkzeuge ein manuelles AWS Security Assessment?
Nein. Automatisierte Validierung deckt ab, was sich automatisieren lässt, und das kontinuierlich. Ein manuelles Assessment deckt die Anwendungslogik, den geschäftlichen Kontext und das Urteil eines erfahrenen Testers ab. Pathbreak ist gebaut, um diese Arbeit zu ergänzen.
Sehen Sie die bewiesenen Angriffspfade in Ihren AWS-Konten, ohne dass etwas ausgeführt wird, und die Änderung, die jeden einzelnen unterbricht.
Demo anfragen Demo ansehen