
 English
 Español
 Français
 Deutsch
 日本語
 한국어
 العربية
Wiz-Alternativen für AWS-Angriffspfade: Was ein CNAPP beantwortet und was Pathbreak hinzufügt
Wichtigste Erkenntnisse
- Wiz ist eine Cloud-Native Application Protection Platform: das System of Record für Cloud-Inventar, Schwachstellen, Fehlkonfigurationen und Multi-Cloud-Posture, mit einer Angriffspfadanalyse auf Basis seines Security Graph.
- Prowler ist der weit verbreitete Open-Source-Scanner. Sein Attack-Paths-Feature, hinzugekommen in Version 5.17, lässt Sie einen Graphen Ihrer AWS-IAM-Beziehungen mit eingebauten und eigenen Abfragen durchsuchen.
- Pathbreak ist bewusst enger gefasst. Es deckt die AWS Control Plane ab, validiert jeden Angriffspfad gegen die reale Autorisierung, ordnet die bewiesenen Pfade nach dem Blast Radius, liefert die Änderung, die jeden einzelnen unterbricht, und bestätigt die Änderung im Nachhinein.
- Die meisten Teams, die nach einer Wiz-Alternative suchen, wollen eines von zwei Dingen: dieselbe Breite zu einem anderen Preis, oder eine validierte Antwort auf die Frage, welche dieser Pfade funktionieren. In diesem Beitrag geht es um das Zweite.
- Pathbreak läuft neben einem CNAPP oder anstelle eines eigenständigen Scanners. Es ergänzt ein manuelles AWS Security Assessment und ersetzt es nicht.
Suchanfragen nach Wiz-Alternativen kommen aus zwei Richtungen. Manche Teams wollen dieselbe Breite, ein CNAPP, das Inventar, Schwachstellen, Fehlkonfigurationen, Secrets, Container und Code über mehrere Clouds hinweg abdeckt, zu einem anderen Preis. Andere haben die Breite bereits und wollen eine validierte Antwort auf eine engere Frage: Welche der Angriffspfade auf dem Graphen funktionieren gegen die Autorisierung, die AWS auswertet, welcher Fix entfernt die meisten, und hat der Fix gehalten. Dieser Beitrag richtet sich an die zweite Gruppe. Er beschreibt, wofür ein CNAPP wie Wiz gebaut ist, was das Attack-Paths-Feature von Prowler leistet und was Pathbreak hinzufügt. Die Beschreibungen der Anbieter stammen aus deren öffentlichen Unterlagen; klären Sie die Details mit ihnen, bevor Sie etwas entscheiden.
Wofür Wiz gebaut ist
Wiz verbindet sich ohne Agenten mit Cloud-Konten, erstellt ein Inventar aus Workloads, Identitäten, Konfigurationen und Daten und legt die Findings auf einen Graphen, der zeigt, wie sie zusammenhängen. Seine Angriffspfadanalyse durchsucht diesen Graphen nach Ketten, in denen sich mehrere Probleme geringerer Schwere zu einer Route auf ein kritisches Asset verbinden, von Wiz als toxische Kombinationen bezeichnet, und ordnet die Ketten nach Auswirkung. Die öffentlichen Unterlagen beschreiben Laufzeitsignale eines Sensors, die in den Graphen einfließen, und Findings, die bis zum Code zurückverfolgt werden.
Das ist ein starkes System of Record. Lautet die Frage, was wir haben, wo es verwundbar ist und wie alles zusammenhängt, über AWS, Azure, Google Cloud, Kubernetes und Code hinweg, dann ist ein CNAPP das richtige Werkzeug, und Wiz ist eines der führenden.
Was Prowler Attack Paths leistet
Prowler ist der weit verbreitete Open-Source-Cloud-Scanner, und Version 5.17 brachte ein Attack-Paths-Feature für AWS. Während eines Scans erstellt es einen Graphen aus IAM-Principals, Policies, Vertrauensbeziehungen und Ressourcen und bietet dann eingebaute Abfragen, einige davon auf Basis der pathfinding.cloud-Forschung von Datadog, sowie eigene, schreibgeschützte openCypher-Abfragen, deren Ergebnisse als Graph gezeichnet werden. Es ist eine gute Möglichkeit, die IAM-Beziehungen in einem Konto zu erkunden, und ein echter Fortschritt für die Open-Source-Toolchain.
Was Pathbreak hinzufügt
Pathbreak ist für eine Frage in einer Cloud gebaut. Es verbindet sich read-only mit AWS, erstellt den Graphen, leitet daraus Kandidatenketten ab, einschließlich Multi-Hop- und kontoübergreifender Ketten, und validiert dann jede Kette Ende zu Ende, indem es die Autorisierung auflöst, die AWS für jeden Schritt auswerten würde: Identity Policies, Permission Boundaries, Service Control Policies, Trust und Resource Policies sowie Condition Keys. Nichts wird ausgeführt. Jeder bewiesene Pfad wird danach geordnet, was er über Konten hinweg erreicht, damit der erste Fix derjenige ist, der das meiste Risiko entfernt. Zu jedem Pfad gehört die konkrete Änderung, die ihn unterbricht. Nachdem die Änderung ausgerollt ist, wird der Pfad erneut bewertet und das Ergebnis festgehalten, sodass sich das Ticket auf Basis von Belegen schließen lässt.
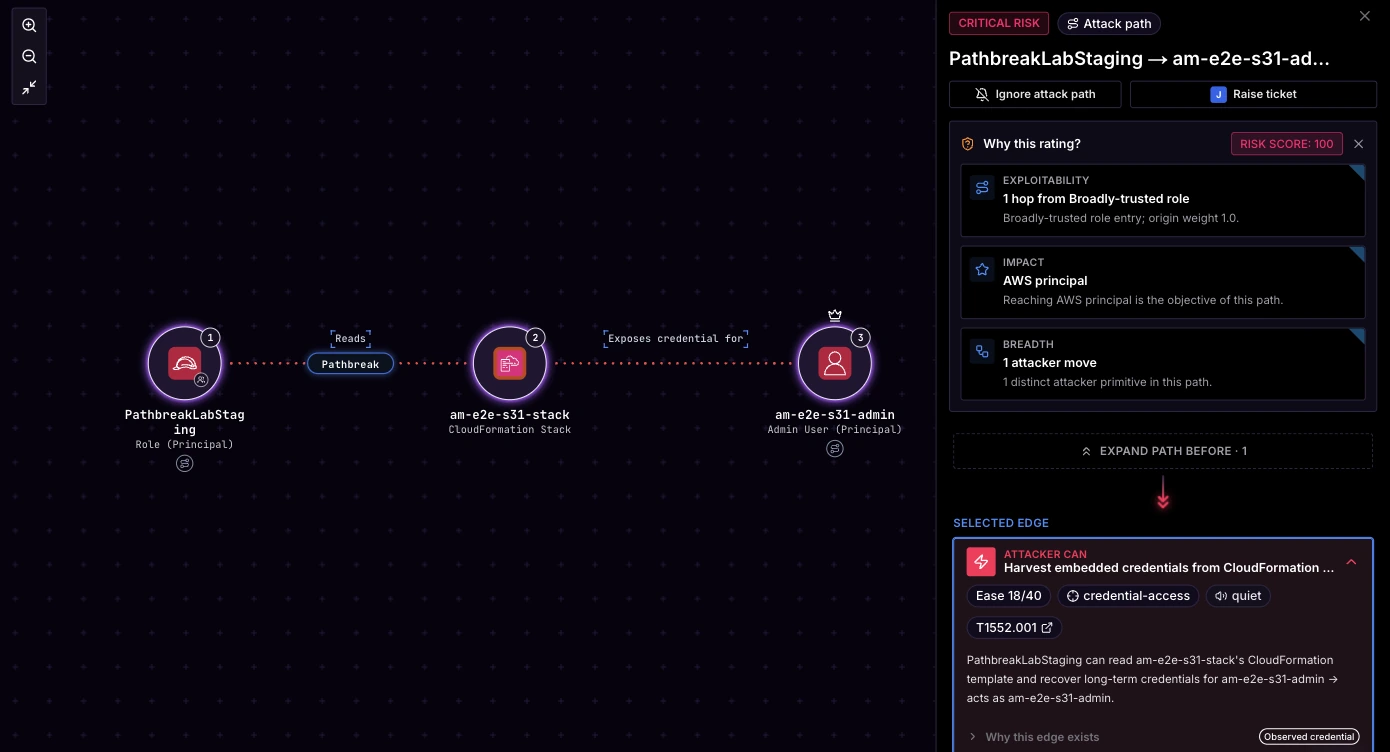
Im Pathbreak-Laborkonto schrumpften 4,942 Kandidatenpfade auf eine Liste, in der ein einziges Deny auf einer Rolle 3,893 von 4,087 bewiesenen Pfaden entfernte, und zwei Änderungen beseitigten 80 Prozent des Risikos. Der Beitrag zu Analyse vs. Validierung begleitet eine Kette von erreichbar bis bewiesen, und die aufgezeichnete Demo zeigt die Ansicht validierter Pfade an einem realen Konto.
Im direkten Vergleich
Die Tabelle beschreibt, wofür jedes Werkzeug gebaut ist, in dessen eigenen Begriffen.
| Dimension | CNAPP (Wiz, Orca) | Scanner (Prowler) | Pathbreak |
|---|---|---|---|
| Gebaut für | Eine gemeinsame Inventar-, Schwachstellen- und Posture-Ansicht über Clouds, Container und Code hinweg | Open-Source-Checks über mehrere Anbieter, mit Graph-Abfragen über AWS IAM | Validierte AWS-Angriffspfade, der Fix und die Bestätigung |
| Angriffspfade | Graphbasierte Analyse toxischer Kombinationen, nach Auswirkung geordnet | Eingebaute und eigene openCypher-Abfragen über den Scan-Graphen | Kandidatenketten, validiert gegen die vollständige AWS-Autorisierung, einschließlich kontoübergreifend |
| Ausgabe pro Pfad | Die Kette, ihre Schwere und Hinweise zur Behebung | Das passende Graphmuster | Das Autorisierungsergebnis für jeden Hop, der Blast Radius, die Änderung, die den Pfad unterbricht, und eine Bestätigung nach der Änderung |
| Cloud-Abdeckung | AWS, Azure, Google Cloud und weitere | AWS, Azure, Google Cloud, Kubernetes und weitere | Heute AWS, als Nächstes Azure und Entra ID |
| Exposure- und Compliance-Checks | Ja | Ja | Ja für AWS, Hunderte Checks und 44 Frameworks |
| Benötigter Zugriff | Read-only, optionaler Sensor für die Laufzeit | Read-only | Read-only kontoübergreifende Rolle, nichts wird ausgeführt |
Wann Wiz die richtige Antwort ist
Wenn Sie mehr als eine Cloud betreiben und ein Inventar, eine Schwachstellenansicht und einen Satz Policies über alle hinweg brauchen, behalten Sie das CNAPP. Wenn Ihre größten Lücken Container-Images, offengelegte Secrets im Code oder das Schwachstellenmanagement sind, ist das CNAPP der richtige Ort für diese Arbeit. Pathbreak versucht nicht, diese Plattform zu sein.
Wann Sie Pathbreak hinzufügen sollten
Wenn AWS der Ort ist, an dem Ihre sensiblen Daten und privilegierten Rollen liegen, und Sie jeden Angriffspfad gegen die reale Autorisierung bewiesen, nach seiner Reichweite geordnet und nach dem Fix als beseitigt bestätigt haben wollen, fügen Sie Pathbreak hinzu. Teams betreiben es neben Wiz, und Teams ohne CNAPP setzen es anstelle eines eigenständigen Scanners ein, da es die Exposure-Checks und die Compliance-Abdeckung ebenfalls mitbringt. In beiden Fällen ergänzt es ein manuelles AWS Security Assessment und ersetzt es nicht. Die Preise richten sich nach der Anzahl der AWS-Konten und sind veröffentlicht.
Häufig gestellte Fragen
Ist Pathbreak eine Wiz-Alternative?
Für validierte AWS-Angriffspfade ja. Für ein Multi-Cloud-CNAPP, das Inventar, Schwachstellen, Container und Code über mehrere Clouds hinweg abdeckt, nein. Pathbreak validiert AWS-Angriffspfade gegen die reale Autorisierung, ordnet sie nach dem Blast Radius und liefert die Änderung, die jeden einzelnen unterbricht. Es läuft neben Wiz oder anstelle eines eigenständigen Scanners.
Ersetzt Pathbreak ein CSPM?
Es kann einen eigenständigen AWS-Scanner oder ein CSPM ersetzen, da es neben den validierten Angriffspfaden Hunderte Exposure-Checks und 44 Compliance-Frameworks mitbringt. Teams mit einem vorhandenen CNAPP behalten es in der Regel und fügen Pathbreak für die Validierung hinzu.
Wie unterscheidet sich Pathbreak von Prowler Attack Paths?
Prowler Attack Paths lässt Sie einen Graphen Ihrer AWS-IAM-Beziehungen mit eingebauten und eigenen Abfragen durchsuchen. Pathbreak validiert jeden Kandidatenpfad, indem es Identity Policies, SCPs, Permission Boundaries, Trust Policies und Bedingungen für jeden Schritt auflöst, ordnet die bewiesenen Pfade kontoübergreifend nach dem Blast Radius, benennt die Änderung, die jeden einzelnen unterbricht, und bestätigt die Änderung im Nachhinein.
Ersetzt Pathbreak ein manuelles AWS Security Assessment?
Nein. Es ergänzt eines. Pathbreak deckt die Angriffspfade der Control Plane kontinuierlich und read-only ab. Ein manuelles Assessment deckt die Anwendungslogik, die Teile einer Umgebung außerhalb der Control Plane und das Urteil eines erfahrenen Testers ab.
Sehen Sie, welche Angriffspfade in Ihren AWS-Konten bewiesen sind, neben dem, was Sie heute bereits einsetzen.
Demo anfragen Demo ansehen