
 English
 Español
 Français
 Deutsch
 日本語
 한국어
 العربية
Alternativas a Wiz para rutas de ataque en AWS: qué responde un CNAPP y qué añade Pathbreak
Puntos clave
- Wiz es una plataforma de protección de aplicaciones nativas de la nube: el sistema de referencia para el inventario en la nube, las vulnerabilidades, las configuraciones incorrectas y la postura multinube, con análisis de rutas de ataque construido sobre su Security Graph.
- Prowler es el escáner de código abierto más extendido. Su función Attack Paths, añadida en la versión 5.17, permite consultar un grafo de las relaciones de IAM de tu AWS con consultas integradas y personalizadas.
- Pathbreak es más acotado por decisión propia. Cubre el plano de control de AWS, valida cada ruta de ataque contra la autorización real, clasifica las rutas demostradas por radio de impacto, devuelve el cambio que rompe cada una y confirma el cambio después.
- La mayoría de los equipos que buscan una alternativa a Wiz quieren una de dos cosas: la misma amplitud a otro precio, o una respuesta validada a "cuáles de estas rutas funcionan". Este artículo trata de la segunda.
- Pathbreak funciona junto a un CNAPP o en lugar de un escáner independiente. Complementa una evaluación manual de seguridad de AWS y no la sustituye.
Las búsquedas de alternativas a Wiz vienen de dos sitios. Algunos equipos quieren la misma amplitud, un CNAPP que cubra inventario, vulnerabilidades, configuraciones incorrectas, secretos, contenedores y código en varias nubes, a otro precio. Otros ya tienen esa amplitud y quieren una respuesta validada a una pregunta más concreta: de todas las rutas de ataque del grafo, cuáles funcionan contra la autorización que AWS evalúa, qué solución elimina más y si la solución se mantuvo. Este artículo es para el segundo grupo. Describe para qué está hecho un CNAPP como Wiz, qué hace la función Attack Paths de Prowler y qué añade Pathbreak. Las descripciones de los proveedores se basan en los materiales públicos de cada uno; confirma los detalles con ellos antes de decidir nada.
Para qué está hecho Wiz
Wiz se conecta a las cuentas de nube sin agentes, construye un inventario de cargas de trabajo, identidades, configuraciones y datos, y coloca los hallazgos en un grafo que muestra cómo se relacionan. Su análisis de rutas de ataque busca en ese grafo cadenas en las que varios problemas de menor severidad se combinan en una vía hacia un activo crítico, lo que Wiz llama combinaciones tóxicas, y clasifica las cadenas por impacto. Sus materiales públicos describen señales de runtime procedentes de un sensor que alimentan el grafo y hallazgos rastreados hasta el código.
Es un sistema de referencia sólido. Si la pregunta es "qué tenemos, dónde es vulnerable y cómo se conecta todo" en AWS, Azure, Google Cloud, Kubernetes y código, un CNAPP es la herramienta adecuada y Wiz es uno de los líderes.
Qué hace Prowler Attack Paths
Prowler es el escáner de nube de código abierto más extendido, y la versión 5.17 añadió una función Attack Paths para AWS. Durante un escaneo construye un grafo de principales de IAM, políticas, relaciones de confianza y recursos, y después ofrece consultas integradas, algunas basadas en la investigación pathfinding.cloud de Datadog, además de consultas openCypher personalizadas de solo lectura, con los resultados dibujados como grafo. Es una buena forma de explorar las relaciones de IAM de una cuenta, y un avance real para las herramientas de código abierto.
Qué añade Pathbreak
Pathbreak está hecho para una pregunta en una nube. Se conecta a AWS en modo de solo lectura, construye el grafo, razona sobre él para producir cadenas candidatas, incluidas las de varios saltos y entre cuentas, y luego valida cada cadena de extremo a extremo resolviendo la autorización que AWS evaluaría en cada paso: políticas de identidad, límites de permisos, políticas de control de servicios, políticas de confianza y de recursos, y claves de condición. No se ejecuta nada. Cada ruta demostrada se clasifica según lo que alcanza entre cuentas, de modo que la primera solución es la que elimina más riesgo. Cada ruta viene con el cambio concreto que la rompe. Una vez aplicado el cambio, la ruta se reevalúa y el resultado queda registrado, así que el ticket se cierra con evidencia.
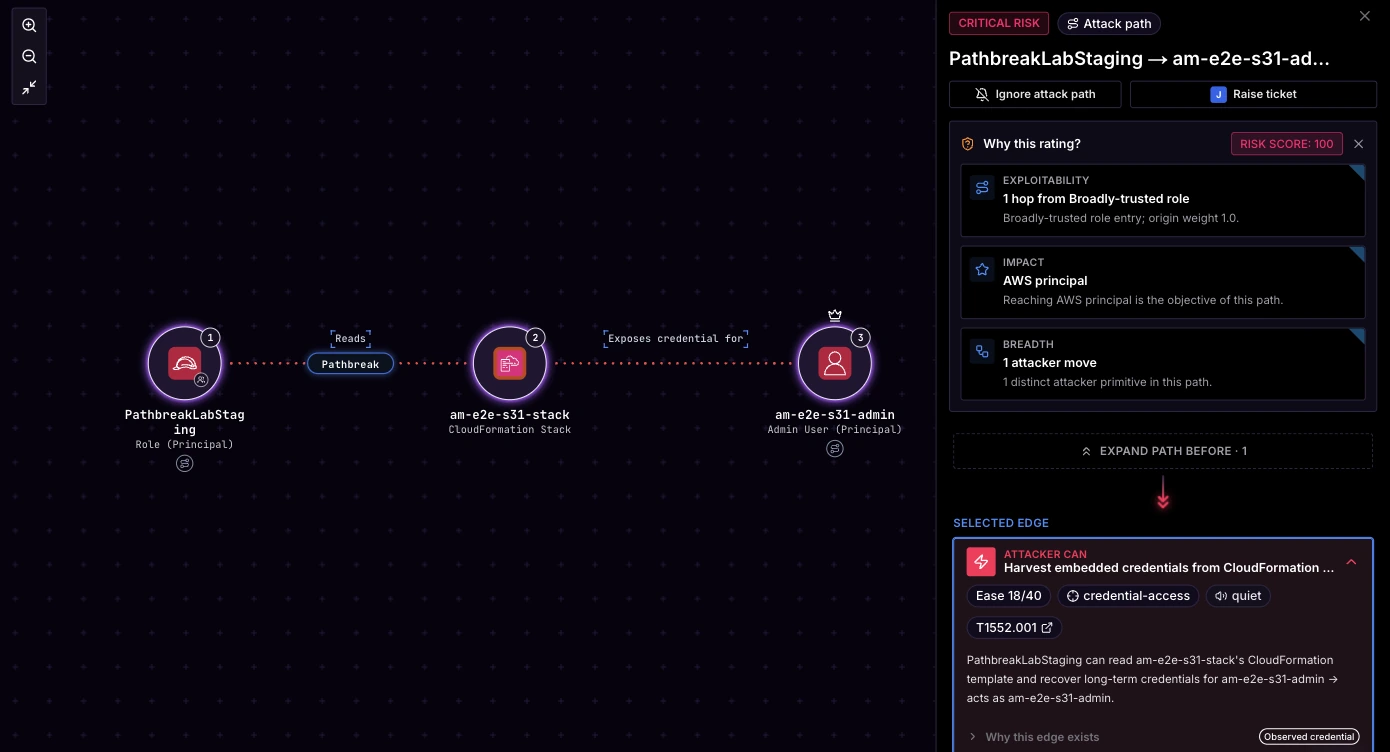
En la cuenta de laboratorio de Pathbreak, 4,942 rutas candidatas se redujeron a una lista en la que un solo Deny sobre un rol eliminó 3,893 de 4,087 rutas demostradas, y dos cambios eliminaron el 80 por ciento del riesgo. El artículo sobre análisis frente a validación recorre una cadena desde alcanzable hasta demostrada, y el recorrido grabado muestra la vista de rutas validadas en una cuenta real.
Comparación lado a lado
La tabla describe para qué está hecha cada herramienta, en sus propios términos.
| Dimensión | CNAPP (Wiz, Orca) | Escáner (Prowler) | Pathbreak |
|---|---|---|---|
| Para qué está hecho | Una vista única de inventario, vulnerabilidades y postura en nubes, contenedores y código | Comprobaciones de código abierto en varios proveedores, con consultas de grafo sobre IAM de AWS | Rutas de ataque de AWS validadas, la solución y la confirmación |
| Rutas de ataque | Análisis basado en grafo de combinaciones tóxicas, clasificadas por impacto | Consultas openCypher integradas y personalizadas sobre el grafo del escaneo | Cadenas candidatas validadas contra la autorización completa de AWS, incluidas las que cruzan cuentas |
| Resultado por ruta | La cadena, su severidad y orientación para remediarla | El patrón de grafo coincidente | El resultado de autorización de cada salto, el radio de impacto, el cambio que rompe la ruta y una confirmación tras el cambio |
| Cobertura de nubes | AWS, Azure, Google Cloud y más | AWS, Azure, Google Cloud, Kubernetes y más | AWS hoy, Azure y Entra ID a continuación |
| Comprobaciones de exposición y cumplimiento | Sí | Sí | Sí para AWS, cientos de comprobaciones y 44 marcos |
| Acceso necesario | Solo lectura, sensor opcional para runtime | Solo lectura | Rol entre cuentas de solo lectura, nada se ejecuta |
Cuándo Wiz es la respuesta correcta
Si operas más de una nube y necesitas un inventario, una vista de vulnerabilidades y un conjunto de políticas común para todas, conserva el CNAPP. Si tus mayores carencias son las imágenes de contenedores, los secretos expuestos en el código o la gestión de vulnerabilidades, el CNAPP es el lugar adecuado para ese trabajo. Pathbreak no intenta ser esa plataforma.
Cuándo añadir Pathbreak
Si AWS es donde están tus datos sensibles y tus roles privilegiados, y quieres que cada ruta de ataque se demuestre contra la autorización real, se clasifique según lo que alcanza y se confirme eliminada tras la solución, añade Pathbreak. Hay equipos que lo usan junto a Wiz, y equipos sin CNAPP que lo usan en lugar de un escáner independiente, ya que también incluye las comprobaciones de exposición y la cobertura de cumplimiento. En ambos casos complementa una evaluación manual de seguridad de AWS y no la sustituye. Los precios son por tramo de cuentas de AWS y están publicados.
Preguntas frecuentes
¿Es Pathbreak una alternativa a Wiz?
Para rutas de ataque de AWS validadas, sí. Para un CNAPP multinube que cubra inventario, vulnerabilidades, contenedores y código en varias nubes, no. Pathbreak valida las rutas de ataque de AWS contra la autorización real, las clasifica por radio de impacto y entrega el cambio que rompe cada una. Funciona junto a Wiz o en lugar de un escáner independiente.
¿Sustituye Pathbreak a un CSPM?
Puede sustituir a un escáner o CSPM independiente para AWS, ya que incluye cientos de comprobaciones de exposición y 44 marcos de cumplimiento junto a las rutas de ataque validadas. Los equipos que ya tienen un CNAPP suelen conservarlo y añadir Pathbreak para la validación.
¿En qué se diferencia Pathbreak de Prowler Attack Paths?
Prowler Attack Paths permite consultar un grafo de las relaciones de IAM de tu AWS con consultas integradas y personalizadas. Pathbreak valida cada ruta candidata resolviendo políticas de identidad, SCP, límites de permisos, políticas de confianza y condiciones en cada paso, clasifica las rutas demostradas por radio de impacto entre cuentas, nombra el cambio que rompe cada una y confirma el cambio después.
¿Sustituye Pathbreak a una evaluación manual de seguridad de AWS?
No. La complementa. Pathbreak cubre las rutas de ataque del plano de control de forma continua y en modo de solo lectura. Una evaluación manual cubre la lógica de la aplicación, las partes de un entorno que quedan fuera del plano de control y el criterio de un pentester con experiencia.
Descubre qué rutas de ataque de tus cuentas de AWS están demostradas, junto a lo que ya uses hoy.
Solicitar una demo Ver la demo