
 English
 Español
 Français
 Deutsch
 日本語
 한국어
 العربية
AWS 攻撃経路における Wiz の代替: CNAPP が答えるものと Pathbreak が加えるもの
要点
- Wiz はクラウドネイティブアプリケーション保護プラットフォーム (CNAPP) です。クラウドのインベントリ、脆弱性、設定ミス、マルチクラウドのポスチャを一元的に記録するシステムであり、Security Graph の上に攻撃経路分析が構築されています。
- Prowler は広く使われているオープンソースのスキャナーです。バージョン 5.17 で追加された Attack Paths 機能では、組み込みクエリとカスタムクエリを使って AWS IAM の関係グラフを照会できます。
- Pathbreak はあえて範囲を絞っています。AWS のコントロールプレーンを対象とし、各攻撃経路を実際の認可と照らし合わせて検証し、実証済みの経路を影響範囲で順位付けし、それぞれを断ち切る変更を提示し、その後に変更の効果を確認します。
- Wiz の代替を探しているチームの多くは、次の 2 つのどちらかを求めています。同じ幅広さを別の価格で得ること、あるいは「これらの経路のうちどれが成立するのか」に対する検証済みの答えです。この記事は後者についてのものです。
- Pathbreak は CNAPP と並行して、あるいは単体のスキャナーの代わりに運用できます。手動の AWS セキュリティ評価を補完するものであり、それに取って代わるものではありません。
Wiz の代替を探す理由は 2 つに分かれます。あるチームは同じ幅広さ、つまり複数のクラウドにわたってインベントリ、脆弱性、設定ミス、シークレット、コンテナ、コードをカバーする CNAPP を、別の価格で求めています。別のチームはすでに幅広さを手にしており、より限定された問いに対する検証済みの答えを求めています。グラフ上のすべての攻撃経路のうち、AWS が評価する認可に対して実際に成立するのはどれか、どの修正が最も多くを取り除くか、そしてその修正は効果を保っているか、という問いです。この記事は後者のチームに向けたものです。Wiz のような CNAPP が何のために作られているか、Prowler の Attack Paths 機能が何をするか、そして Pathbreak が何を加えるかを説明します。各ベンダーの説明は各社の公開資料に基づいています。何かを決める前に、詳細は各ベンダーに確認してください。
Wiz が作られている目的
Wiz はエージェントなしでクラウドアカウントに接続し、ワークロード、ID、設定、データのインベントリを構築して、検出結果をそれらの関係を示すグラフ上に配置します。その攻撃経路分析は、深刻度の低い複数の問題が組み合わさって重要な資産への経路になる連鎖をグラフから探し出し (Wiz はこれを有害な組み合わせと呼びます)、その連鎖を影響度で順位付けします。公開資料では、センサーからのランタイムシグナルがグラフに取り込まれ、検出結果がコードまでさかのぼって追跡されると説明されています。
これは優れた記録システムです。AWS、Azure、Google Cloud、Kubernetes、コードにわたって「何を持っていて、どこが脆弱で、それらがどうつながっているか」を問うのであれば、CNAPP が適切なツールであり、Wiz はその代表格です。
Prowler Attack Paths が行うこと
Prowler は広く使われているオープンソースのクラウドスキャナーで、バージョン 5.17 で AWS 向けの Attack Paths 機能が追加されました。スキャン中に IAM プリンシパル、ポリシー、信頼関係、リソースのグラフを構築し、組み込みクエリ (一部は Datadog の pathfinding.cloud の研究に基づくもの) と、読み取り専用のカスタム openCypher クエリを提供して、結果をグラフとして描画します。アカウント内の IAM の関係を探索するのに適した方法であり、オープンソースのツールチェーンにとって確かな前進です。
Pathbreak が加えるもの
Pathbreak は 1 つのクラウドにおける 1 つの問いのために作られています。AWS に読み取り専用で接続し、グラフを構築し、それをもとに推論してマルチホップやクロスアカウントを含む候補の連鎖を生成し、各ステップについて AWS が評価する認可、すなわち ID ポリシー、アクセス許可の境界、サービスコントロールポリシー、信頼ポリシーとリソースポリシー、条件キーを解決することで、各連鎖をエンドツーエンドで検証します。何も実行しません。実証済みの各経路はアカウントをまたいで到達するものに応じて順位付けされるため、最初の修正が最も多くのリスクを取り除くものになります。各経路には、それを断ち切る具体的な変更が付きます。変更が適用されると経路は再評価され、その結果が記録されるので、チケットは証拠に基づいてクローズされます。
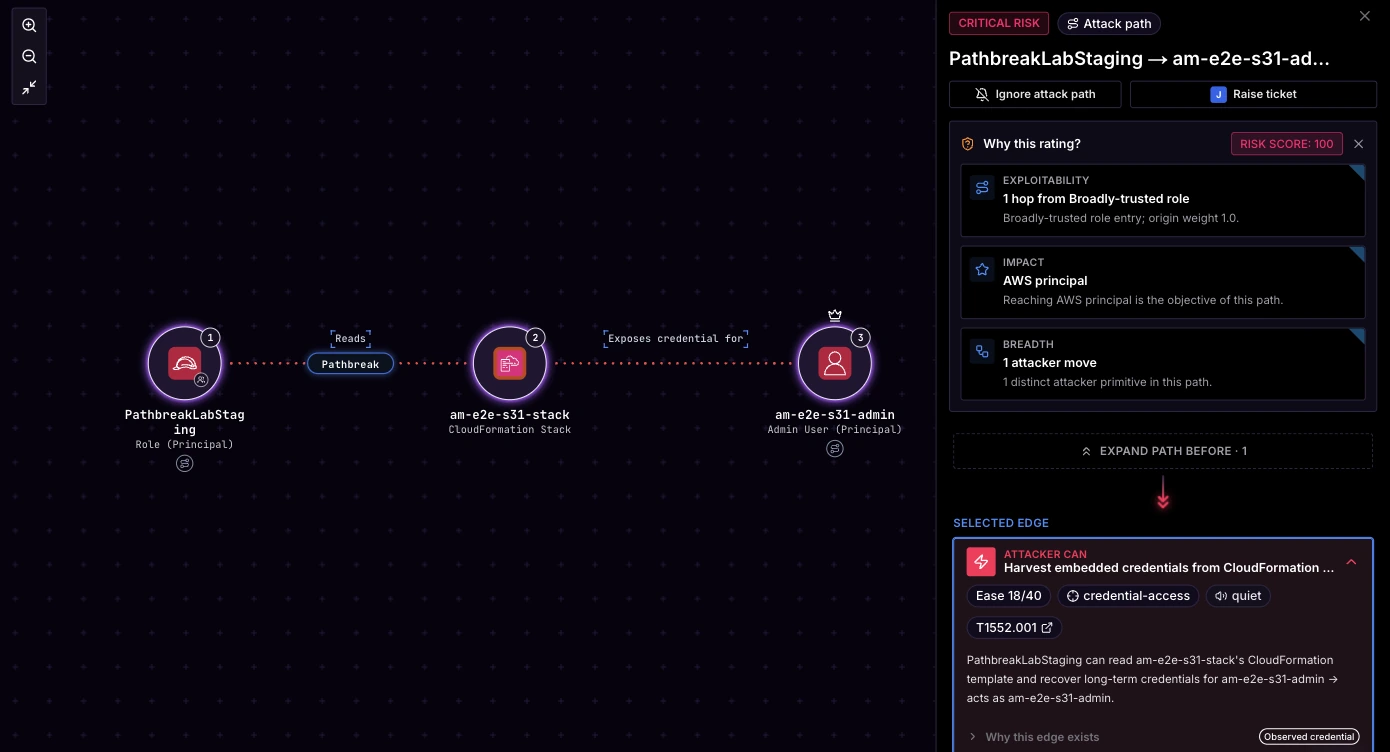
Pathbreak のラボアカウントでは、4,942 本の候補経路が絞り込まれ、1 つのロールに対する 1 つの Deny で 4,087 本の実証済み経路のうち 3,893 本がなくなり、2 つの変更でリスクの 80 パーセントが取り除かれました。分析と検証の違いを扱った記事では 1 つの連鎖を到達可能から実証済みまで追っており、録画したウォークスルーでは実際のアカウントでの検証済み経路ビューを紹介しています。
並べて比較
この表は、各ツールが何のために作られているかを、それぞれの言葉で説明したものです。
| 観点 | CNAPP (Wiz、Orca) | スキャナー (Prowler) | Pathbreak |
|---|---|---|---|
| 目的 | クラウド、コンテナ、コードにわたるインベントリ、脆弱性、ポスチャの一元的なビュー | 複数プロバイダーにわたるオープンソースのチェックと、AWS IAM に対するグラフクエリ | 検証済みの AWS 攻撃経路、修正、確認 |
| 攻撃経路 | 有害な組み合わせのグラフベース分析、影響度で順位付け | スキャングラフに対する組み込みおよびカスタムの openCypher クエリ | クロスアカウントを含め、AWS の完全な認可に対して検証された候補の連鎖 |
| 経路ごとの出力 | 連鎖、その深刻度、修復のガイダンス | 一致したグラフパターン | ホップごとの認可結果、影響範囲、経路を断ち切る変更、変更後の確認 |
| クラウドの対応範囲 | AWS、Azure、Google Cloud など | AWS、Azure、Google Cloud、Kubernetes など | 現在は AWS、次に Azure と Entra ID |
| 露出とコンプライアンスのチェック | あり | あり | AWS についてあり、数百のチェックと 44 のフレームワーク |
| 必要なアクセス | 読み取り専用、ランタイム用のセンサーは任意 | 読み取り専用 | 読み取り専用のクロスアカウントロール、何も実行しない |
Wiz が適している場合
複数のクラウドを運用していて、それらにまたがる 1 つのインベントリ、1 つの脆弱性ビュー、1 組のポリシーが必要なら、CNAPP を使い続けてください。最大の課題がコンテナイメージ、コード内に露出したシークレット、脆弱性管理であれば、その作業には CNAPP が適しています。Pathbreak はそのようなプラットフォームになろうとはしていません。
Pathbreak を追加すべき場合
機微なデータと特権ロールが AWS にあり、各攻撃経路を実際の認可に対して実証し、到達するものに応じて順位付けし、修正後に消えたことを確認したいなら、Pathbreak を追加してください。Wiz と並行して運用しているチームもあれば、CNAPP を持たないチームが単体のスキャナーの代わりに使っている例もあります。露出チェックとコンプライアンスのカバレッジも備えているためです。どちらの場合も、手動の AWS セキュリティ評価を補完するものであり、それに取って代わるものではありません。料金は AWS アカウント数の区分に基づいており、公開されています。
よくある質問
Pathbreak は Wiz の代替になりますか。
検証済みの AWS 攻撃経路については、はい。複数のクラウドにわたってインベントリ、脆弱性、コンテナ、コードをカバーするマルチクラウドの CNAPP としては、いいえ。Pathbreak は AWS の攻撃経路を実際の認可に対して検証し、影響範囲で順位付けし、それぞれを断ち切る変更を提示します。Wiz と並行して、あるいは単体のスキャナーの代わりに運用できます。
Pathbreak は CSPM の代わりになりますか。
単体の AWS スキャナーや CSPM の代わりになり得ます。検証済みの攻撃経路に加えて、数百の露出チェックと 44 のコンプライアンスフレームワークを備えているためです。すでに CNAPP を導入しているチームは、通常それを使い続け、検証のために Pathbreak を追加します。
Pathbreak は Prowler Attack Paths とどう違いますか。
Prowler Attack Paths では、組み込みクエリとカスタムクエリを使って AWS IAM の関係グラフを照会できます。Pathbreak は、各ステップについて ID ポリシー、SCP、アクセス許可の境界、信頼ポリシー、条件を解決することで候補の経路を 1 つずつ検証し、実証済みの経路をアカウント全体での影響範囲で順位付けし、それぞれを断ち切る変更を示し、その後に変更の効果を確認します。
Pathbreak は手動の AWS セキュリティ評価の代わりになりますか。
いいえ。補完するものです。Pathbreak はコントロールプレーンの攻撃経路を継続的かつ読み取り専用でカバーします。手動の評価は、アプリケーションロジック、コントロールプレーンの外にある環境の部分、そして経験豊富なテスターの判断をカバーします。