
 English
 Español
 Français
 Deutsch
 日本語
 한국어
 العربية
Alternatives à Wiz pour les chemins d'attaque AWS : ce qu'un CNAPP répond et ce que Pathbreak ajoute
Points clés
- Wiz est une plateforme de protection des applications cloud natives : le référentiel de l'inventaire cloud, des vulnérabilités, des mauvaises configurations et de la posture multi-cloud, avec une analyse des chemins d'attaque construite sur son Security Graph.
- Prowler est le scanner open source largement utilisé. Sa fonction Attack Paths, ajoutée dans la version 5.17, permet d'interroger un graphe de vos relations IAM AWS avec des requêtes intégrées et personnalisées.
- Pathbreak est plus étroit, par choix. Il couvre le plan de contrôle AWS, valide chaque chemin d'attaque face à l'autorisation réelle, classe les chemins prouvés par rayon d'impact, renvoie le changement qui brise chacun d'eux et confirme ce changement ensuite.
- La plupart des équipes qui cherchent une alternative à Wiz veulent l'une de deux choses : la même étendue à un autre prix, ou une réponse validée à la question « lesquels de ces chemins fonctionnent ». Cet article porte sur la seconde.
- Pathbreak fonctionne aux côtés d'un CNAPP ou à la place d'un scanner autonome. Il complète une évaluation manuelle de sécurité AWS et ne la remplace pas.
Les recherches d'alternatives à Wiz viennent de deux endroits. Certaines équipes veulent la même étendue, un CNAPP qui couvre l'inventaire, les vulnérabilités, les mauvaises configurations, les secrets, les conteneurs et le code sur plusieurs clouds, à un autre prix. D'autres ont déjà cette étendue et veulent une réponse validée à une question plus étroite : de tous les chemins d'attaque du graphe, lesquels fonctionnent face à l'autorisation qu'AWS évalue, quel correctif en supprime le plus, et le correctif a-t-il tenu. Cet article s'adresse au second groupe. Il décrit ce pour quoi un CNAPP comme Wiz est conçu, ce que fait la fonction Attack Paths de Prowler, et ce que Pathbreak ajoute. Les descriptions des éditeurs sont tirées de leurs documents publics ; confirmez les détails auprès d'eux avant toute décision.
Ce pour quoi Wiz est conçu
Wiz se connecte aux comptes cloud sans agent, construit un inventaire des charges de travail, des identités, des configurations et des données, et place les résultats sur un graphe qui montre comment ils sont liés. Son analyse des chemins d'attaque parcourt ce graphe à la recherche de chaînes où plusieurs problèmes de moindre gravité se combinent en une route vers un actif critique, ce que Wiz appelle des combinaisons toxiques, et classe ces chaînes par impact. Ses documents publics décrivent des signaux d'exécution venant d'un capteur qui alimentent le graphe, et des résultats remontés jusqu'au code.
C'est un référentiel solide. Si la question est « qu'avons-nous, où est-ce vulnérable et comment tout cela est-il relié » sur AWS, Azure, Google Cloud, Kubernetes et le code, un CNAPP est le bon outil et Wiz en est un des leaders.
Ce que fait Prowler Attack Paths
Prowler est le scanner cloud open source largement utilisé, et la version 5.17 a ajouté une fonction Attack Paths pour AWS. Pendant une analyse, il construit un graphe des principaux IAM, des politiques, des relations de confiance et des ressources, puis propose des requêtes intégrées, certaines fondées sur la recherche pathfinding.cloud de Datadog, ainsi que des requêtes openCypher personnalisées en lecture seule, avec les résultats dessinés sous forme de graphe. C'est une bonne façon d'explorer les relations IAM d'un compte, et un vrai pas en avant pour l'outillage open source.
Ce que Pathbreak ajoute
Pathbreak est conçu pour une seule question dans un seul cloud. Il se connecte à AWS en lecture seule, construit le graphe, raisonne dessus pour produire des chaînes candidates, y compris à plusieurs sauts et entre comptes, puis valide chaque chaîne de bout en bout en résolvant l'autorisation qu'AWS évaluerait à chaque étape : politiques d'identité, limites de permissions, politiques de contrôle de service, politiques de confiance et de ressource, et clés de condition. Rien n'est exécuté. Chaque chemin prouvé est classé selon ce qu'il atteint sur l'ensemble des comptes, pour que le premier correctif soit celui qui supprime le plus de risque. Chaque chemin vient avec le changement précis qui le brise. Une fois le changement déployé, le chemin est réévalué et le résultat est enregistré, pour que le ticket se ferme sur une preuve.
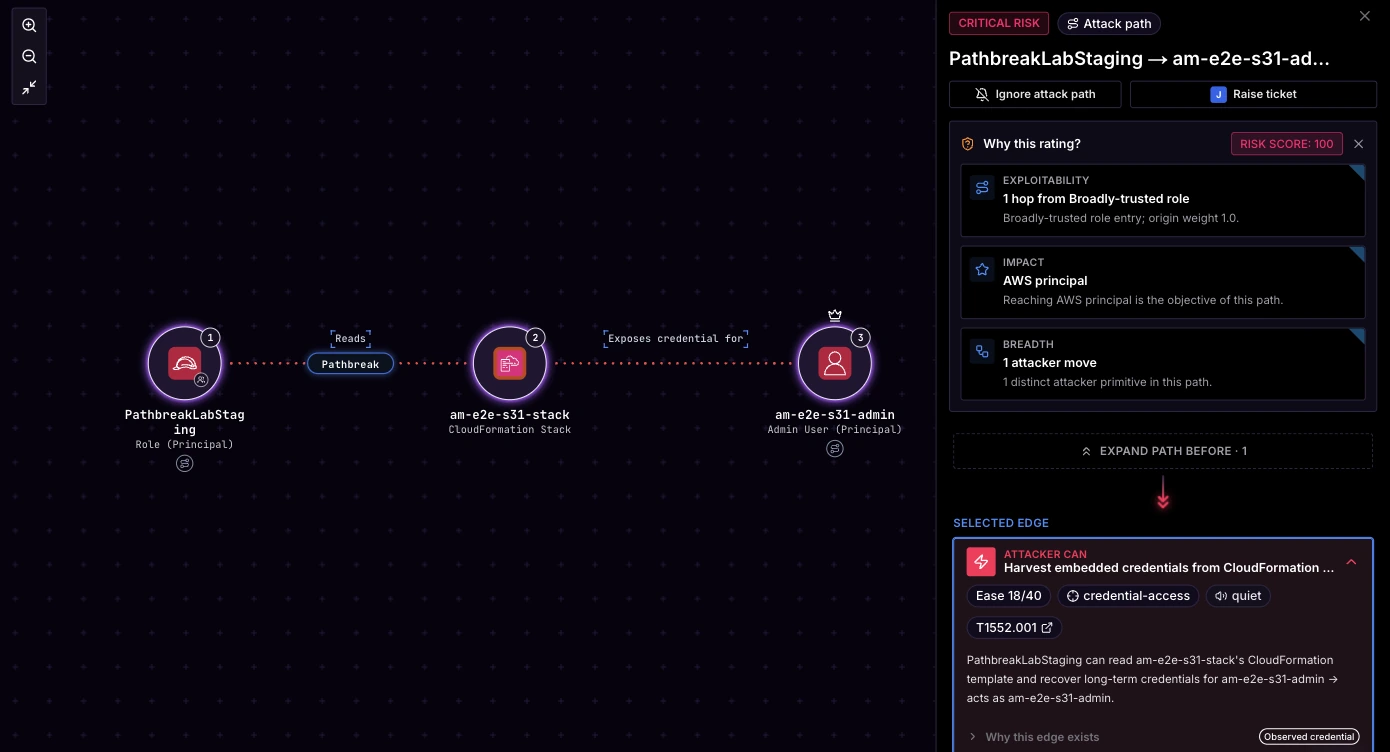
Dans le compte de laboratoire Pathbreak, 4,942 chemins candidats se sont réduits à une liste où un seul Deny sur un rôle a supprimé 3,893 chemins prouvés sur 4,087, et deux changements ont supprimé 80 pour cent du risque. L'article analyse ou validation suit une chaîne depuis « atteignable » jusqu'à « prouvée », et la démonstration enregistrée montre la vue des chemins validés sur un compte réel.
Côte à côte
Le tableau décrit ce pour quoi chaque outil est conçu, dans ses propres termes.
| Dimension | CNAPP (Wiz, Orca) | Scanner (Prowler) | Pathbreak |
|---|---|---|---|
| Conçu pour | Une seule vue de l'inventaire, des vulnérabilités et de la posture sur les clouds, les conteneurs et le code | Des vérifications open source multi-fournisseurs, avec des requêtes de graphe sur l'IAM AWS | Des chemins d'attaque AWS validés, le correctif et la confirmation |
| Chemins d'attaque | Analyse sur graphe des combinaisons toxiques, classées par impact | Requêtes openCypher intégrées et personnalisées sur le graphe de l'analyse | Chaînes candidates validées face à l'autorisation AWS complète, y compris entre comptes |
| Résultat par chemin | La chaîne, sa gravité et des conseils de remédiation | Le motif de graphe correspondant | Le résultat d'autorisation à chaque saut, le rayon d'impact, le changement qui brise le chemin et une confirmation après le changement |
| Couverture cloud | AWS, Azure, Google Cloud et plus | AWS, Azure, Google Cloud, Kubernetes et plus | AWS aujourd'hui, Azure et Entra ID ensuite |
| Vérifications d'exposition et de conformité | Oui | Oui | Oui pour AWS, des centaines de vérifications et 44 référentiels |
| Accès requis | Lecture seule, capteur optionnel pour l'exécution | Lecture seule | Rôle inter-comptes en lecture seule, rien n'est exécuté |
Quand Wiz est la bonne réponse
Si vous exploitez plus d'un cloud et avez besoin d'un seul inventaire, d'une seule vue des vulnérabilités et d'un seul ensemble de politiques pour tous, gardez le CNAPP. Si vos plus grandes lacunes sont les images de conteneurs, les secrets exposés dans le code ou la gestion des vulnérabilités, le CNAPP est le bon endroit pour ce travail. Pathbreak ne cherche pas à être cette plateforme.
Quand ajouter Pathbreak
Si AWS est là où se trouvent vos données sensibles et vos rôles privilégiés, et que vous voulez chaque chemin d'attaque prouvé face à l'autorisation réelle, classé selon ce qu'il atteint et confirmé disparu après le correctif, ajoutez Pathbreak. Des équipes l'utilisent aux côtés de Wiz, et des équipes sans CNAPP l'utilisent à la place d'un scanner autonome, puisqu'il embarque aussi les vérifications d'exposition et la couverture de conformité. Dans les deux cas, il complète une évaluation manuelle de sécurité AWS et ne la remplace pas. Les tarifs sont fixés par tranche de comptes AWS et sont publiés.
Questions fréquentes
Pathbreak est-il une alternative à Wiz ?
Pour les chemins d'attaque AWS validés, oui. Pour un CNAPP multi-cloud qui couvre l'inventaire, les vulnérabilités, les conteneurs et le code sur plusieurs clouds, non. Pathbreak valide les chemins d'attaque AWS face à l'autorisation réelle, les classe par rayon d'impact et donne le changement qui brise chacun. Il fonctionne aux côtés de Wiz ou à la place d'un scanner autonome.
Pathbreak remplace-t-il un CSPM ?
Il peut remplacer un scanner AWS ou un CSPM autonome, puisqu'il embarque des centaines de vérifications d'exposition et 44 référentiels de conformité aux côtés des chemins d'attaque validés. Les équipes qui ont déjà un CNAPP le gardent en général et ajoutent Pathbreak pour la validation.
En quoi Pathbreak est-il différent de Prowler Attack Paths ?
Prowler Attack Paths vous permet d'interroger un graphe de vos relations IAM AWS avec des requêtes intégrées et personnalisées. Pathbreak valide chaque chemin candidat en résolvant les politiques d'identité, les SCP, les limites de permissions, les politiques de confiance et les conditions à chaque étape, classe les chemins prouvés par rayon d'impact sur l'ensemble des comptes, nomme le changement qui brise chacun d'eux et confirme ce changement ensuite.
Pathbreak remplace-t-il une évaluation manuelle de sécurité AWS ?
Non. Il la complète. Pathbreak couvre les chemins d'attaque du plan de contrôle en continu et en lecture seule. Une évaluation manuelle couvre la logique applicative, les parties du parc situées hors du plan de contrôle et le jugement d'un testeur expérimenté.
Voyez quels chemins d'attaque de vos comptes AWS sont prouvés, aux côtés de ce que vous utilisez aujourd'hui.
Demander une démo Voir la démo