
 English
 Español
 Français
 Deutsch
 日本語
 한국어
 العربية
بدائل Wiz لمسارات هجوم AWS: ما الذي يجيب عنه CNAPP وما الذي يضيفه Pathbreak
أبرز النقاط
- Wiz منصة لحماية التطبيقات السحابية الأصلية: نظام السجل لجرد السحابة والثغرات وأخطاء الإعداد والوضع الأمني متعدد السحابات، مع تحليل لمسارات الهجوم مبني على Security Graph الخاص بها.
- Prowler هو الماسح مفتوح المصدر واسع الانتشار. وتتيح لك ميزة Attack Paths فيه، التي أضيفت في الإصدار 5.17، الاستعلام عن رسم بياني لعلاقات AWS IAM لديك باستعلامات مدمجة ومخصصة.
- Pathbreak أضيق نطاقاً عن قصد. فهو يغطي مستوى التحكم في AWS، ويتحقق من كل مسار هجوم مقابل التفويض الحقيقي، ويرتّب المسارات المثبتة حسب نطاق الأثر، ويعيد إليك التغيير الذي يكسر كلاً منها، ثم يؤكد التغيير بعد ذلك.
- تريد معظم الفرق التي تبحث عن بديل لـ Wiz أحد أمرين: الاتساع نفسه بسعر مختلف، أو إجابة متحقَّقاً منها عن سؤال "أيٌّ من هذه المسارات يعمل فعلاً". تتناول هذه المقالة الأمر الثاني.
- يعمل Pathbreak إلى جانب منصة CNAPP أو بدلاً من ماسح مستقل. وهو يكمّل التقييم الأمني اليدوي لـ AWS ولا يحل محله.
يأتي البحث عن بدائل Wiz من مصدرين. فبعض الفرق تريد الاتساع نفسه، أي منصة CNAPP تغطي الجرد والثغرات وأخطاء الإعداد والأسرار والحاويات والشيفرة عبر عدة سحابات، بسعر مختلف. وفرق أخرى لديها هذا الاتساع أصلاً وتريد إجابة متحقَّقاً منها عن سؤال أضيق: من بين كل مسارات الهجوم على الرسم البياني، أيها ينجح فعلاً أمام التفويض الذي يقيّمه AWS، وأي إصلاح يزيل أكبر عدد منها، وهل صمد الإصلاح. هذه المقالة للمجموعة الثانية. وهي تصف الغرض الذي بُنيت له منصة CNAPP مثل Wiz، وما الذي تفعله ميزة Attack Paths في Prowler، وما الذي يضيفه Pathbreak. أوصاف الموردين مأخوذة من المواد المنشورة لكل مورّد، فتأكد من التفاصيل معهم قبل اتخاذ أي قرار.
الغرض الذي بُنيت له Wiz
تتصل Wiz بالحسابات السحابية دون وكلاء، وتبني جرداً لأحمال العمل والهويات والإعدادات والبيانات، وتضع النتائج على رسم بياني يوضح العلاقات بينها. ويبحث تحليل مسارات الهجوم فيها في هذا الرسم البياني عن سلاسل تجتمع فيها عدة مشكلات أقل خطورة لتشكّل طريقاً إلى أصل حرج، وهو ما تسميه Wiz التركيبات السامة، ثم يرتّب السلاسل حسب الأثر. وتصف موادها المنشورة إشارات وقت التشغيل الصادرة من مستشعر تغذي الرسم البياني، ونتائج تُتتبَّع حتى الشيفرة.
هذا نظام سجل قوي. فإذا كان السؤال هو "ماذا لدينا، وأين مواطن الضعف فيه، وكيف يرتبط كل ذلك" عبر AWS وAzure وGoogle Cloud وKubernetes والشيفرة، فإن منصة CNAPP هي الأداة المناسبة، وWiz من أبرزها.
ما الذي تفعله ميزة Attack Paths في Prowler
Prowler هو ماسح السحابة مفتوح المصدر واسع الانتشار، وقد أضاف الإصدار 5.17 ميزة Attack Paths لـ AWS. فأثناء الفحص يبني رسماً بيانياً لجهات IAM الفاعلة والسياسات وعلاقات الثقة والموارد، ثم يقدّم استعلامات مدمجة، بعضها مبني على أبحاث pathfinding.cloud من Datadog، إضافة إلى استعلامات openCypher مخصصة للقراءة فقط، مع عرض النتائج على شكل رسم بياني. إنها طريقة جيدة لاستكشاف علاقات IAM في حساب ما، وخطوة حقيقية إلى الأمام لمجموعة الأدوات مفتوحة المصدر.
ما الذي يضيفه Pathbreak
بُني Pathbreak لسؤال واحد في سحابة واحدة. فهو يتصل بـ AWS بصلاحيات قراءة فقط، ويبني الرسم البياني، ويستدل عليه لإنتاج سلاسل مرشحة بما فيها السلاسل متعددة القفزات والعابرة للحسابات، ثم يتحقق من كل سلسلة من البداية إلى النهاية بحلّ التفويض الذي سيقيّمه AWS لكل خطوة: سياسات الهوية، وحدود الأذونات، وسياسات التحكم في الخدمات، وسياسات الثقة والموارد، ومفاتيح الشروط. لا يُنفَّذ أي شيء. ويُرتَّب كل مسار مثبت حسب ما يصل إليه عبر الحسابات، فيكون الإصلاح الأول هو الذي يزيل أكبر قدر من المخاطر. ويأتي كل مسار مع التغيير المحدد الذي يكسره. وبعد نشر التغيير، يُعاد تقييم المسار وتُسجَّل النتيجة، فتُغلق التذكرة بناءً على دليل.
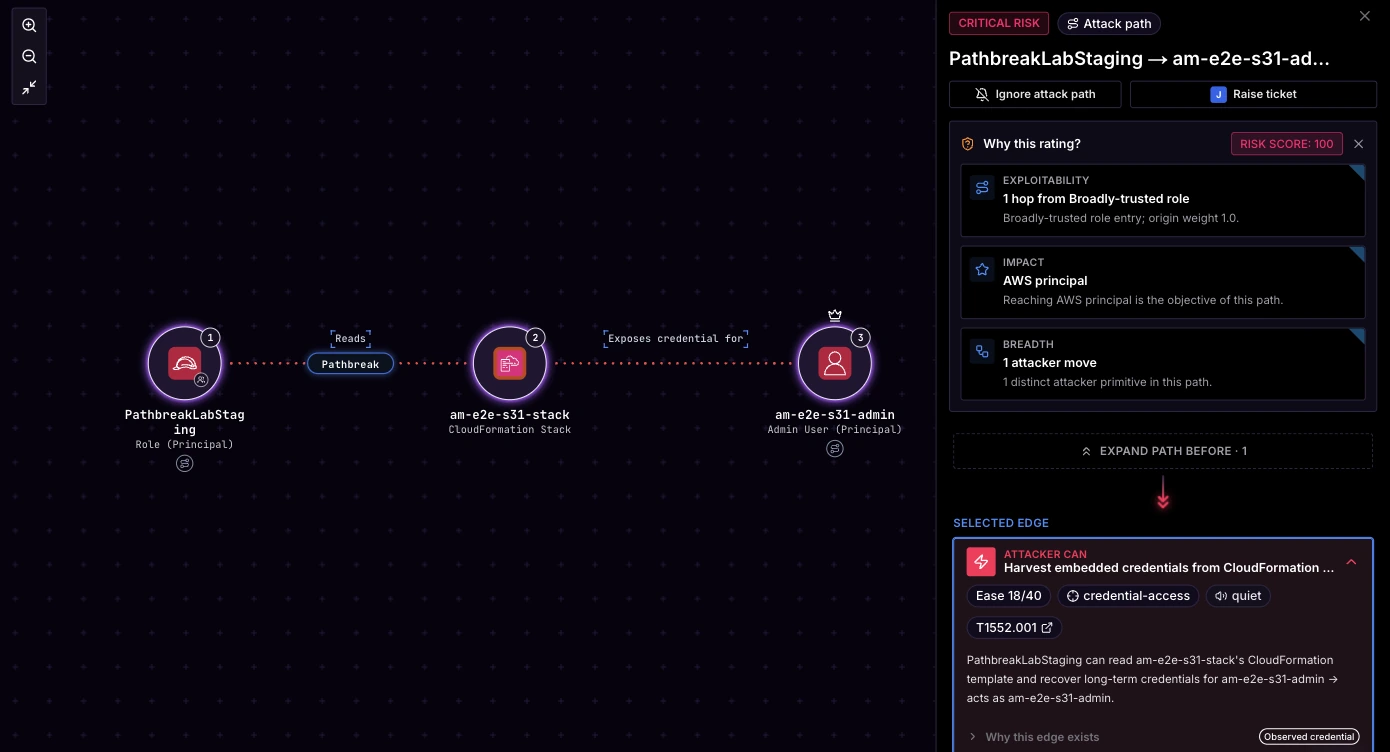
في حساب مختبر Pathbreak، تقلّص 4,942 مساراً مرشحاً إلى قائمة أزال فيها Deny واحد على دور واحد 3,893 من أصل 4,087 مساراً مثبتاً، وأزال تغييران 80 بالمئة من المخاطر. وتتتبع مقالة التحليل مقابل التحقق سلسلة واحدة من قابلية الوصول إلى الإثبات، ويعرض العرض المسجَّل واجهة المسار المتحقَّق منه على حساب حقيقي.
جنباً إلى جنب
يصف الجدول الغرض الذي بُنيت له كل أداة، بمصطلحاتها الخاصة.
| البُعد | CNAPP (Wiz، Orca) | ماسح (Prowler) | Pathbreak |
|---|---|---|---|
| مبني لـ | عرض موحد للجرد والثغرات والوضع الأمني عبر السحابات والحاويات والشيفرة | فحوص مفتوحة المصدر عبر المزوّدين، مع استعلامات رسم بياني على AWS IAM | مسارات هجوم AWS متحقَّق منها، والإصلاح، والتأكيد |
| مسارات الهجوم | تحليل قائم على الرسم البياني للتركيبات السامة، مرتب حسب الأثر | استعلامات openCypher مدمجة ومخصصة على رسم الفحص البياني | سلاسل مرشحة يُتحقَّق منها مقابل تفويض AWS الكامل، بما في ذلك العابرة للحسابات |
| المخرجات لكل مسار | السلسلة، ودرجة خطورتها، وإرشادات المعالجة | نمط الرسم البياني المطابق | نتيجة التفويض لكل قفزة، ونطاق الأثر، والتغيير الذي يكسر المسار، وتأكيد بعد التغيير |
| التغطية السحابية | AWS وAzure وGoogle Cloud وغيرها | AWS وAzure وGoogle Cloud وKubernetes وغيرها | AWS اليوم، وAzure وEntra ID لاحقاً |
| فحوص التعرض والامتثال | نعم | نعم | نعم لـ AWS، مئات الفحوص و44 إطاراً |
| الوصول المطلوب | قراءة فقط، مع مستشعر اختياري لوقت التشغيل | قراءة فقط | دور عابر للحسابات بصلاحيات قراءة فقط، دون تنفيذ أي شيء |
متى تكون Wiz هي الإجابة الصحيحة
إذا كنت تشغّل أكثر من سحابة وتحتاج إلى جرد واحد وعرض واحد للثغرات ومجموعة واحدة من السياسات عبرها، فاحتفظ بمنصة CNAPP. وإذا كانت أكبر الثغرات لديك في صور الحاويات، أو الأسرار المكشوفة في الشيفرة، أو إدارة الثغرات، فمنصة CNAPP هي المكان المناسب لهذا العمل. ولا يحاول Pathbreak أن يكون تلك المنصة.
متى تضيف Pathbreak
إذا كانت بياناتك الحساسة وأدوارك ذات الامتيازات في AWS، وكنت تريد إثبات كل مسار هجوم مقابل التفويض الحقيقي، وترتيبه حسب ما يصل إليه، وتأكيد اختفائه بعد الإصلاح، فأضف Pathbreak. تشغّله فرق إلى جانب Wiz، وتستخدمه فرق لا تملك منصة CNAPP بدلاً من ماسح مستقل، لأنه يتضمن أيضاً فحوص التعرض وتغطية الامتثال. وفي الحالتين، يكمّل التقييم الأمني اليدوي لـ AWS ولا يحل محله. والتسعير حسب شريحة عدد حسابات AWS وهو منشور.
الأسئلة الشائعة
هل Pathbreak بديل لـ Wiz؟
لمسارات هجوم AWS المتحقَّق منها، نعم. أما كمنصة CNAPP متعددة السحابات تغطي الجرد والثغرات والحاويات والشيفرة عبر عدة سحابات، فلا. يتحقق Pathbreak من مسارات هجوم AWS مقابل التفويض الحقيقي، ويرتّبها حسب نطاق الأثر، ويقدّم التغيير الذي يكسر كلاً منها. ويعمل إلى جانب Wiz أو بدلاً من ماسح مستقل.
هل يحل Pathbreak محل أداة CSPM؟
يمكنه أن يحل محل ماسح AWS مستقل أو أداة CSPM، لأنه يتضمن مئات من فحوص التعرض و44 إطاراً للامتثال إلى جانب مسارات الهجوم المتحقَّق منها. أما الفرق التي لديها منصة CNAPP فتحتفظ بها عادةً وتضيف Pathbreak للتحقق.
ما الفرق بين Pathbreak وميزة Attack Paths في Prowler؟
تتيح لك ميزة Attack Paths في Prowler الاستعلام عن رسم بياني لعلاقات AWS IAM لديك باستعلامات مدمجة ومخصصة. أما Pathbreak فيتحقق من كل مسار مرشح بحلّ سياسات الهوية وSCP وحدود الأذونات وسياسات الثقة والشروط لكل خطوة، ويرتّب المسارات المثبتة حسب نطاق الأثر عبر الحسابات، ويسمّي التغيير الذي يكسر كلاً منها، ثم يؤكد التغيير بعد ذلك.
هل يحل Pathbreak محل التقييم الأمني اليدوي لـ AWS؟
لا، بل يكمّله. يغطي Pathbreak مسارات الهجوم على مستوى التحكم باستمرار وبصلاحيات قراءة فقط. أما التقييم اليدوي فيغطي منطق التطبيقات، وأجزاء البيئة الواقعة خارج مستوى التحكم، وتقدير مختبِر متمرس.
اعرف أي مسارات الهجوم في حسابات AWS الخاصة بك مثبتة، إلى جانب أي أداة تشغّلها اليوم.
اطلب عرضاً توضيحياً شاهد العرض التوضيحي