
 English
 Español
 Français
 Deutsch
 日本語
 한국어
 العربية
مرحلة التحقق في CTEM داخل AWS، بأرقام حقيقية
أبرز النقاط
- CTEM له خمس مراحل: تحديد النطاق، والاكتشاف، وترتيب الأولويات، والتحقق، والتعبئة. وفي AWS تتعثر البرامج عادة بين ترتيب الأولويات والتحقق، مع آلاف النتائج المرتبة ودون دليل على أيّها يمكن أن يستخدمه المهاجم.
- التحقق في AWS يعني حلّ كل مسار مرشح مقابل التفويض الذي تقيّمه AWS، بوضع القراءة فقط. وهو يحوّل قائمة مرتبة طويلة إلى قائمة مثبتة قصيرة.
- أرقام المختبر: 4,942 مسار هجوم مرشحاً. بعد التحقق والترتيب حسب نطاق الضرر، أزالت عبارة Deny واحدة على دور واحد 3,893 من أصل 4,087 مساراً متبقياً، وأزال تغييران 80 بالمئة من المخاطر.
- تحتاج التعبئة إلى ثلاثة أشياء من التحقق: المسار المثبت، والتغيير المحدد الذي يكسره، وتأكيد بعد تطبيق التغيير.
- الاستمرارية تعني العمل وفق جدول. يمكن تشغيل التحقق بوضع القراءة فقط يومياً دون نوافذ تغيير، فيُكتشف الانحراف في يوم حدوثه.
الإدارة المستمرة للتعرّض للتهديدات هيكل برنامج من خمس مراحل. تحديد النطاق يقرر الأنظمة المشمولة في البرنامج. والاكتشاف يجد حالات التعرّض فيها. وترتيب الأولويات يرتّب هذه الحالات. والتحقق يثبت أيّ الحالات المرتبة يمكن أن يستخدمها المهاجم. والتعبئة تضمن إصلاح الحالات المثبتة على يد من يملكونها. التعريف مغطى جيداً في أماكن أخرى، لذا يتناول هذا المقال المرحلة الرابعة، في AWS، بأرقام من حساب حقيقي.
أين تتعثر برامج AWS
الاكتشاف في AWS مخدوم جيداً. ستنتج أداة CSPM أو ماسح آلاف النتائج في فترة ما بعد الظهر: حاويات عامة، وسياسات مفرطة الاتساع، ومفاتيح غير مستخدمة، وتشفير مفقود، وأدوار بثقة ذات حرف بدل. وترتيب الأولويات مخدوم جيداً أيضاً، بدرجات الخطورة ودرجات قابلية الاستغلال ووسوم أهمية الأصول التي ترتّب القائمة.
التعثر يأتي في المرحلة التالية. قائمة مرتبة من 3,000 نتيجة تبقى 3,000 نتيجة، والترتيب تقدير. نتيجة حرجة على دور حصره SCP أصلاً لا تغيّر شيئاً. ونتيجة متوسطة على دور يثق بحساب مورّد قد تكون الطريق إلى الإنتاج. ودون تحقق، يختار الفريق العمل حسب الدرجة، والدرجة حُسبت دون قراءة التفويض الذي يقرر ما إذا كان الهجوم ينجح.
شكل التحقق في مستوى التحكم في AWS
في AWS تحركات المهاجم هي استدعاءات API. وكل استدعاء تسمح به أو ترفضه مجموعة من الوثائق تقيّمها AWS معاً: سياسات هوية المستدعي، وأي حدّ أذونات، وسياسات التحكم في الخدمات على الوحدة التنظيمية، وسياسة الثقة أو المورد على الهدف، والشروط في كل عبارة. يعني التحقق بناء السلسلة المرشحة، ثم حلّ هذه الوثائق لكل خطوة فيها، بالطريقة التي ستتبعها AWS. إذا انتهت كل خطوة إلى السماح، فالمسار مثبت. وإذا انتهت أي خطوة إلى الرفض، يُزال المسار من القائمة.
لا شيء من ذلك يتطلب تنفيذ أي شيء. الدليل هو نتيجة التفويض، وقراءة السياسات لا تحتاج إلا إلى وصول بالقراءة. وهذا ما يجعل المرحلة مستمرة عملياً: يمكن تشغيلها كل يوم على كل حساب دون نافذة تغيير.
الأرقام من حساب المختبر
حساب المختبر لدى Pathbreak هو البيئة التي تقف خلف الأرقام في الصفحة الرئيسية. وهذا ما أنتجته مرحلة التحقق هناك.
| المرحلة | النتيجة |
|---|---|
| مسارات الهجوم المرشحة من الرسم البياني | 4,942 |
| المسارات ضمن النطاق عند حساب أهم إصلاح | 4,087 |
| المسارات التي أزالتها عبارة Deny واحدة على دور واحد | 3,893 من أصل 4,087 |
| المخاطر التي أزالها أهم تغييرين | 80 بالمئة |
| الإصلاحات التي كانت أمراً واحداً | 81 بالمئة |
تُظهر هذه الأرقام الغرض من التحقق. آلاف المسارات المرشحة لم تكن آلاف المشكلات المستقلة. فمعظمها مرّ عبر الأدوار القليلة نفسها، لذا كسر عدد صغير من التغييرات، الموضوعة على الكيانات الصحيحة، معظم المسارات المثبتة دفعة واحدة. أما القائمة المرتبة حسب الخطورة فكانت ستعرض الحساب نفسه على أنه 4,942 عنصراً بأوزان متقاربة، وترسل الفريق لإصلاحها واحداً تلو الآخر.
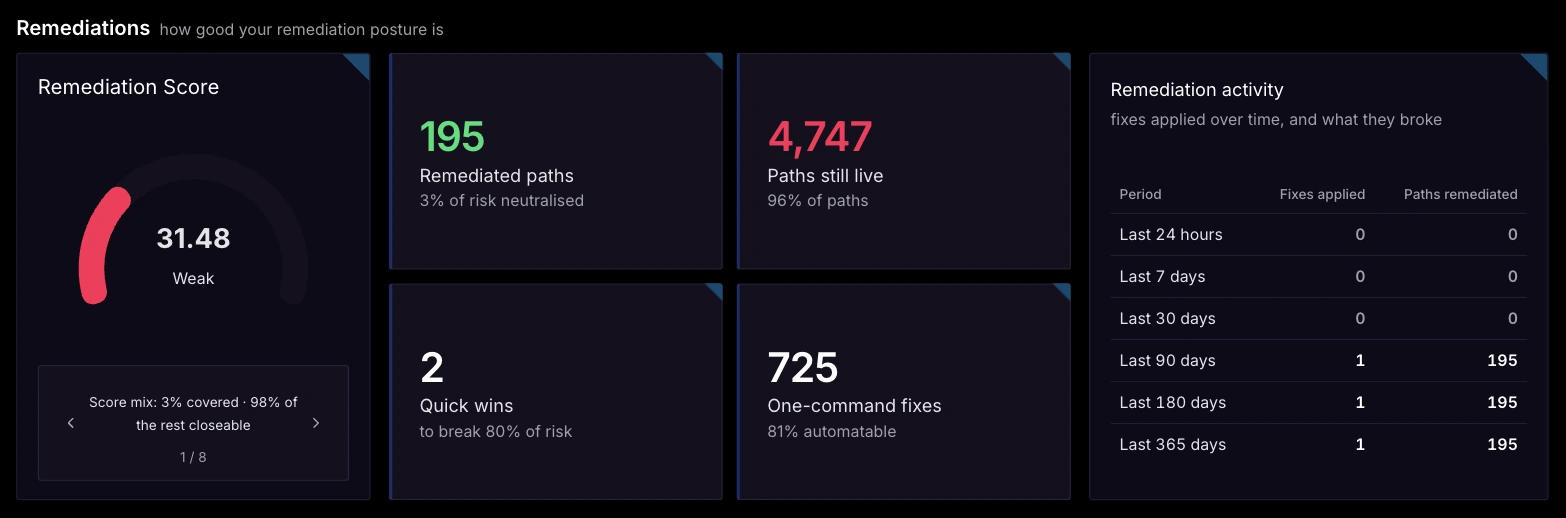
ما الذي تحتاجه التعبئة من التحقق
تفشل المرحلة الخامسة حين يتلقى مالك الدور نتيجة لا يستطيع التصرف بناءً عليها. ينبغي أن يسلّم التحقق ثلاثة أشياء. المسار المثبت، على شكل سلسلة سُمّيت فيها كل قفزة، ليرى المالك سبب وجود الدور فيها. والتغيير المحدد الذي يكسره: عبارة Deny، أو شرط iam:PassedToService، أو سياسة ثقة أضيق، أو إذن محذوف، مكتوباً على هيئة التغيير نفسه وجاهزاً للتطبيق. وتأكيد: بعد تطبيق التغيير يُعاد تقييم المسار وتُسجَّل النتيجة، فتُغلق التذكرة بالدليل.
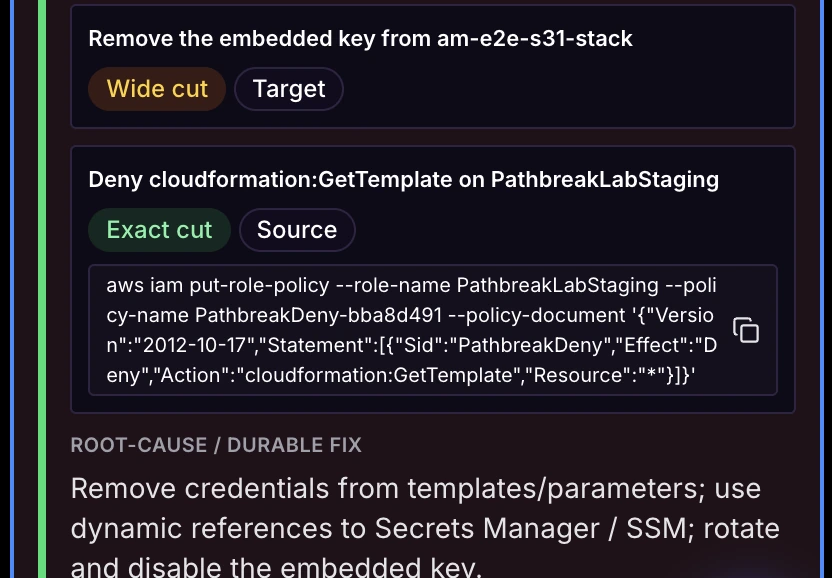
في المختبر، كانت 81 بالمئة من الإصلاحات أمراً واحداً. وهذا مهم للتعبئة لأن تغييراً من سطر واحد في سياسة IAM يمر بالمراجعة في دقائق، بينما تُرحَّل إعادة تصميم هرمية الأدوار إلى الربع القادم.
جعل المرحلة مستمرة
تنحرف الحسابات مع كل عملية نشر. دور جديد، وسياسة ثقة موسّعة، وخط معالجة مُنح iam:PassRole على حرف بدل، فيعود مسار أُغلق الشهر الماضي مفتوحاً من جديد. لا تبقى مرحلة التحقق مفيدة إلا إذا عملت وفق جدول وأبلغت بما تغيّر، فيرى الفريق المسارات المثبتة الجديدة في يوم ظهورها، والإصلاحات المؤكدة التي تراجعت منذ ذلك الحين.
التحقق بوضع القراءة فقط يجعل ذلك منخفض التكلفة. لا يوجد وكيل ولا نافذة تغيير ولا خطر على الإنتاج من الاختبار نفسه، لذا يصبح التشغيل اليومي عبر كل الحسابات هو الوضع الافتراضي.
ما الذي تسأل عنه منصة CTEM بشأن AWS
هل تحلّ SCP وحدود الأذونات وسياسات الثقة ومفاتيح الشروط لكل خطوة في المسار؟ هل ترتّب حسب ما يصل إليه المسار، عبر الحسابات؟ هل تسمّي التغيير الذي يكسر كل مسار، وهل تؤكد التغيير بعد ذلك؟ هل يمكنها العمل يومياً دون تنفيذ أي شيء في الحساب؟ تخبرك الإجابات بما ستسلّمه المنصة لفريقك في مرحلة التعبئة.
صُمّم Pathbreak لهذه المرحلة في AWS. يتناول مقال AEV في AWS طريقة التحقق بعمق أكبر، ويستعرض مقال التحليل مقابل التحقق سلسلة واحدة من قابلة للوصول إلى مثبتة.
الأسئلة الشائعة
ما هي مرحلة التحقق في CTEM؟
التحقق هو المرحلة الرابعة من الإدارة المستمرة للتعرّض للتهديدات. يأخذ حالات التعرّض المرتبة من الاكتشاف ويثبت أيّها يمكن أن يستخدمه المهاجم للوصول إلى شيء مهم، لتعمل التعبئة على مسارات مثبتة. يغطي Pathbreak مرحلة التحقق في AWS.
كيف يختلف التحقق عن ترتيب الأولويات؟
يرتّب ترتيب الأولويات النتائج حسب الخطورة المقدّرة أو قابلية الاستغلال أو قيمة الأصل. أما التحقق فيختبر ما إذا كان المسار الذي يمر عبر النتيجة ينجح، وفي AWS يتم ذلك بحلّ التفويض الكامل لكل خطوة. قد تفشل نتيجة عالية الأولوية في التحقق، وقد تقع نتيجة متوسطة على أشد المسارات المثبتة ضرراً. يرتّب Pathbreak المسارات المُثبتة حسب ما تصل إليه عبر الحسابات.
هل يتطلب التحقق في CTEM داخل AWS اختبار اختراق؟
لا. في مستوى التحكم في AWS كل تحرك للمهاجم هو استدعاء API تقرره وثائق السياسات، لذا يمكن إنتاج الدليل بوضع القراءة فقط بحلّ هذه الوثائق. ويبقى الاختبار اليدوي قيّماً لمنطق التطبيقات وللأجزاء من البيئة التي تقع خارج مستوى التحكم. ينتج Pathbreak هذا الإثبات بوضع القراءة فقط ويكمّل الاختبار اليدوي.
كم مرة ينبغي تشغيل مرحلة التحقق؟
يومياً لحسابات AWS التي تتغير كثيراً، وهي معظمها. التحقق بوضع القراءة فقط لا ينطوي على مخاطر تشغيلية، لذا يمكن تشغيله وفق جدول والإبلاغ عن المسارات المثبتة الجديدة والإصلاحات المتراجعة عند ظهورها. يشغّله Pathbreak يومياً بشكل افتراضي.
شغّل مرحلة التحقق على حسابات AWS الخاصة بك وشاهد المسارات المثبتة، مرتبة حسب ما تصل إليه.
اطلب عرضاً توضيحياً شاهد العرض التوضيحي