
 English
 Español
 Français
 Deutsch
 日本語
 한국어
 العربية
Die CTEM-Validierungsstufe in AWS, mit realen Zahlen
Wichtigste Erkenntnisse
- CTEM hat fünf Stufen: Scoping, Discovery, Priorisierung, Validierung und Mobilisierung. In AWS bleiben Programme meist zwischen Priorisierung und Validierung stecken, mit Tausenden priorisierten Findings und ohne Beweis, welche davon ein Angreifer nutzen könnte.
- Validierung in AWS bedeutet, jeden Kandidatenpfad schreibgeschützt gegen die Autorisierung aufzulösen, die AWS auswertet. Sie macht aus einer langen priorisierten Liste eine kurze bewiesene.
- Zahlen aus dem Labor: 4,942 Kandidaten-Angriffspfade. Nach Validierung und Sortierung nach Blast Radius beseitigte ein Deny-Statement auf einer Rolle 3,893 der 4,087 verbleibenden Pfade, und zwei Änderungen beseitigten 80 Prozent des Risikos.
- Die Mobilisierung braucht drei Dinge von der Validierung: den bewiesenen Pfad, die konkrete Änderung, die ihn unterbricht, und eine Bestätigung, nachdem die Änderung ausgerollt ist.
- Kontinuierlich heißt nach Zeitplan. Schreibgeschützte Validierung kann täglich ohne Wartungsfenster laufen, sodass Drift noch am selben Tag erkannt wird.
Continuous Threat Exposure Management ist eine Programmstruktur mit fünf Stufen. Das Scoping legt fest, welche Systeme zum Programm gehören. Die Discovery findet die Exposures darin. Die Priorisierung ordnet die Exposures. Die Validierung beweist, welche der priorisierten Exposures ein Angreifer nutzen könnte. Die Mobilisierung sorgt dafür, dass die bewiesenen von den Verantwortlichen behoben werden. Die Definition ist anderswo gut beschrieben, dieser Beitrag behandelt deshalb die vierte Stufe, in AWS, mit Zahlen aus einem realen Konto.
Wo AWS-Programme stecken bleiben
Die Discovery ist in AWS gut abgedeckt. Ein CSPM oder ein Scanner liefert an einem Nachmittag Tausende Findings: öffentliche Buckets, zu breite Policies, ungenutzte Schlüssel, fehlende Verschlüsselung, Rollen mit Wildcard-Vertrauen. Die Priorisierung ist ebenfalls gut abgedeckt, mit Severity Scores, Exploitability Scores und Tags zur Asset-Kritikalität, die die Liste sortieren.
Der Stillstand kommt auf der nächsten Stufe. Eine priorisierte Liste mit 3,000 Findings ist immer noch eine Liste mit 3,000 Findings, und die Priorisierung ist eine Schätzung. Ein kritisches Finding auf einer Rolle, die eine SCP bereits eingezäunt hat, verändert nichts. Ein mittleres Finding auf einer Rolle, die dem Konto eines Anbieters vertraut, könnte der Pfad in die Produktion sein. Ohne Validierung wählt das Team seine Arbeit nach Score aus, und der Score wurde berechnet, ohne die Autorisierung zu lesen, die darüber entscheidet, ob ein Angriff funktioniert.
Wie Validierung in der AWS Control Plane aussieht
In AWS sind die Züge des Angreifers API-Aufrufe. Jeder Aufruf wird durch einen Satz von Dokumenten erlaubt oder verweigert, die AWS gemeinsam auswertet: die Identity Policies des Aufrufers, eine etwaige Permission Boundary, die Service Control Policies auf der Organisationseinheit, die Trust oder Resource Policy auf dem Ziel und die Conditions auf jedem Statement. Validierung bedeutet, die Kandidatenkette aufzubauen und dann diese Dokumente für jeden Schritt der Kette so aufzulösen, wie AWS es tun würde. Löst sich jeder Schritt zu Allow auf, ist der Pfad bewiesen. Löst sich irgendein Schritt zu Deny auf, wird der Pfad von der Liste entfernt.
Nichts davon erfordert, etwas auszuführen. Der Beweis ist das Ergebnis der Autorisierung, und zum Lesen von Policies braucht es nur Lesezugriff. Das macht die Stufe in der Praxis kontinuierlich: Sie kann jeden Tag auf jedem Konto laufen, ohne Wartungsfenster.
Die Zahlen aus dem Laborkonto
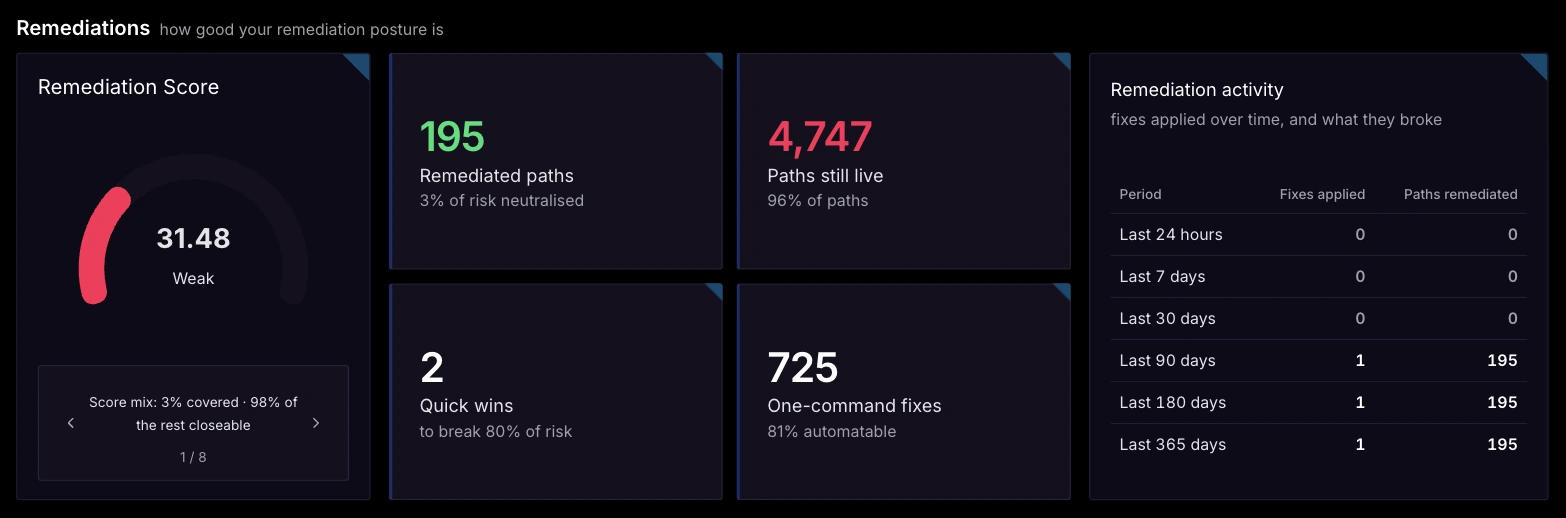
Das Pathbreak-Laborkonto ist die Umgebung hinter den Zahlen auf der Startseite. Das hat die Validierungsstufe dort ergeben.
| Stufe | Ergebnis |
|---|---|
| Kandidaten-Angriffspfade aus dem Graphen | 4,942 |
| Pfade im Scope, als der wichtigste Fix berechnet wurde | 4,087 |
| Pfade, die ein Deny-Statement auf einer Rolle beseitigt hat | 3,893 von 4,087 |
| Risiko, das die zwei wichtigsten Änderungen beseitigt haben | 80 Prozent |
| Fixes, die ein einziger Befehl waren | 81 Prozent |
Diese Zahlen zeigen, wofür Validierung da ist. Tausende Kandidatenpfade waren nicht Tausende unabhängige Probleme. Die meisten liefen über dieselben wenigen Rollen, sodass eine kleine Zahl von Änderungen, auf den richtigen Principals platziert, die meisten bewiesenen Pfade auf einmal unterbrochen hat. Eine nach Schweregrad sortierte Liste hätte dasselbe Konto als 4,942 Einträge von ungefähr gleichem Gewicht gezeigt und das Team losgeschickt, sie einen nach dem anderen zu beheben.
Was die Mobilisierung von der Validierung braucht
Die fünfte Stufe scheitert, wenn die Person, der die Rolle gehört, ein Finding erhält, mit dem sie nichts anfangen kann. Die Validierung sollte drei Dinge übergeben. Den bewiesenen Pfad, als Kette mit jedem benannten Hop, damit der Verantwortliche sieht, warum die Rolle darauf liegt. Die konkrete Änderung, die ihn unterbricht: ein Deny-Statement, eine iam:PassedToService-Condition, eine engere Trust Policy, eine entfernte Berechtigung, geschrieben als die Änderung selbst, bereit zum Anwenden. Und eine Bestätigung: Nachdem die Änderung ausgerollt ist, wird der Pfad erneut ausgewertet und das Ergebnis festgehalten, sodass das Ticket auf Grundlage von Belegen geschlossen wird.
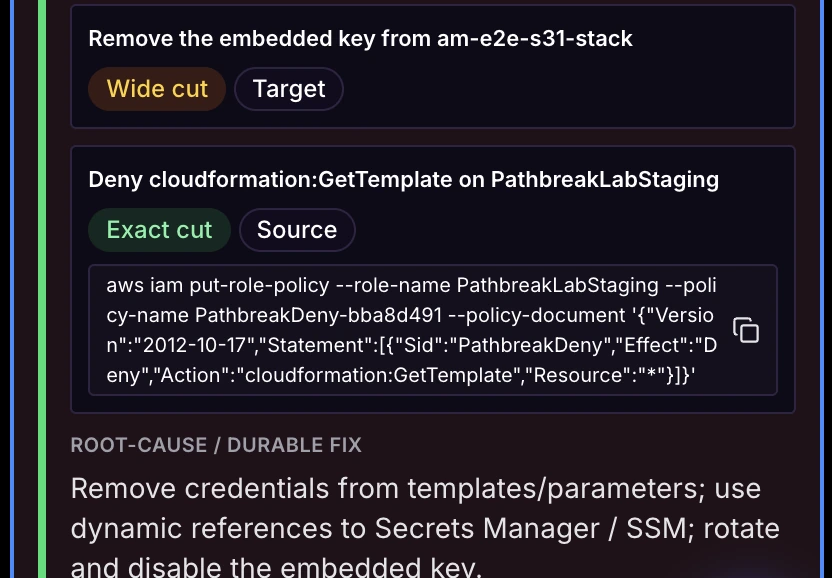
Im Labor waren 81 Prozent der Fixes ein einziger Befehl. Für die Mobilisierung ist das wichtig, weil eine einzeilige Änderung an einer IAM Policy in Minuten durch das Review geht, während die Neugestaltung einer Rollenhierarchie ins nächste Quartal wandert.
Die Stufe kontinuierlich machen
Konten driften mit jedem Deployment. Eine neue Rolle, eine erweiterte Trust Policy, eine Pipeline, die iam:PassRole auf einen Wildcard bekommt, und ein Pfad, der letzten Monat geschlossen war, ist wieder offen. Die Validierungsstufe bleibt nur dann nützlich, wenn sie nach Zeitplan läuft und meldet, was sich geändert hat, sodass das Team neue bewiesene Pfade an dem Tag sieht, an dem sie auftauchen, und ebenso bestätigte Fixes, die seitdem wieder zurückgefallen sind.
Schreibgeschützte Validierung macht das günstig. Es braucht weder einen Agenten noch ein Wartungsfenster, und der Test selbst birgt kein Risiko für die Produktion, sodass tägliche Läufe über jedes Konto der Standard sind.
Was Sie eine CTEM-Plattform zu AWS fragen sollten
Löst sie SCPs, Permission Boundaries, Trust Policies und Condition Keys für jeden Schritt eines Pfads auf? Sortiert sie danach, was ein Pfad erreicht, über Konten hinweg? Benennt sie die Änderung, die jeden Pfad unterbricht, und bestätigt sie die Änderung anschließend? Kann sie täglich laufen, ohne etwas im Konto auszuführen? Die Antworten sagen Ihnen, was die Plattform Ihrem Team auf der Mobilisierungsstufe übergeben wird.
Pathbreak ist für diese Stufe in AWS gebaut. Der Beitrag zu AEV für AWS behandelt die Validierungsmethode ausführlicher, und der Beitrag Analyse vs. Validierung führt eine Kette von erreichbar bis bewiesen.
Häufig gestellte Fragen
Was ist die Validierungsstufe von CTEM?
Die Validierung ist die vierte Stufe des Continuous Threat Exposure Management. Sie nimmt die priorisierten Exposures aus der Discovery und beweist, welche davon ein Angreifer nutzen könnte, um etwas Relevantes zu erreichen, damit die Mobilisierung an bewiesenen Pfaden arbeitet. Pathbreak deckt die Validierungsphase für AWS ab.
Worin unterscheidet sich Validierung von Priorisierung?
Die Priorisierung ordnet Findings nach geschätztem Schweregrad, Ausnutzbarkeit oder Asset-Wert. Die Validierung testet, ob der Pfad durch ein Finding funktioniert, in AWS durch Auflösen der vollständigen Autorisierung für jeden Schritt. Ein Finding mit hoher Priorität kann an der Validierung scheitern, und ein mittleres kann auf dem schädlichsten bewiesenen Pfad liegen. Pathbreak ordnet nachgewiesene Pfade danach, was sie kontenübergreifend erreichen.
Erfordert die CTEM-Validierung in AWS einen Penetrationstest?
Nein. In der AWS Control Plane ist jeder Zug des Angreifers ein API-Aufruf, über den Policy-Dokumente entscheiden, der Beweis lässt sich also schreibgeschützt durch Auflösen dieser Dokumente erbringen. Manuelles Testen bleibt wertvoll für Anwendungslogik und für die Teile einer Umgebung, die außerhalb der Control Plane liegen. Pathbreak erbringt diesen Nachweis schreibgeschützt und ergänzt manuelle Tests.
Wie oft sollte die Validierungsstufe laufen?
Täglich für AWS-Konten, die sich häufig ändern, und das sind die meisten. Schreibgeschützte Validierung hat kein operatives Risiko, sie kann also nach Zeitplan laufen und neue bewiesene Pfade und zurückgefallene Fixes melden, sobald sie auftauchen. Pathbreak führt sie standardmäßig täglich aus.
Lassen Sie die Validierungsstufe auf Ihren eigenen AWS-Konten laufen und sehen Sie die bewiesenen Pfade, sortiert danach, was sie erreichen.
Demo anfragen Demo ansehen