
 English
 Español
 Français
 Deutsch
 日本語
 한국어
 العربية
L'étape de validation du CTEM dans AWS, avec des chiffres réels
Points clés
- Le CTEM comporte cinq étapes : cadrage, découverte, priorisation, validation et mobilisation. Dans AWS, les programmes calent généralement entre la priorisation et la validation, avec des milliers de constats classés et aucune preuve de ceux qu'un attaquant pourrait utiliser.
- Valider dans AWS signifie résoudre chaque chemin candidat face à l'autorisation qu'AWS évalue, en lecture seule. Cela transforme une longue liste classée en une courte liste prouvée.
- Chiffres du laboratoire : 4,942 chemins d'attaque candidats. Après validation et classement par rayon d'impact, une instruction Deny sur un rôle a supprimé 3,893 des 4,087 chemins restants, et deux changements ont supprimé 80 pour cent du risque.
- La mobilisation attend trois choses de la validation : le chemin prouvé, le changement précis qui le brise, et une confirmation une fois le changement déployé.
- Continu veut dire selon un calendrier. Une validation en lecture seule peut tourner chaque jour sans fenêtre de changement, de sorte que la dérive est repérée le jour même.
Le continuous threat exposure management est une structure de programme en cinq étapes. Le cadrage décide quels systèmes font partie du programme. La découverte trouve les expositions qu'ils contiennent. La priorisation classe les expositions. La validation prouve quelles expositions classées un attaquant pourrait utiliser. La mobilisation fait corriger celles qui sont prouvées par les personnes qui en sont responsables. La définition est bien couverte ailleurs, donc cet article porte sur la quatrième étape, dans AWS, avec les chiffres d'un compte réel.
Là où les programmes AWS calent
La découverte dans AWS est bien couverte. Un CSPM ou un scanner produira des milliers de constats en un après-midi : buckets publics, politiques trop larges, clés inutilisées, chiffrement absent, rôles avec une confiance wildcard. La priorisation est aussi bien couverte, avec des scores de sévérité, des scores d'exploitabilité et des étiquettes de criticité des actifs qui trient la liste.
Le blocage survient à l'étape suivante. Une liste classée de 3,000 constats reste 3,000 constats, et le classement est une estimation. Un constat critique sur un rôle qu'une SCP a déjà cloisonné ne change rien. Un constat moyen sur un rôle qui fait confiance au compte d'un fournisseur pourrait être le chemin vers la production. Sans validation, l'équipe choisit son travail d'après un score, et ce score a été calculé sans lire l'autorisation qui décide si une attaque fonctionne.
À quoi ressemble la validation dans le plan de contrôle AWS
Dans AWS, les mouvements de l'attaquant sont des appels d'API. Chaque appel est autorisé ou refusé par un ensemble de documents qu'AWS évalue ensemble : les politiques d'identité de l'appelant, une éventuelle permission boundary, les service control policies de l'unité organisationnelle, la politique de confiance ou de ressource de la cible, et les conditions de chaque instruction. Valider signifie construire la chaîne candidate, puis résoudre ces documents pour chaque étape de la chaîne, comme AWS le ferait. Si chaque étape se résout en allow, le chemin est prouvé. Si une étape se résout en deny, le chemin est retiré de la liste.
Rien de tout cela n'exige d'exécuter quoi que ce soit. La preuve est le résultat de l'autorisation, et lire des politiques ne demande qu'un accès en lecture. C'est ce qui rend l'étape continue en pratique : elle peut tourner chaque jour sur chaque compte sans fenêtre de changement.
Les chiffres du compte de laboratoire
Le compte de laboratoire Pathbreak est l'environnement derrière les chiffres de la page d'accueil. Voici ce que l'étape de validation y a produit.
| Étape | Résultat |
|---|---|
| Chemins d'attaque candidats issus du graphe | 4,942 |
| Chemins dans le périmètre au moment du calcul du premier correctif | 4,087 |
| Chemins supprimés par une instruction Deny sur un rôle | 3,893 sur 4,087 |
| Risque supprimé par les deux premiers changements | 80 pour cent |
| Correctifs tenant en une seule commande | 81 pour cent |
Ces chiffres montrent à quoi sert la validation. Des milliers de chemins candidats n'étaient pas des milliers de problèmes indépendants. La plupart passaient par les mêmes quelques rôles, de sorte qu'un petit nombre de changements, placés sur les bons principals, a brisé la plupart des chemins prouvés d'un coup. Une liste triée par sévérité aurait présenté le même compte comme 4,942 éléments de poids à peu près égal et envoyé l'équipe les corriger un par un.
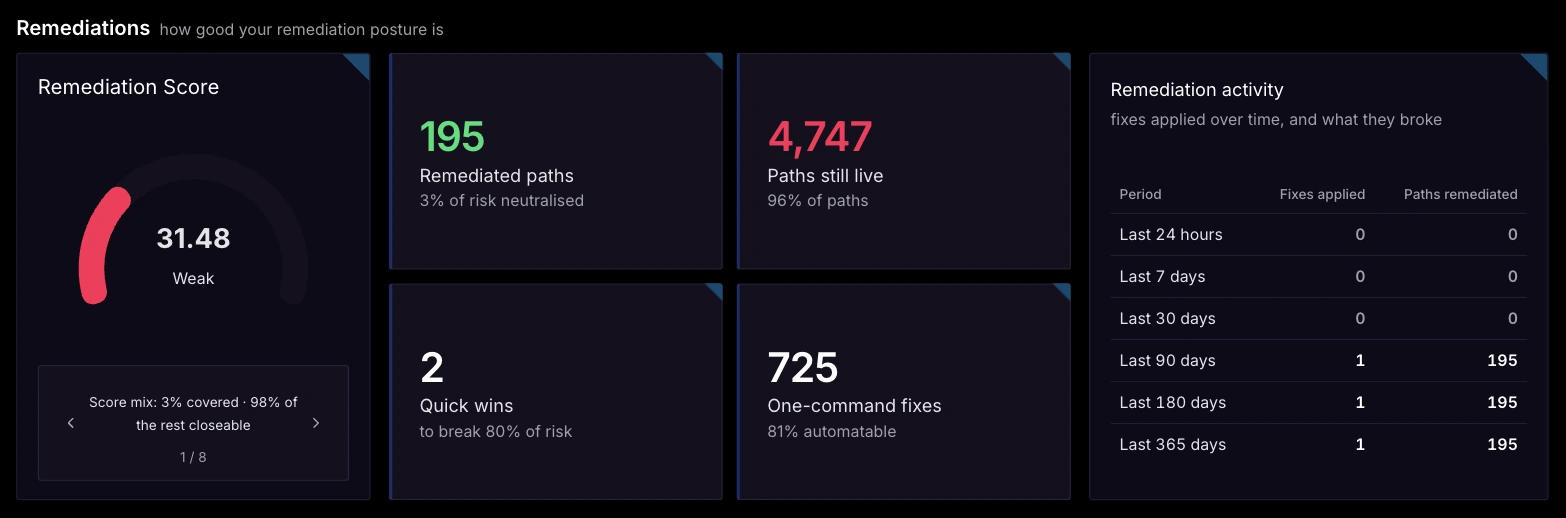
Ce que la mobilisation attend de la validation
La cinquième étape échoue quand la personne responsable du rôle reçoit un constat sur lequel elle ne peut pas agir. La validation devrait transmettre trois choses. Le chemin prouvé, sous forme de chaîne avec chaque saut nommé, pour que le responsable voie pourquoi le rôle en fait partie. Le changement précis qui le brise : une instruction Deny, une condition iam:PassedToService, une politique de confiance plus étroite, une permission retirée, écrit comme le changement lui-même, prêt à appliquer. Et une confirmation : une fois le changement déployé, le chemin est réévalué et le résultat enregistré, de sorte que le ticket se ferme sur des preuves.
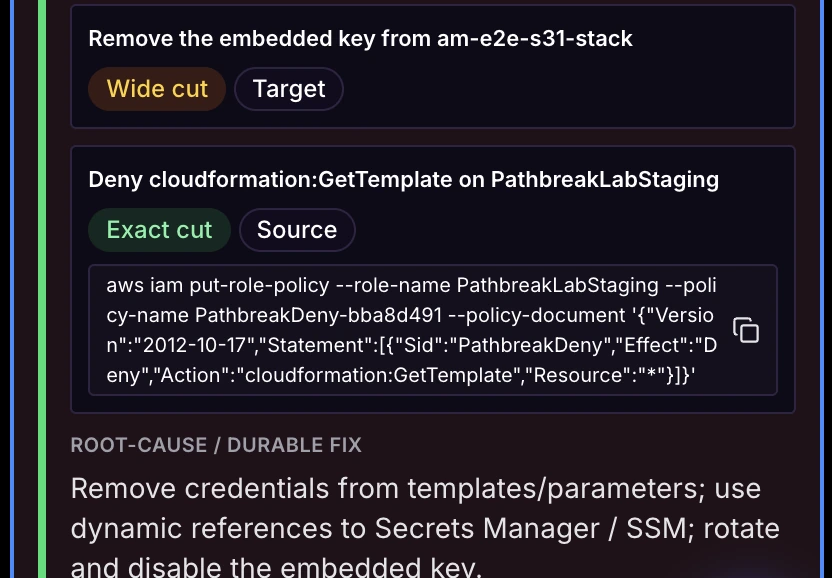
Dans le laboratoire, 81 pour cent des correctifs tenaient en une seule commande. Cela compte pour la mobilisation, parce qu'un changement d'une ligne dans une politique IAM passe en revue en quelques minutes, alors qu'une refonte de la hiérarchie des rôles part au trimestre suivant.
Rendre l'étape continue
Les comptes dérivent à chaque déploiement. Un nouveau rôle, une politique de confiance élargie, un pipeline qui reçoit iam:PassRole sur un wildcard, et un chemin fermé le mois dernier est de nouveau ouvert. L'étape de validation ne reste utile que si elle tourne selon un calendrier et rapporte ce qui a changé, pour que l'équipe voie les nouveaux chemins prouvés le jour où ils apparaissent et les correctifs confirmés qui ont depuis régressé.
La validation en lecture seule rend cela peu coûteux. Il n'y a ni agent, ni fenêtre de changement, ni risque pour la production venant du test lui-même, de sorte que des exécutions quotidiennes sur chaque compte sont la norme.
Quoi demander à une plateforme CTEM au sujet d'AWS
Résout-elle les SCP, les permission boundaries, les politiques de confiance et les clés de condition pour chaque étape d'un chemin ? Classe-t-elle selon ce qu'un chemin atteint, à travers les comptes ? Nomme-t-elle le changement qui brise chaque chemin, et confirme-t-elle ensuite le changement ? Peut-elle tourner chaque jour sans rien exécuter dans le compte ? Les réponses vous disent ce que la plateforme remettra à votre équipe à l'étape de mobilisation.
Pathbreak est conçu pour cette étape dans AWS. L'article sur l'AEV pour AWS couvre la méthode de validation plus en profondeur, et l'article analyse vs validation suit une chaîne d'atteignable à prouvée.
Questions fréquentes
Qu'est-ce que l'étape de validation du CTEM ?
La validation est la quatrième étape du continuous threat exposure management. Elle prend les expositions priorisées issues de la découverte et prouve lesquelles un attaquant pourrait utiliser pour atteindre quelque chose d'important, afin que la mobilisation travaille sur des chemins prouvés. Pathbreak couvre l'étape de validation pour AWS.
En quoi la validation diffère-t-elle de la priorisation ?
La priorisation classe les constats par sévérité estimée, exploitabilité ou valeur de l'actif. La validation teste si le chemin qui passe par un constat fonctionne, dans AWS en résolvant l'autorisation complète pour chaque étape. Un constat de haute priorité peut échouer à la validation, et un constat moyen peut se trouver sur le chemin prouvé le plus dommageable. Pathbreak classe les chemins prouvés selon ce qu'ils atteignent d'un compte à l'autre.
La validation CTEM dans AWS exige-t-elle un test d'intrusion ?
Non. Dans le plan de contrôle AWS, chaque mouvement de l'attaquant est un appel d'API décidé par des documents de politique, donc la preuve peut être produite en lecture seule en résolvant ces documents. Les tests manuels restent précieux pour la logique applicative et pour les parties d'un parc qui sont hors du plan de contrôle. Pathbreak produit cette preuve en lecture seule et complète les tests manuels.
À quelle fréquence l'étape de validation devrait-elle tourner ?
Chaque jour pour les comptes AWS qui changent souvent, c'est-à-dire la plupart. La validation en lecture seule n'a aucun risque opérationnel, donc elle peut tourner selon un calendrier et rapporter les nouveaux chemins prouvés et les correctifs qui ont régressé dès qu'ils apparaissent. Pathbreak l'exécute chaque jour par défaut.
Lancez l'étape de validation sur vos propres comptes AWS et voyez les chemins prouvés, classés selon ce qu'ils atteignent.
Demander une démo Voir la démo